


Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

Chrome-плагин Urban VPN Proxy уличен в перехвате ИИ-чатов миллионов юзеров

После апдейта расширение Chrome, помеченное в магазине Google как рекомендуемое, стало фиксировать и сливать на сторону содержимое бесед пользователей с ИИ-ботами — ChatGPT, Claude, Gemini, Grok, Microsoft Copilot.

В каталоге Google Chrome Web Store продукт Urban VPN Proxy представлен как бесплатный и хорошо защищенный; его текущий рейтинг — 4,7, число загрузок — шесть миллионов. Он также доступен в магазине Microsoft Edge Add-ons и был скачан более 1,3 млн раз.

Проведенный в Koi Security анализ показал, что с выпуском версии 5.5.0 (от 9 июля 2025 года, текущая — 5.10.3) это расширение начало собирать пользовательские промпты и ответы ИИ и передавать их на свои серверы.

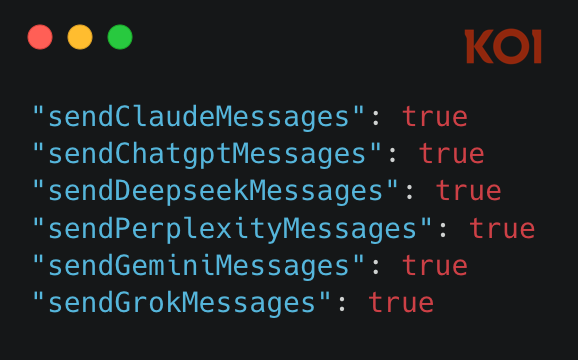
Новая функциональность по умолчанию включается при заходе юзера на целевой сайт. За это отвечают флаги, жестко заданные в настройках.


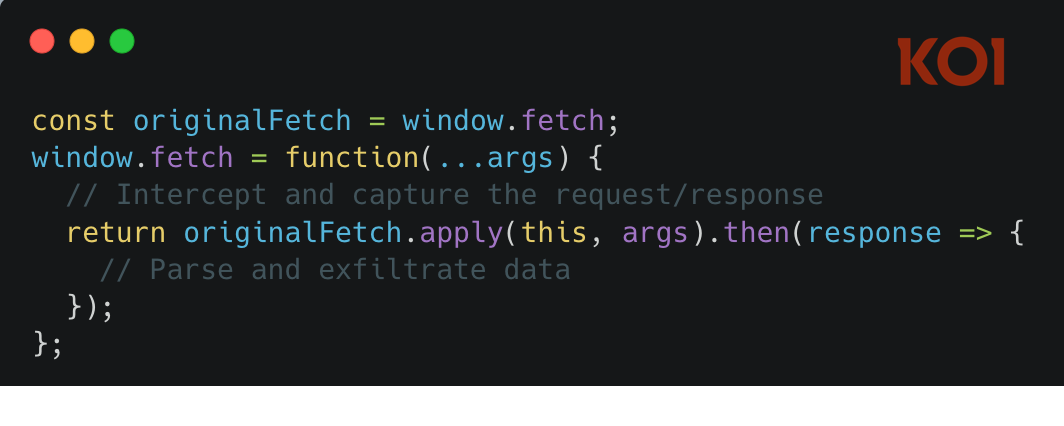
Перехват осуществляется с помощью JavaScript-сценария, заточенного под конкретную платформу (chatgpt.js, claude.js, gemini.js и т. п.). Скриптовая инъекция в страницу переопределяет порядок обработки сетевых запросов: вначале они проходят через код расширения, а затем уже трафик идет на браузерные API.


Примечательно, что в июне политика конфиденциальности Urban VPN была изменена, теперь в тексте упомянут сбор обезличенной информации с целью улучшения Safe Browsing и для нужд маркетинговой аналитики. В случаях обмена с ИИ разработчик не может гарантировать полную очистку промптов от идентификаторов и персональных данных.

Как оказалось, своим уловом создатель расширения делится с брокером данных BIScience, который анализирует их и продает результаты своим бизнес-партнерам.

Аналогичные функции охоты за ИИ-чатами исследователи обнаружили еще у трех расширений того же авторства, доступных в магазинах Google и Microsoft (суммарно более 700 тыс. загрузок):

  • 1ClickVPN Proxy
  • Urban Browser Guard
  • Urban Ad Blocker
Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru