

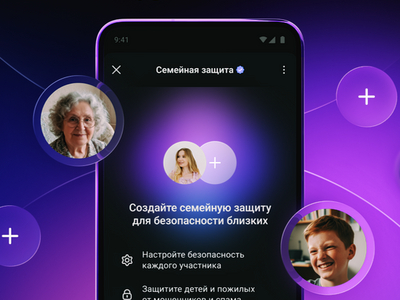


В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

В национальном мессенджере MAX появился новый режим «Семейная защита», с помощью которого пользователи смогут обезопасить близких — детей, пожилых родственников и других членов семьи — от мошенников, спама и нежелательного контента. Чтобы воспользоваться функцией, достаточно обновить приложение.

«Семейная защита» представляет собой набор настроек приватности, который настраивается прямо в профиле.

Включив режим, пользователь получает возможность контролировать, кто может писать, звонить и добавлять выбранного человека в чаты, а также какой контент ему будет доступен.

Чтобы создать «Семейную защиту» и подключить к ней близких, нужно убедиться, что вы есть у них в контактах, затем зайти в раздел «Приватность» в профиле, открыть пункт «Семейная защита» и нажать «Создать защиту». После этого приложение сгенерирует шестизначный код — его необходимо передать тому, кого вы хотите подключить к режиму.

Подключение со стороны пользователя тоже занимает всего несколько шагов: в разделе «Приватность» нужно открыть «Семейную защиту», выбрать «Вступить по коду» и ввести полученный код.

Он действует десять минут и может быть использован только один раз. Все подключённые пользователи будут отображаться в списке у владельца защиты.

Дополнительно в MAX можно усилить безопасность аккаунта с помощью двухфакторной аутентификации. В этом случае для входа потребуется не только код из СМС, но и облачный пароль.

Настраивается всё там же, в разделе «Приватность»: нужно придумать надёжный пароль, добавить подсказку для себя, указать электронную почту и подтвердить её кодом. В мессенджере напоминают, что пароль должен быть сложным — с буквами и цифрами, а подсказка не должна быть очевидной для посторонних.

Новый режим рассчитан на тех, кто хочет меньше переживать за цифровую безопасность близких и взять часть забот под свой контроль.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru