


В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

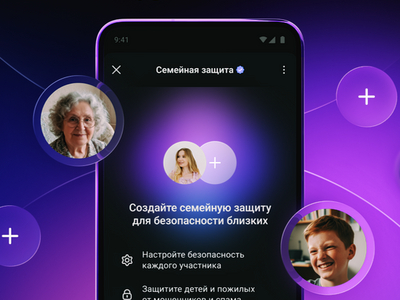
В национальном мессенджере MAX появился новый режим «Семейная защита», с помощью которого пользователи смогут обезопасить близких — детей, пожилых родственников и других членов семьи — от мошенников, спама и нежелательного контента. Чтобы воспользоваться функцией, достаточно обновить приложение.

«Семейная защита» представляет собой набор настроек приватности, который настраивается прямо в профиле.

Включив режим, пользователь получает возможность контролировать, кто может писать, звонить и добавлять выбранного человека в чаты, а также какой контент ему будет доступен.

Чтобы создать «Семейную защиту» и подключить к ней близких, нужно убедиться, что вы есть у них в контактах, затем зайти в раздел «Приватность» в профиле, открыть пункт «Семейная защита» и нажать «Создать защиту». После этого приложение сгенерирует шестизначный код — его необходимо передать тому, кого вы хотите подключить к режиму.

Подключение со стороны пользователя тоже занимает всего несколько шагов: в разделе «Приватность» нужно открыть «Семейную защиту», выбрать «Вступить по коду» и ввести полученный код.

Он действует десять минут и может быть использован только один раз. Все подключённые пользователи будут отображаться в списке у владельца защиты.

Дополнительно в MAX можно усилить безопасность аккаунта с помощью двухфакторной аутентификации. В этом случае для входа потребуется не только код из СМС, но и облачный пароль.

Настраивается всё там же, в разделе «Приватность»: нужно придумать надёжный пароль, добавить подсказку для себя, указать электронную почту и подтвердить её кодом. В мессенджере напоминают, что пароль должен быть сложным — с буквами и цифрами, а подсказка не должна быть очевидной для посторонних.

Новый режим рассчитан на тех, кто хочет меньше переживать за цифровую безопасность близких и взять часть забот под свой контроль.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru