


Microsoft убрала ослепляющие белые вспышки в Проводнике Windows 11

Microsoft убрала ослепляющие белые вспышки в Проводнике Windows 11

Microsoft убрала ослепляющие белые вспышки в Проводнике Windows 11

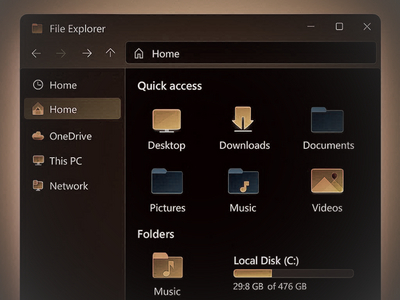
Microsoft наконец-то избавила пользователей Windows 11 от раздражающей проблемы с яркими белыми вспышками в Проводнике при использовании тёмной темы. Баг проявлялся после установки необязательного обновления KB5070311 и выглядел особенно болезненно — буквально «вспышка в глаза» при каждом запуске Проводника.

Проблема возникала не только при открытии File Explorer, но и в ряде повседневных сценариев: при создании новой вкладки, выборе пункта «Больше информации» во время копирования файлов, включении и отключении панели сведений, а также при переходах в разделы «Главная» и «Галерея».

Единственным временным «лечением» до недавнего времени был отказ от тёмного режима.

Microsoft официально признала баг ещё на прошлой неделе, отметив, что окно Проводника «на мгновение отображает пустой белый экран перед загрузкой файлов и папок». Теперь эта история закрыта: исправление вошло в декабрьское накопительное обновление KB5072033, выпущенное в рамках Patch Tuesday.

Источник: BleepingComputer


В сопроводительном описании Microsoft кратко пояснила: обновление устраняет проблему, из-за которой File Explorer кратковременно вспыхивал белым цветом при навигации между страницами.

Но на этом список исправлений не заканчивается. В KB5072033 также устранили баг, из-за которого виртуальные машины теряли сетевое подключение после перезапуска хоста, если внешний виртуальный коммутатор «отвязывался» от физического сетевого адаптера.

Кроме того, обновление затронуло Windows PowerShell: теперь система предупреждает пользователей, если скрипты используют командлет Invoke-WebRequest для загрузки контента из интернета — это должно снизить риск незаметного запуска вредоносного кода.

Напомним, что в ноябре Microsoft разбиралась ещё с одной серьёзной проблемой: при установке накопительных обновлений на Windows 11 24H2 и 25H2 могли аварийно завершаться Проводник, меню «Пуск» и другие ключевые компоненты оболочки. В некоторых случаях система оставалась частично работоспособной, но без навигации и элементов интерфейса.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru