


Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый вредонос для Android под названием DroidLock может заставить поволноваться владельцев мобильных устройств: он не просто блокирует экран устройства ради выкупа, но и получает доступ к СМС, контактам, журналу вызовов, аудиозаписям и даже может стереть данные.

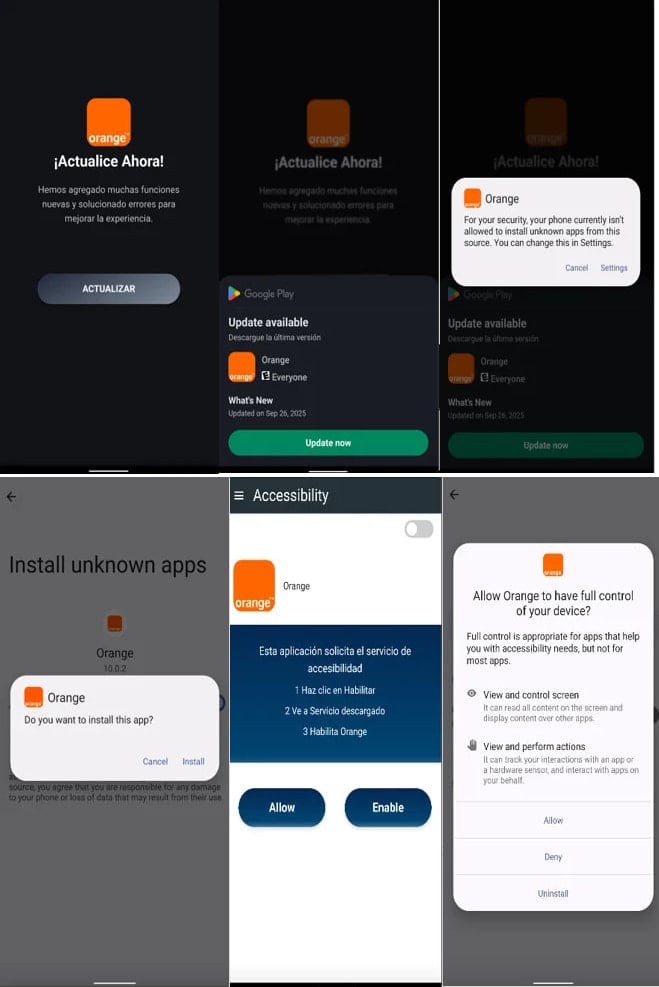
Исследователи из Zimperium рассказали, что вредонос распространяется через фейковые сайты, рекламирующие поддельные приложения, внешне маскирующиеся под легитимные пакеты.

Атака начинается с загрузчика, который убеждает жертву установить пейлоад второго этапа — уже настоящий вредонос. После инсталляции приложение запрашивает полномочия Device Admin и специальные возможности ОС (Accessibility Services), а дальше получает практически неограниченный контроль над устройством: может менять ПИН-код и пароль, блокировать экран, стирать данные или вовсе сбрасывать смартфон до заводских настроек.


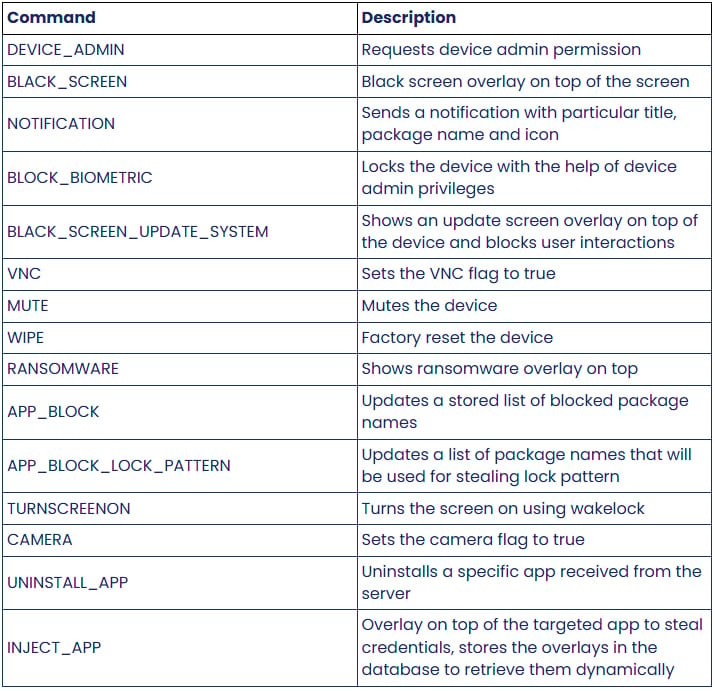
По данным Zimperium, DroidLock понимает 15 различных команд. Среди них — запуск камеры, отключение звука, наложение окон, удаление приложений и многое другое.


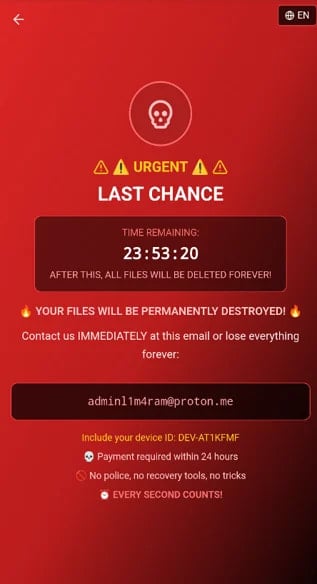
В случае запуска вымогательского сценария зловред показывает через WebView требование связаться с оператором по ProtonMail. Если владелец устройства не заплатит в течение суток, злоумышленник обещает уничтожить файлы.


Важно отметить, что настоящего шифрования данных нет. Но, угрожая их удалением и меняя код блокировки, злоумышленник достигает того же эффекта — пользователь теряет доступ к смартфону и информации на нём.

Отдельная опасная функция DroidLock — кража графического ключа. Зловред показывает поддельный экран ввода, пользователь рисует свой паттерн, и он сразу уходит оператору. Это даёт злоумышленнику возможность подключаться к устройству через VNC, когда владелец им не пользуется.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru