


Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый вредонос для Android под названием DroidLock может заставить поволноваться владельцев мобильных устройств: он не просто блокирует экран устройства ради выкупа, но и получает доступ к СМС, контактам, журналу вызовов, аудиозаписям и даже может стереть данные.

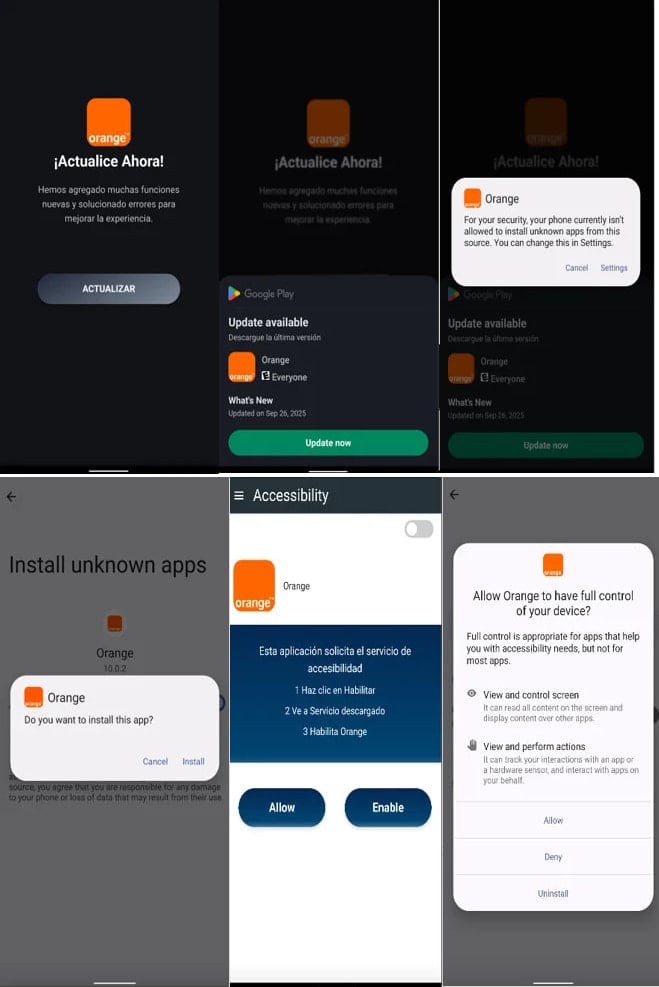
Исследователи из Zimperium рассказали, что вредонос распространяется через фейковые сайты, рекламирующие поддельные приложения, внешне маскирующиеся под легитимные пакеты.

Атака начинается с загрузчика, который убеждает жертву установить пейлоад второго этапа — уже настоящий вредонос. После инсталляции приложение запрашивает полномочия Device Admin и специальные возможности ОС (Accessibility Services), а дальше получает практически неограниченный контроль над устройством: может менять ПИН-код и пароль, блокировать экран, стирать данные или вовсе сбрасывать смартфон до заводских настроек.


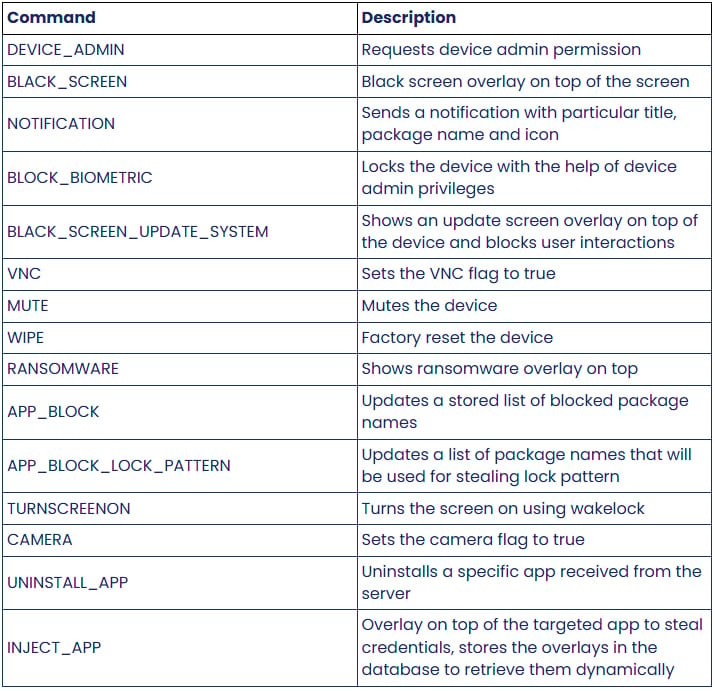
По данным Zimperium, DroidLock понимает 15 различных команд. Среди них — запуск камеры, отключение звука, наложение окон, удаление приложений и многое другое.


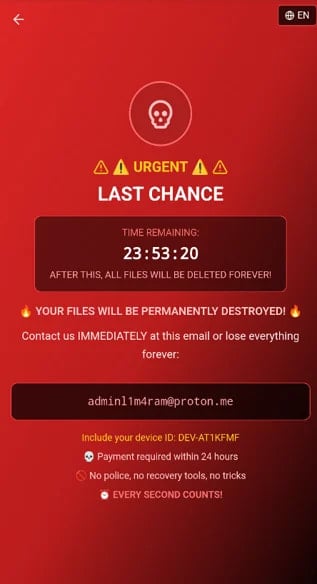
В случае запуска вымогательского сценария зловред показывает через WebView требование связаться с оператором по ProtonMail. Если владелец устройства не заплатит в течение суток, злоумышленник обещает уничтожить файлы.


Важно отметить, что настоящего шифрования данных нет. Но, угрожая их удалением и меняя код блокировки, злоумышленник достигает того же эффекта — пользователь теряет доступ к смартфону и информации на нём.

Отдельная опасная функция DroidLock — кража графического ключа. Зловред показывает поддельный экран ввода, пользователь рисует свой паттерн, и он сразу уходит оператору. Это даёт злоумышленнику возможность подключаться к устройству через VNC, когда владелец им не пользуется.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru