


Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый вредонос для Android под названием DroidLock может заставить поволноваться владельцев мобильных устройств: он не просто блокирует экран устройства ради выкупа, но и получает доступ к СМС, контактам, журналу вызовов, аудиозаписям и даже может стереть данные.

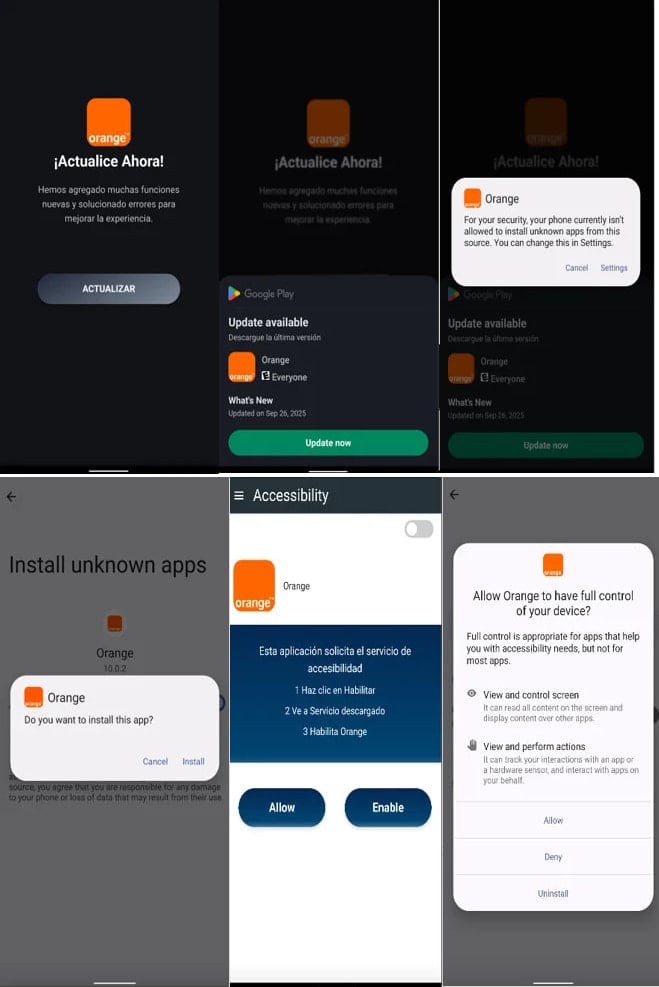
Исследователи из Zimperium рассказали, что вредонос распространяется через фейковые сайты, рекламирующие поддельные приложения, внешне маскирующиеся под легитимные пакеты.

Атака начинается с загрузчика, который убеждает жертву установить пейлоад второго этапа — уже настоящий вредонос. После инсталляции приложение запрашивает полномочия Device Admin и специальные возможности ОС (Accessibility Services), а дальше получает практически неограниченный контроль над устройством: может менять ПИН-код и пароль, блокировать экран, стирать данные или вовсе сбрасывать смартфон до заводских настроек.


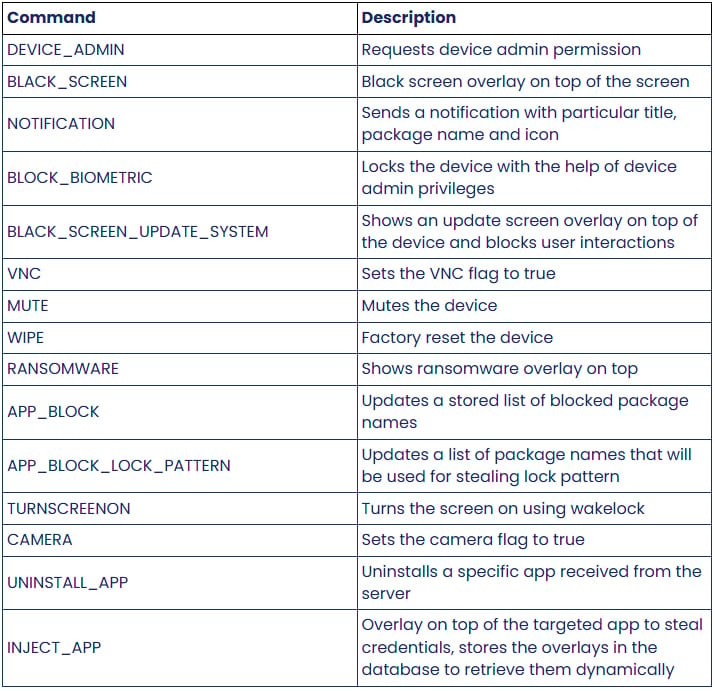
По данным Zimperium, DroidLock понимает 15 различных команд. Среди них — запуск камеры, отключение звука, наложение окон, удаление приложений и многое другое.


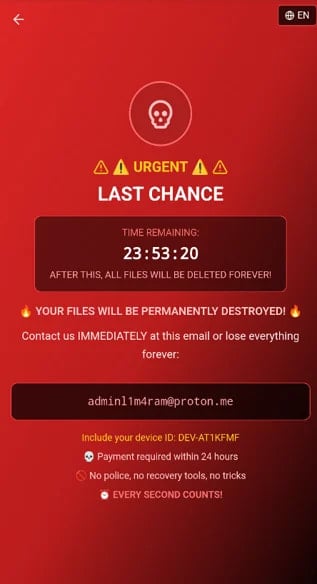
В случае запуска вымогательского сценария зловред показывает через WebView требование связаться с оператором по ProtonMail. Если владелец устройства не заплатит в течение суток, злоумышленник обещает уничтожить файлы.


Важно отметить, что настоящего шифрования данных нет. Но, угрожая их удалением и меняя код блокировки, злоумышленник достигает того же эффекта — пользователь теряет доступ к смартфону и информации на нём.

Отдельная опасная функция DroidLock — кража графического ключа. Зловред показывает поддельный экран ввода, пользователь рисует свой паттерн, и он сразу уходит оператору. Это даёт злоумышленнику возможность подключаться к устройству через VNC, когда владелец им не пользуется.

Подпишитесь на новости

ФНС тестирует скоринг для поиска скрытых доходов самозанятых

Удалить чек в «Моём налоге» — не значит удалить доход из поля зрения налоговой. ФНС России тестирует скоринговую модель, которая ищет признаки сокрытия выручки через неправомерное аннулирование чеков. Один из сигналов — систематические отмены.

Об этом рассказал начальник управления оперативного контроля ФНС Владимир Мальцев. По его словам, модель уже апробируют в регионах в опытном режиме.

Система учитывает несколько параметров. Кроме массовых отмен за определённый период, внимание может привлечь аннулирование чека партнёром самозанятого — например, цифровой платформой или банком. Полный набор признаков и их вес не раскрываются.

Теперь регулярно обнулять оформленную выручку и рассчитывать, что никто не заметит, становится менее перспективной стратегией.

По словам Мальцева, за девять месяцев 2026 года за неправомерное аннулирование чеков к ответственности привлекли около 3 тыс. самозанятых на общую сумму около 300 млн рублей.

Таким образом, привычный для банков подход к оценке риска добрался и до истории чеков. Для налоговой важна уже не только сумма поступлений, но и то, как пользователь обращается с оформленными операциями.

RSS: Новости на портале Anti-Malware.ru