


Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый Android-вымогатель DroidLock блокирует смартфоны без шифрования

Новый вредонос для Android под названием DroidLock может заставить поволноваться владельцев мобильных устройств: он не просто блокирует экран устройства ради выкупа, но и получает доступ к СМС, контактам, журналу вызовов, аудиозаписям и даже может стереть данные.

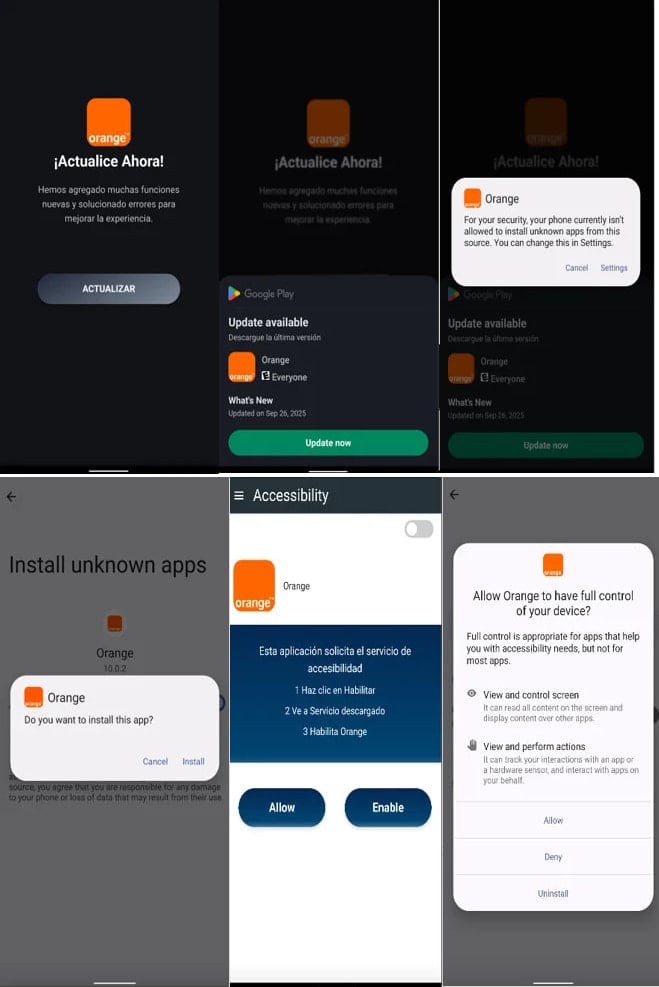
Исследователи из Zimperium рассказали, что вредонос распространяется через фейковые сайты, рекламирующие поддельные приложения, внешне маскирующиеся под легитимные пакеты.

Атака начинается с загрузчика, который убеждает жертву установить пейлоад второго этапа — уже настоящий вредонос. После инсталляции приложение запрашивает полномочия Device Admin и специальные возможности ОС (Accessibility Services), а дальше получает практически неограниченный контроль над устройством: может менять ПИН-код и пароль, блокировать экран, стирать данные или вовсе сбрасывать смартфон до заводских настроек.


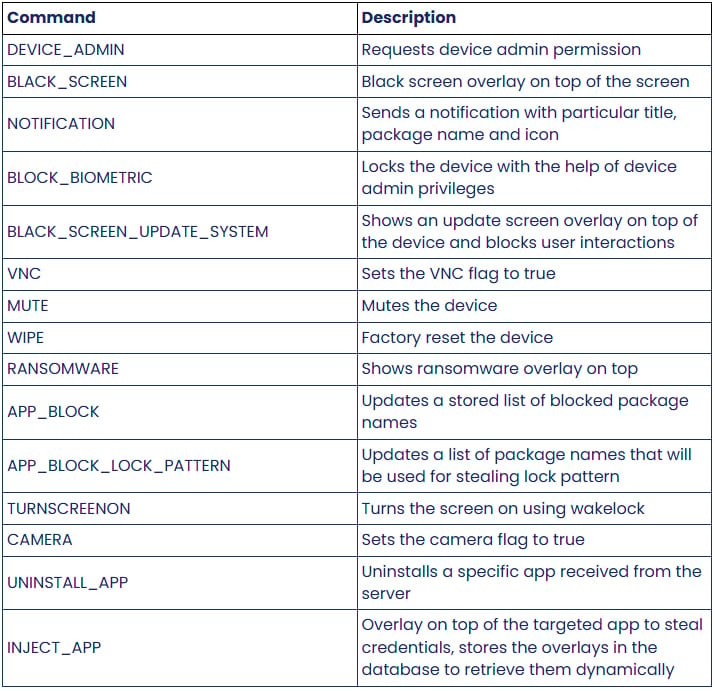
По данным Zimperium, DroidLock понимает 15 различных команд. Среди них — запуск камеры, отключение звука, наложение окон, удаление приложений и многое другое.


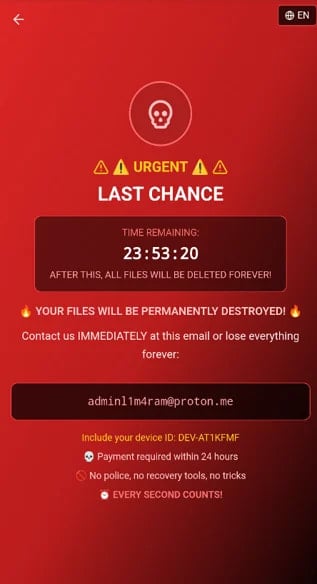
В случае запуска вымогательского сценария зловред показывает через WebView требование связаться с оператором по ProtonMail. Если владелец устройства не заплатит в течение суток, злоумышленник обещает уничтожить файлы.


Важно отметить, что настоящего шифрования данных нет. Но, угрожая их удалением и меняя код блокировки, злоумышленник достигает того же эффекта — пользователь теряет доступ к смартфону и информации на нём.

Отдельная опасная функция DroidLock — кража графического ключа. Зловред показывает поддельный экран ввода, пользователь рисует свой паттерн, и он сразу уходит оператору. Это даёт злоумышленнику возможность подключаться к устройству через VNC, когда владелец им не пользуется.

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru