


Три новых бага в стандарте PCIe: под ударом процессоры Intel и AMD

Три новых бага в стандарте PCIe: под ударом процессоры Intel и AMD

Три новых бага в стандарте PCIe: под ударом процессоры Intel и AMD

У ведущих производителей оборудования сегодня нервная работа: исследователи из Intel обнаружили три уязвимости в стандарте PCI Express, а индустрия теперь пытается понять, насколько серьёзны последствия. PCIe — это ключевой интерфейс, через который процессор общается с видеокартами, SSD, сетевыми картами и другими компонентами.

В новых версиях стандарта, начиная с PCIe 6.0, появилась технология IDE (Integrity and Data Encryption), которая должна защищать данные на уровне железа с помощью шифрования и контроля целостности.

И вот — неожиданный поворот. Специалисты нашли три уязвимости в самом стандарте IDE: CVE-2025-9612, CVE-2025-9613 и CVE-2025-9614. По данным CERT/CC Университета Карнеги–Меллона, при определённых условиях злоумышленник, умеющий формировать специфичные шаблоны трафика на интерфейсе PCIe, может заставить систему принять устаревшие или некорректные данные.

Последствия теоретически неприятные: утечка информации, повышение привилегий, отказ в обслуживании. Но есть важная оговорка — уязвимости получили низкий уровень опасности.

Чтобы ими воспользоваться, нужен физический или очень низкоуровневый доступ к целевой системе. Простым злоумышленникам из Сети они не помогут, а вот специалистам по аппаратной безопасности или организаторам целевых атак могут пригодиться.

PCI-SIG уже выпустила рекомендации и обновлённый документ ECN для производителей, а те, в свою очередь, готовят обновления прошивок.

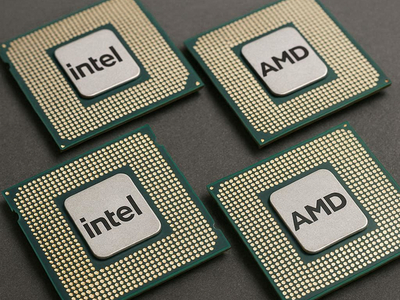
На данный момент специалисты подтверждают, что проблемы затрагивают продукты Intel и AMD. В Intel уточняют, что речь идёт о некоторых процессорах серий Xeon 6 и Xeon 6700P-B/6500P-B. AMD предполагает, что под удар могут попасть чипы EPYC 9005, включая встраиваемые модели.

А вот Nvidia, Dell, F5 и Keysight заявили, что их продукты уязвимостям не подвержены. Список тех, у кого статус пока неизвестен, длинный: Arm, Cisco, Google, HP, IBM, Lenovo, Qualcomm и другие.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru