


ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

Исследователи из Trend Micro сообщили об обнаружении нового скрытного бэкдора для Linux под названием GhostPenguin. На протяжении четырёх месяцев он находился в базе VirusTotal, но ни один антивирус при этом не детектировал файл вредоноса. Обнаружить его удалось только благодаря системе автоматического поиска угроз, использующей алгоритмы ИИ.

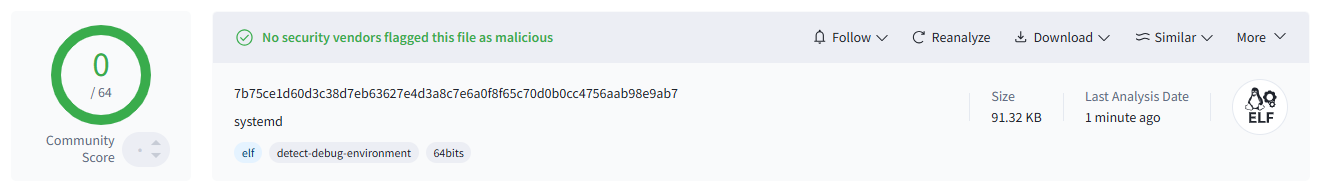
Впервые файл загрузили на VirusTotal 7 июля 2025 года. Но классические механизмы анализа не увидели ничего подозрительного.


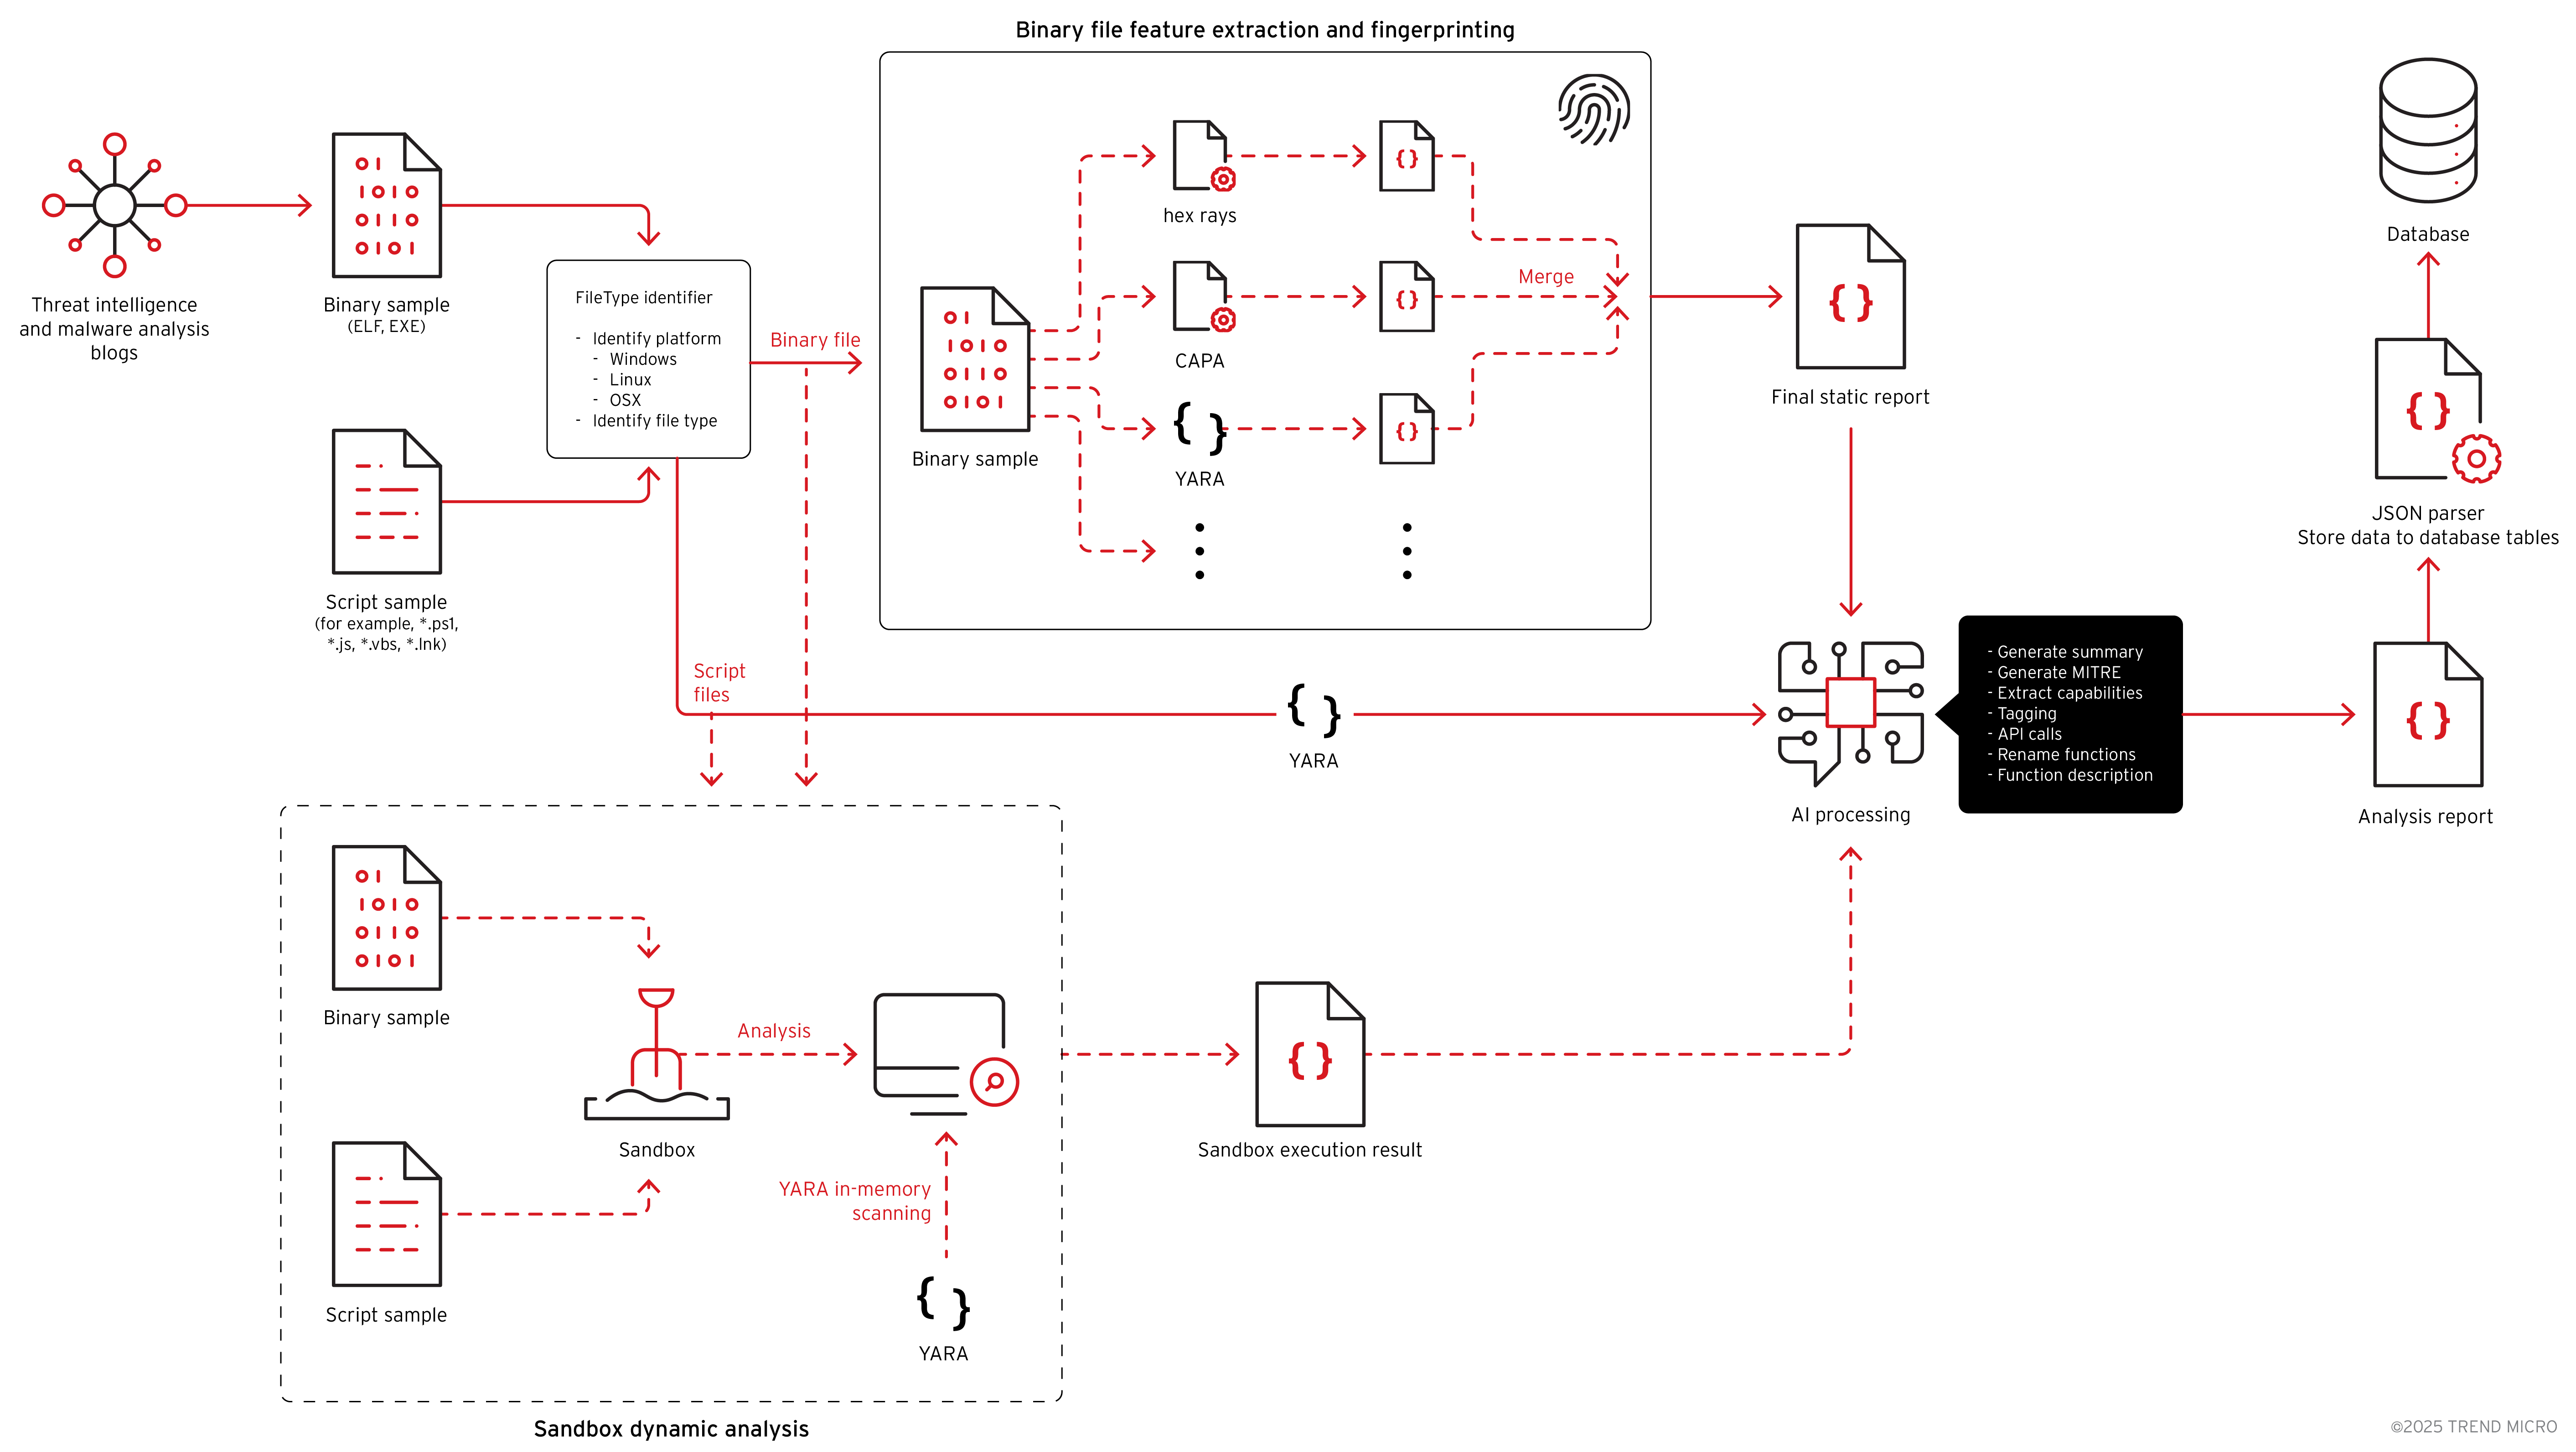
Лишь когда ИИ-пайплайн Trend Micro выделил образец как атипичный, эксперты провели детальное исследование и выяснили, что внутри скрыт полноценный бэкдор.

GhostPenguin написан на C++ и работает как многопоточный инструмент удалённого управления Linux-системой. Вместо привычных TCP-соединений он использует собственный зашифрованный UDP-протокол на базе RC5, что делает коммуникацию менее заметной и затрудняет обнаружение.


Отдельные потоки отвечают за регистрацию и передачу данных, благодаря этому GhostPenguin остаётся работоспособным даже в случае зависания отдельных компонентов.

После запуска бэкдор проходит подготовительный цикл:

  • проверяет, не запущен ли он уже, используя PID-файл;
  • инициирует хендшейк с C2-сервером и получает Session ID, который далее служит ключом шифрования;
  • собирает данные о системе (IP-адрес, имя хоста, версию ОС вроде «Ubuntu 24.04.2 LTS», архитектуру) и отправляет их на сервер до получения подтверждения.

Исследование также показало, что GhostPenguin, вероятно, ещё в разработке. В коде нашли отладочные элементы, неиспользуемые функции, тестовые домены и даже опечатки — вроде «ImpPresistence» и «Userame». Похоже, авторы торопились или отлаживали раннюю версию.

Главный вывод Trend Micro: традиционные методы анализа пропустили GhostPenguin полностью, тогда как ИИ-подход позволил заметить аномалию. Этот случай, по словам исследователей, наглядно демонстрирует, насколько сложными становятся современные угрозы и почему стратегия их поиска должна развиваться дальше.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru