


ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

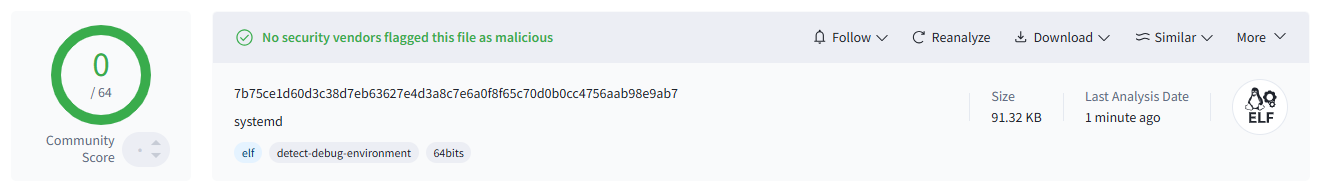
Исследователи из Trend Micro сообщили об обнаружении нового скрытного бэкдора для Linux под названием GhostPenguin. На протяжении четырёх месяцев он находился в базе VirusTotal, но ни один антивирус при этом не детектировал файл вредоноса. Обнаружить его удалось только благодаря системе автоматического поиска угроз, использующей алгоритмы ИИ.

Впервые файл загрузили на VirusTotal 7 июля 2025 года. Но классические механизмы анализа не увидели ничего подозрительного.


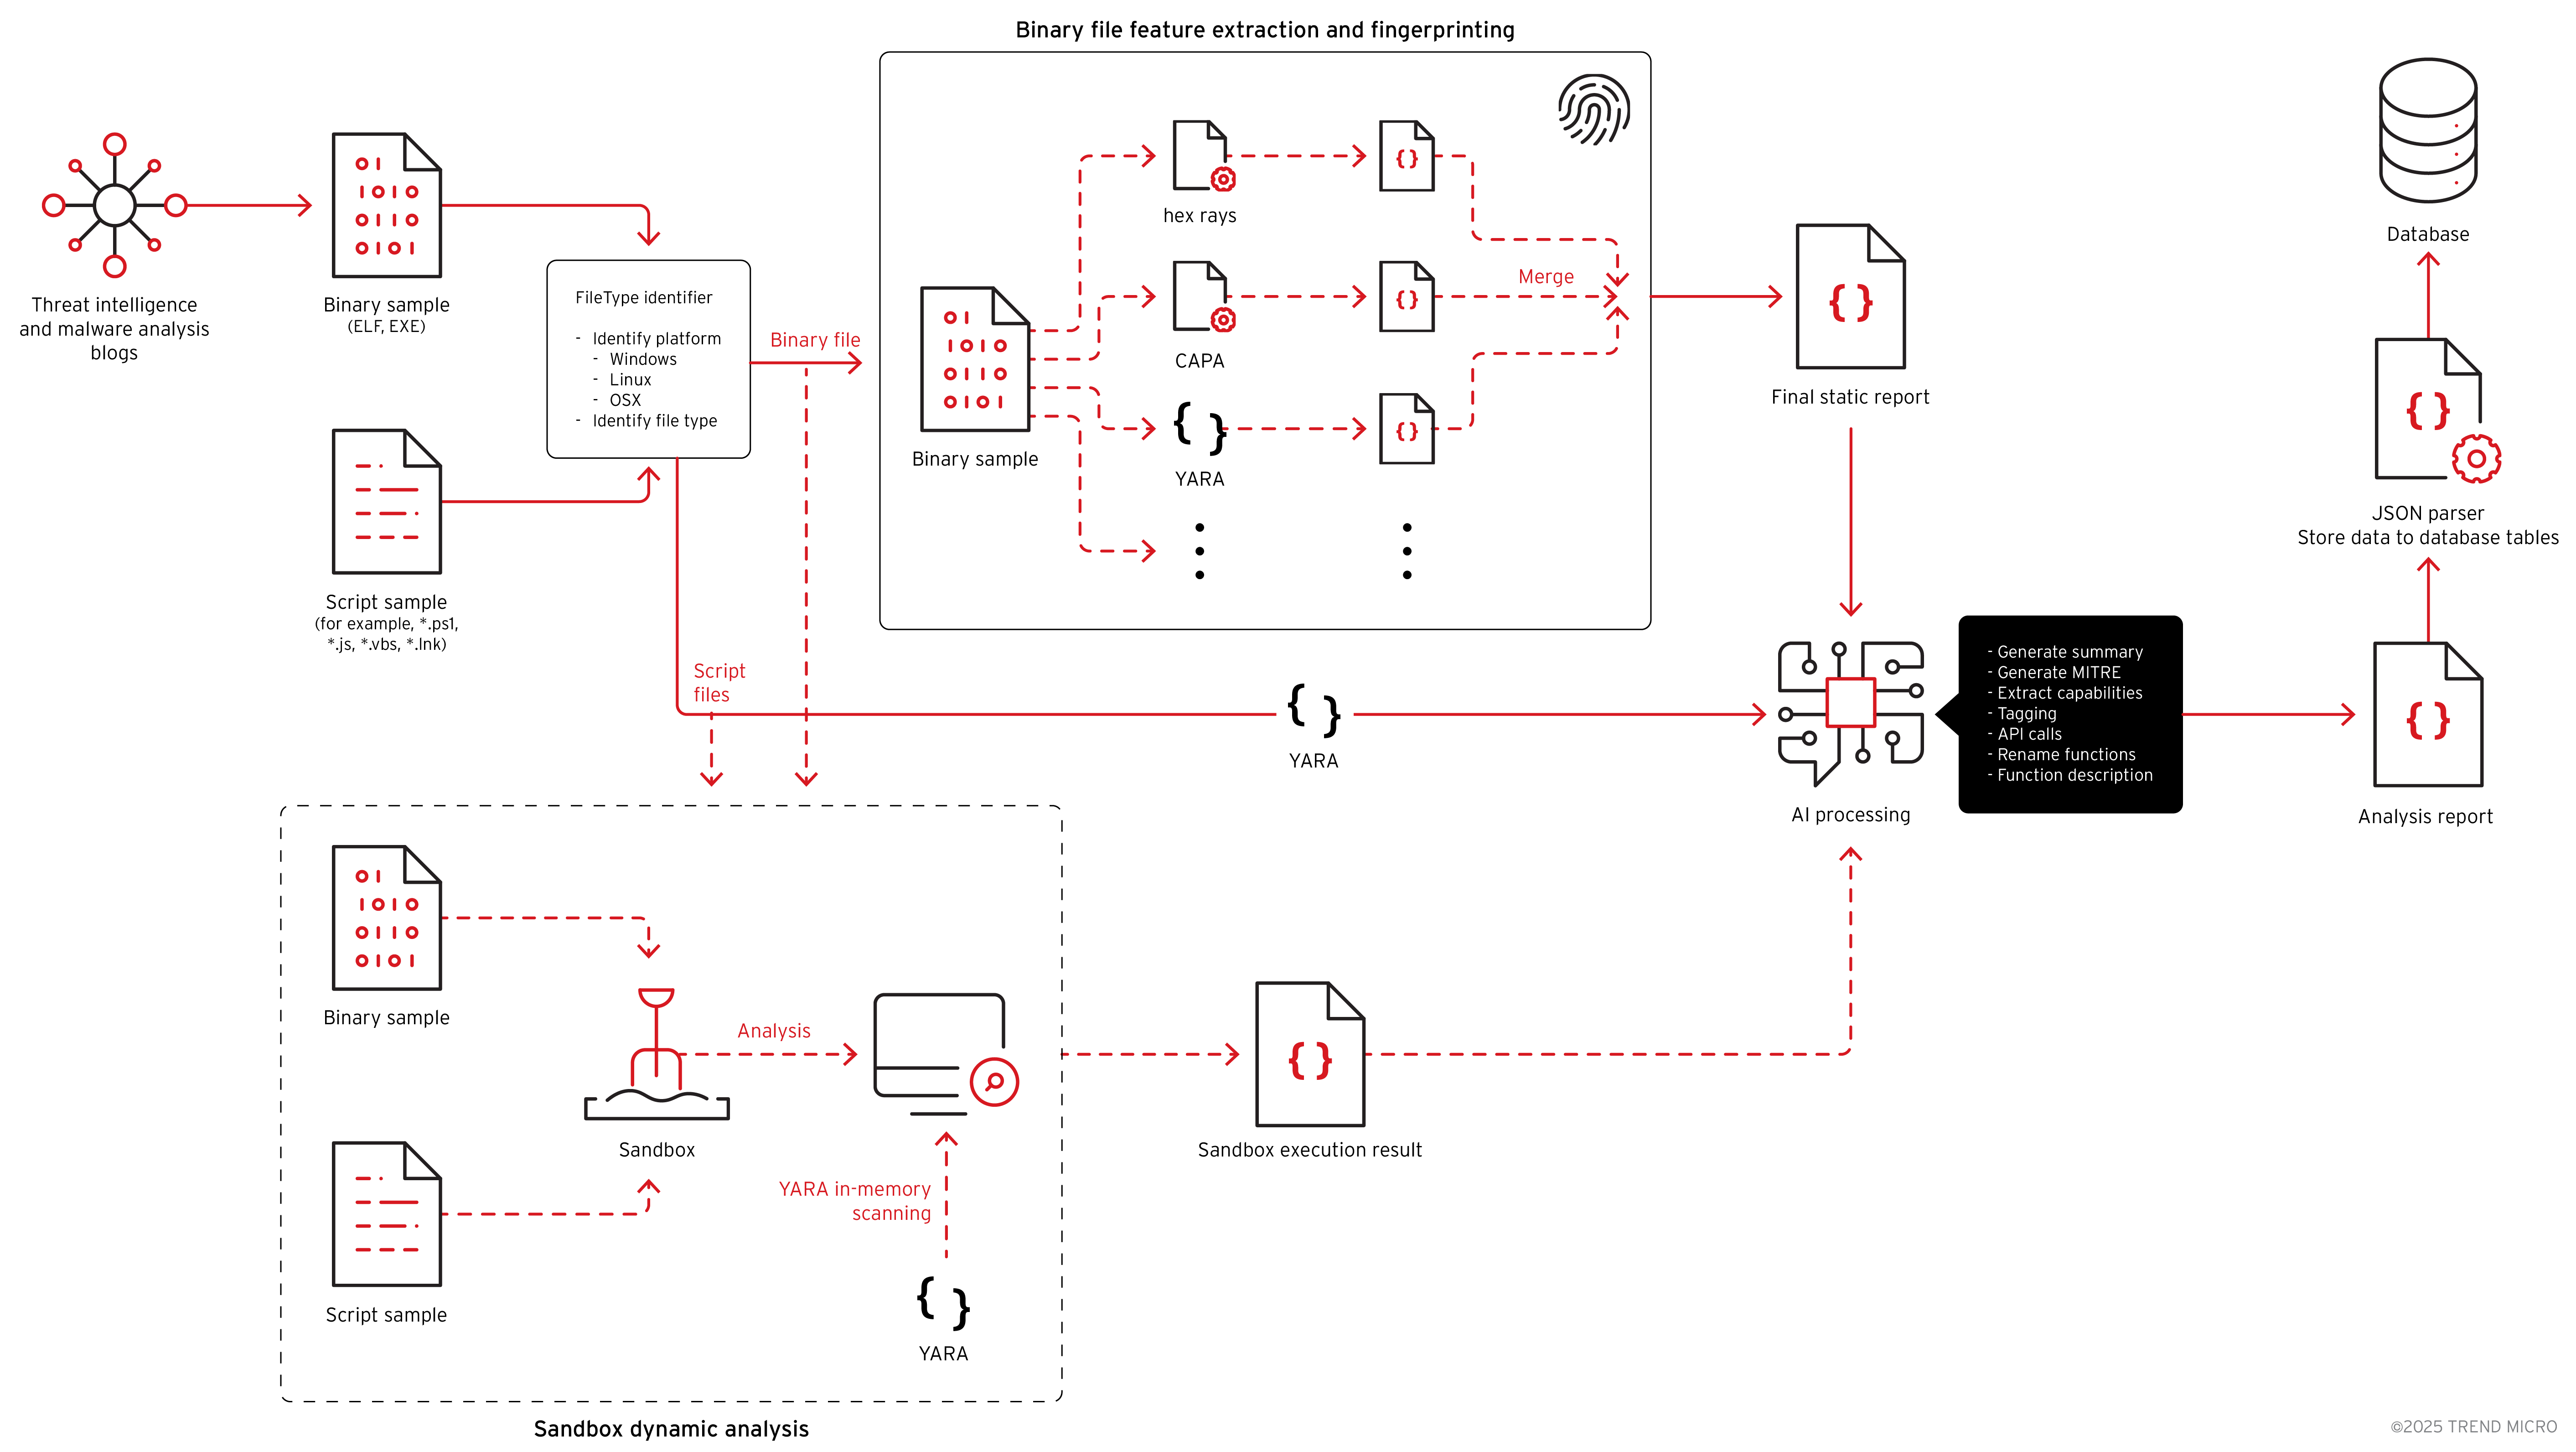
Лишь когда ИИ-пайплайн Trend Micro выделил образец как атипичный, эксперты провели детальное исследование и выяснили, что внутри скрыт полноценный бэкдор.

GhostPenguin написан на C++ и работает как многопоточный инструмент удалённого управления Linux-системой. Вместо привычных TCP-соединений он использует собственный зашифрованный UDP-протокол на базе RC5, что делает коммуникацию менее заметной и затрудняет обнаружение.


Отдельные потоки отвечают за регистрацию и передачу данных, благодаря этому GhostPenguin остаётся работоспособным даже в случае зависания отдельных компонентов.

После запуска бэкдор проходит подготовительный цикл:

  • проверяет, не запущен ли он уже, используя PID-файл;
  • инициирует хендшейк с C2-сервером и получает Session ID, который далее служит ключом шифрования;
  • собирает данные о системе (IP-адрес, имя хоста, версию ОС вроде «Ubuntu 24.04.2 LTS», архитектуру) и отправляет их на сервер до получения подтверждения.

Исследование также показало, что GhostPenguin, вероятно, ещё в разработке. В коде нашли отладочные элементы, неиспользуемые функции, тестовые домены и даже опечатки — вроде «ImpPresistence» и «Userame». Похоже, авторы торопились или отлаживали раннюю версию.

Главный вывод Trend Micro: традиционные методы анализа пропустили GhostPenguin полностью, тогда как ИИ-подход позволил заметить аномалию. Этот случай, по словам исследователей, наглядно демонстрирует, насколько сложными становятся современные угрозы и почему стратегия их поиска должна развиваться дальше.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru