


Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Специалистам Adex удалось выявить и нейтрализовать сложную многолетнюю кампанию, связанную с известным Android-трояном Triada. Эта операция на протяжении нескольких лет задействовала мобильную рекламную экосистему, что показывает, насколько опасными стали атаки на цепочки поставок софта.

По отраслевой статистике, опубликованной вместе с расследованием, Triada остаётся одним из самых грозных Android-зловредов: в третьем квартале 2025 года на него пришлось 15,78% всех обнаруженных заражений.

Аналитики Adex проследили деятельность группы, стоящей за Triada, и обнаружили, что злоумышленники последние пять лет активно пытались проникнуть в легитимные рекламные сети.

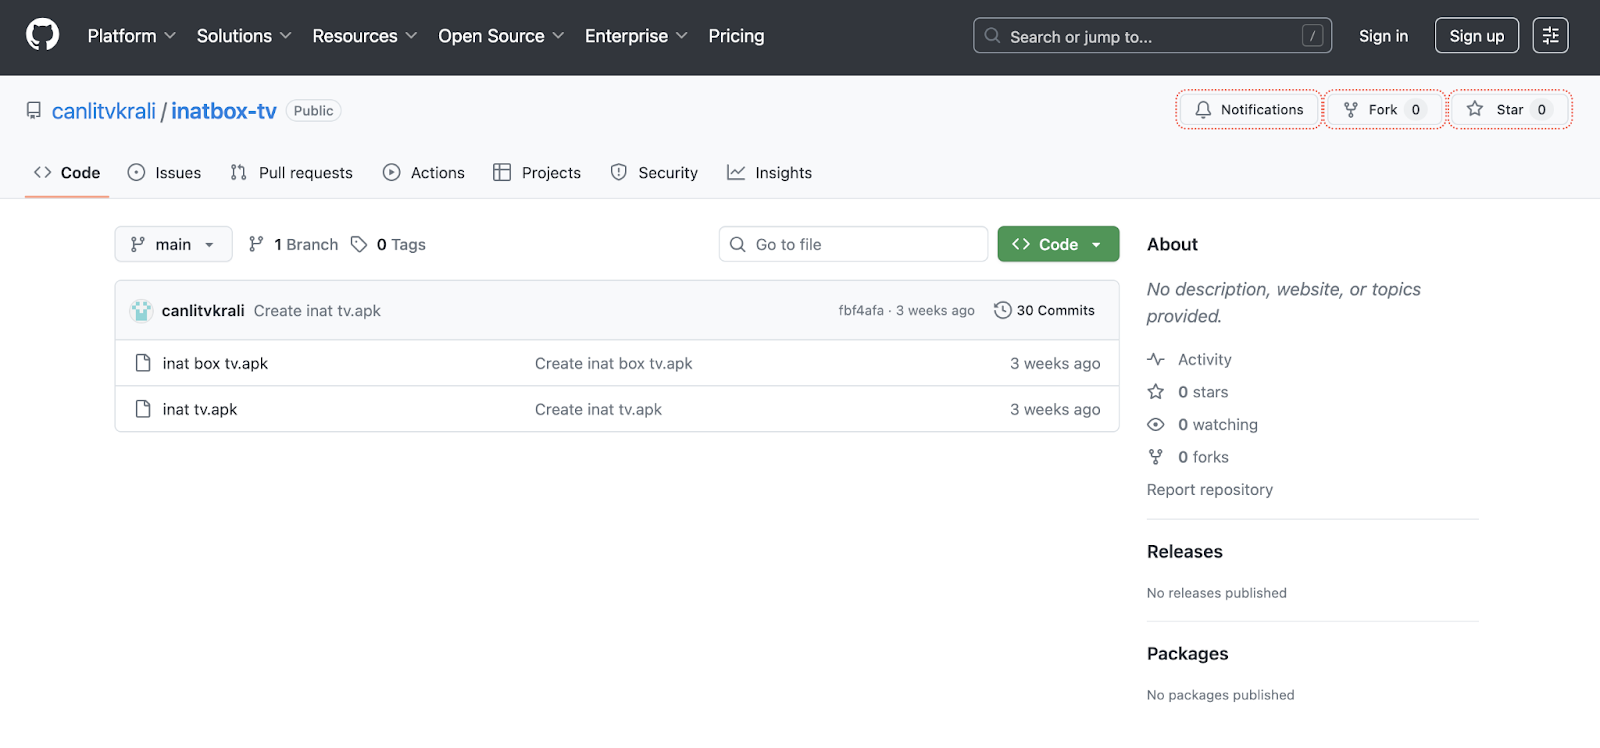
Вместо привычного распространения через заражённые сайты или приложения они начали использовать инфраструктуру, которой традиционно доверяют, — GitHub, Discord CDN и аккаунты рекламодателей.


Злоумышленники создавали умные редиректы и маскировали APK-файлы под легальные ресурсы, что сильно затрудняло обнаружение даже для продвинутых систем безопасности. Всего Adex удалось выявить и заблокировать более 500 связанных с операцией аккаунтов.

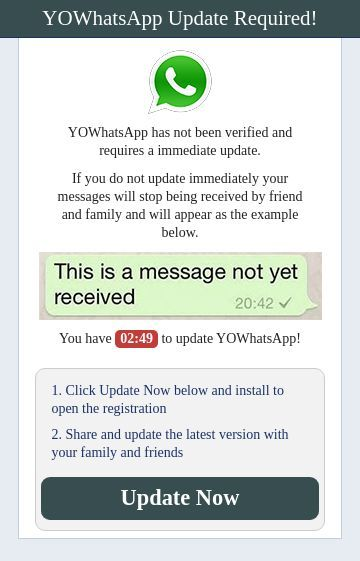
Кроме того, одним из основных векторов распространения Triada стали приложения FMWhatsApp и YoWhatsApp. Их вредоносные версии продвигались в рекламных постах.


Расследование показало, как быстро эволюционировали тактики злоумышленников.

  • 2020–2021 годы — злоумышленники регистрировали рекламные аккаунты на поддельные документы и пополняли их в стиле классических карточных схем. Распространение вредоносных APK шло через Discord CDN и укороченные ссылки, ведущие на фейковые страницы.
  • 2022–2024 годы — акцент сместился на прямые захваты аккаунтов. Взломанные профили без включённой двухфакторной аутентификации использовались для скрытых кампаний, которые перенаправляли пользователей на скачивание вредоносных файлов, размещённых на GitHub. Тем самым злоумышленники фактически использовали доверие к крупнейшему репозиторию кода.
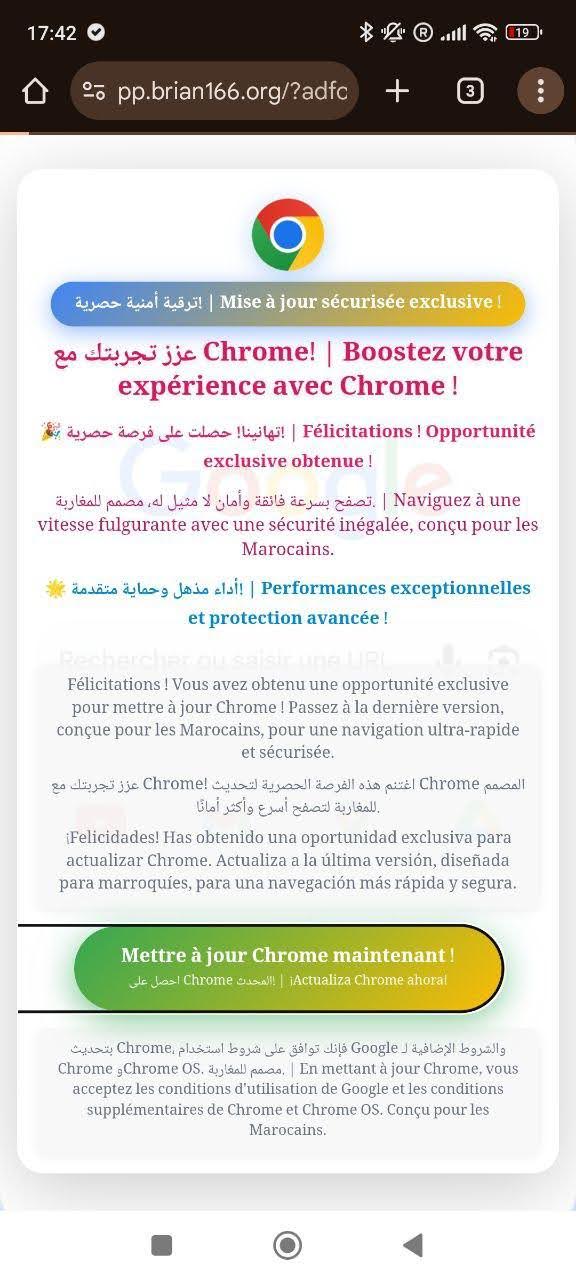
  • 2025 год — третья волна стала самой сложной. Появились фишинговые страницы, маскирующиеся под «срочные обновления Chrome», цепочки запутанных редиректов и массовое использование аккаунтов, полученных через компрометацию. Данные VirusTotal указывают на аномальные входы из Турции и Индии, что говорит о координированной операции.


Выводы для индустрии очевидны: чистый домен больше ничего не гарантирует.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru