


Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Специалистам Adex удалось выявить и нейтрализовать сложную многолетнюю кампанию, связанную с известным Android-трояном Triada. Эта операция на протяжении нескольких лет задействовала мобильную рекламную экосистему, что показывает, насколько опасными стали атаки на цепочки поставок софта.

По отраслевой статистике, опубликованной вместе с расследованием, Triada остаётся одним из самых грозных Android-зловредов: в третьем квартале 2025 года на него пришлось 15,78% всех обнаруженных заражений.

Аналитики Adex проследили деятельность группы, стоящей за Triada, и обнаружили, что злоумышленники последние пять лет активно пытались проникнуть в легитимные рекламные сети.

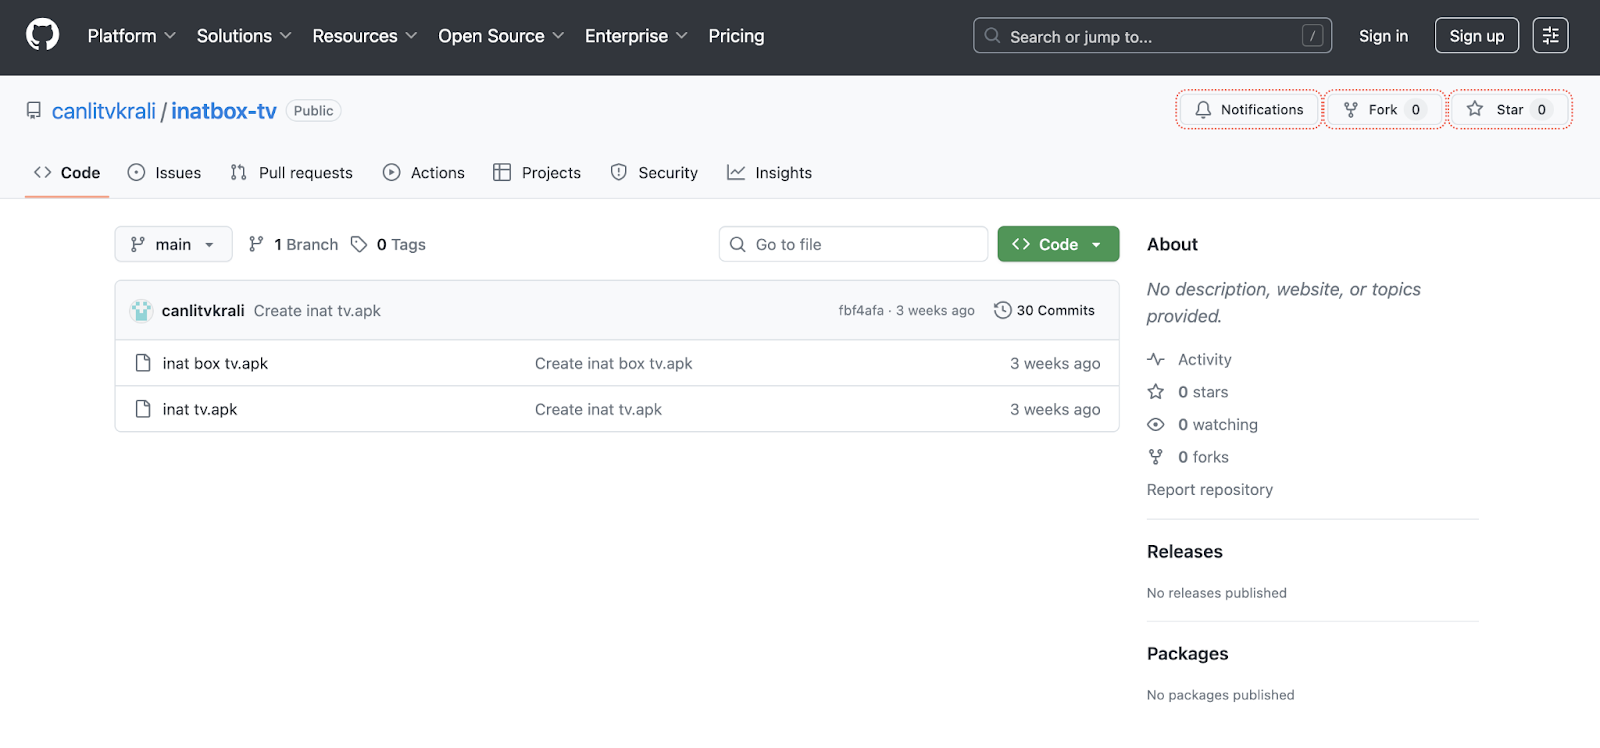
Вместо привычного распространения через заражённые сайты или приложения они начали использовать инфраструктуру, которой традиционно доверяют, — GitHub, Discord CDN и аккаунты рекламодателей.


Злоумышленники создавали умные редиректы и маскировали APK-файлы под легальные ресурсы, что сильно затрудняло обнаружение даже для продвинутых систем безопасности. Всего Adex удалось выявить и заблокировать более 500 связанных с операцией аккаунтов.

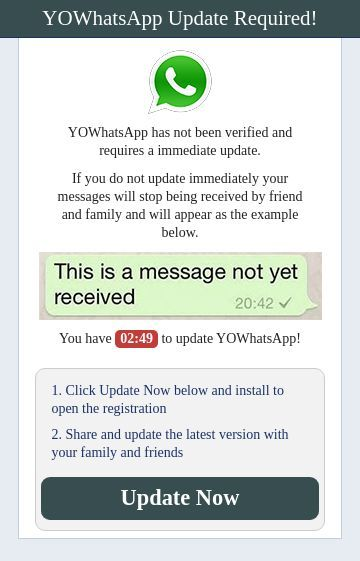
Кроме того, одним из основных векторов распространения Triada стали приложения FMWhatsApp и YoWhatsApp. Их вредоносные версии продвигались в рекламных постах.


Расследование показало, как быстро эволюционировали тактики злоумышленников.

  • 2020–2021 годы — злоумышленники регистрировали рекламные аккаунты на поддельные документы и пополняли их в стиле классических карточных схем. Распространение вредоносных APK шло через Discord CDN и укороченные ссылки, ведущие на фейковые страницы.
  • 2022–2024 годы — акцент сместился на прямые захваты аккаунтов. Взломанные профили без включённой двухфакторной аутентификации использовались для скрытых кампаний, которые перенаправляли пользователей на скачивание вредоносных файлов, размещённых на GitHub. Тем самым злоумышленники фактически использовали доверие к крупнейшему репозиторию кода.
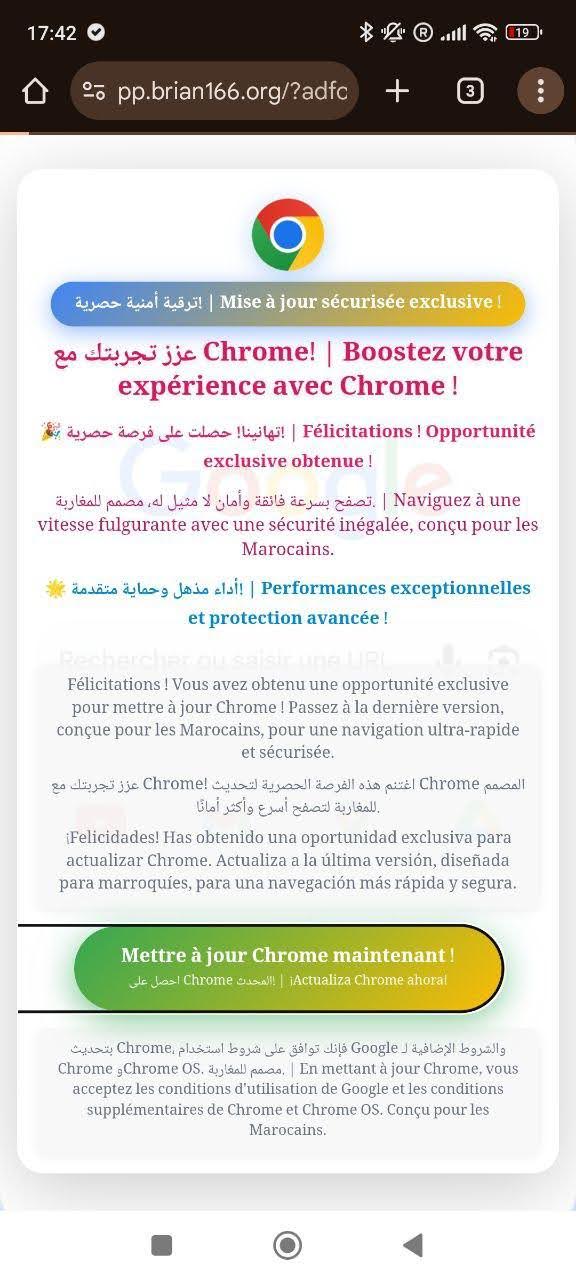
  • 2025 год — третья волна стала самой сложной. Появились фишинговые страницы, маскирующиеся под «срочные обновления Chrome», цепочки запутанных редиректов и массовое использование аккаунтов, полученных через компрометацию. Данные VirusTotal указывают на аномальные входы из Турции и Индии, что говорит о координированной операции.


Выводы для индустрии очевидны: чистый домен больше ничего не гарантирует.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru