


Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Специалистам Adex удалось выявить и нейтрализовать сложную многолетнюю кампанию, связанную с известным Android-трояном Triada. Эта операция на протяжении нескольких лет задействовала мобильную рекламную экосистему, что показывает, насколько опасными стали атаки на цепочки поставок софта.

По отраслевой статистике, опубликованной вместе с расследованием, Triada остаётся одним из самых грозных Android-зловредов: в третьем квартале 2025 года на него пришлось 15,78% всех обнаруженных заражений.

Аналитики Adex проследили деятельность группы, стоящей за Triada, и обнаружили, что злоумышленники последние пять лет активно пытались проникнуть в легитимные рекламные сети.

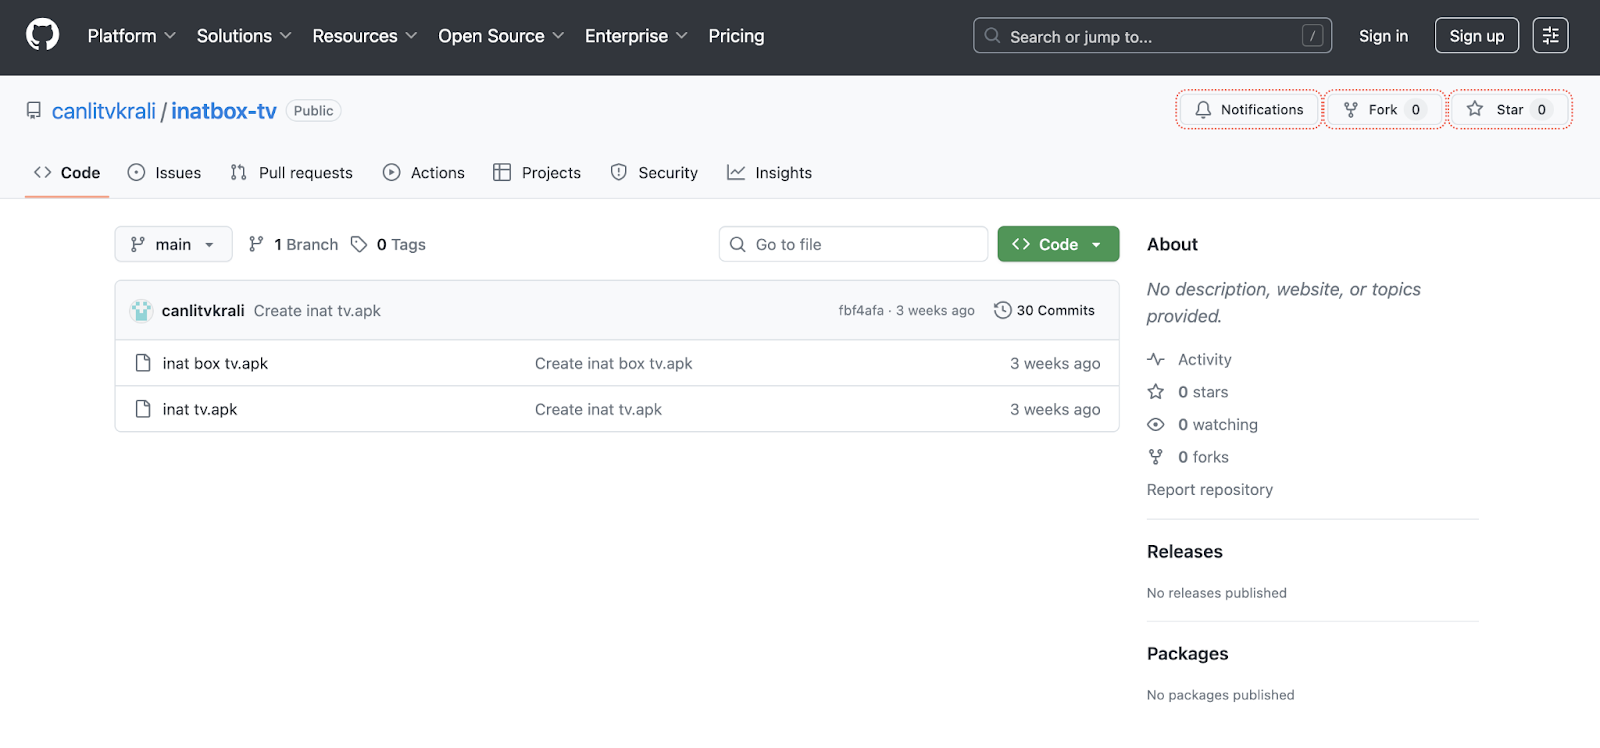
Вместо привычного распространения через заражённые сайты или приложения они начали использовать инфраструктуру, которой традиционно доверяют, — GitHub, Discord CDN и аккаунты рекламодателей.


Злоумышленники создавали умные редиректы и маскировали APK-файлы под легальные ресурсы, что сильно затрудняло обнаружение даже для продвинутых систем безопасности. Всего Adex удалось выявить и заблокировать более 500 связанных с операцией аккаунтов.

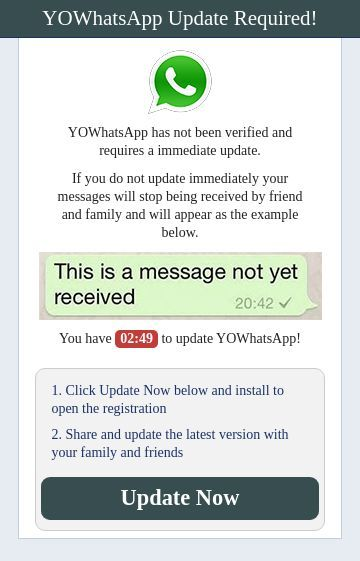
Кроме того, одним из основных векторов распространения Triada стали приложения FMWhatsApp и YoWhatsApp. Их вредоносные версии продвигались в рекламных постах.


Расследование показало, как быстро эволюционировали тактики злоумышленников.

  • 2020–2021 годы — злоумышленники регистрировали рекламные аккаунты на поддельные документы и пополняли их в стиле классических карточных схем. Распространение вредоносных APK шло через Discord CDN и укороченные ссылки, ведущие на фейковые страницы.
  • 2022–2024 годы — акцент сместился на прямые захваты аккаунтов. Взломанные профили без включённой двухфакторной аутентификации использовались для скрытых кампаний, которые перенаправляли пользователей на скачивание вредоносных файлов, размещённых на GitHub. Тем самым злоумышленники фактически использовали доверие к крупнейшему репозиторию кода.
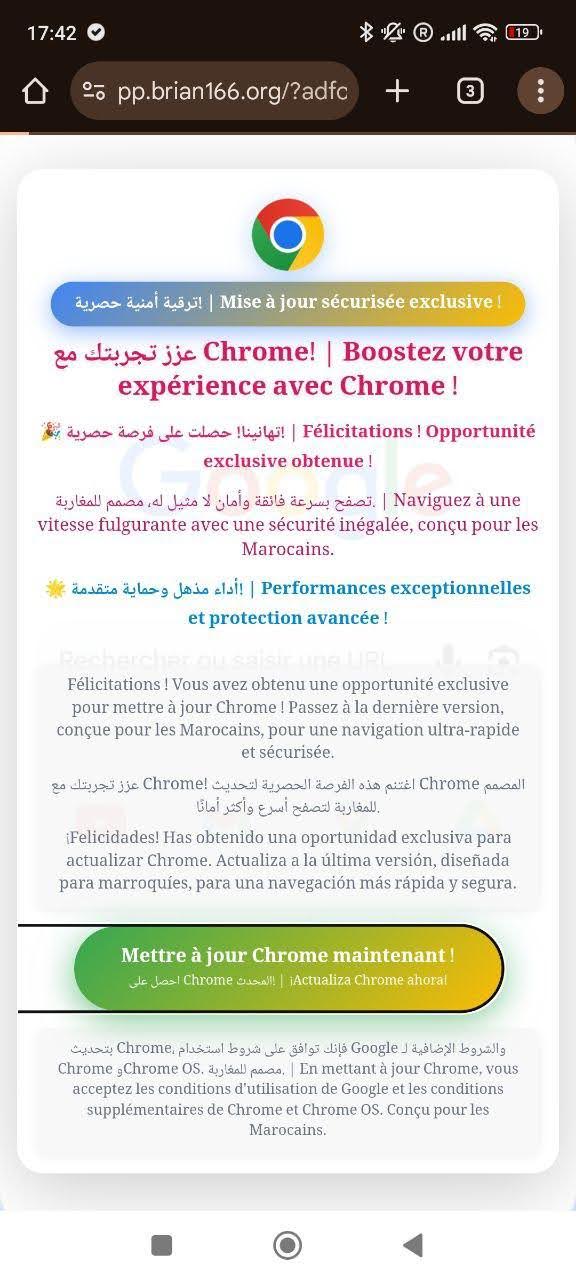
  • 2025 год — третья волна стала самой сложной. Появились фишинговые страницы, маскирующиеся под «срочные обновления Chrome», цепочки запутанных редиректов и массовое использование аккаунтов, полученных через компрометацию. Данные VirusTotal указывают на аномальные входы из Турции и Индии, что говорит о координированной операции.


Выводы для индустрии очевидны: чистый домен больше ничего не гарантирует.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru