


Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Индийские эксперты выявили новую вредоносную кампанию на территории России. Неизвестная ранее APT-группа, которую теперь отслеживают как UNG0902, пытается через адресные письма внедрить в организации Windows-бэкдор.

Поводом для расследования в SEQRITE серии атак с условным названием Operation DupeHike послужило обнаружение на VirusTotal подозрительного файла Премия 2025.zip, загруженного для проверки две недели назад.

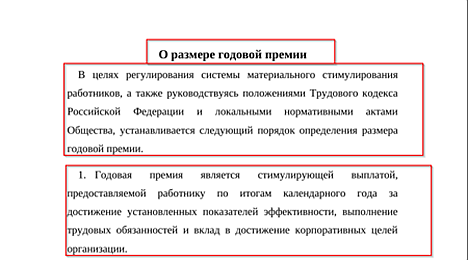
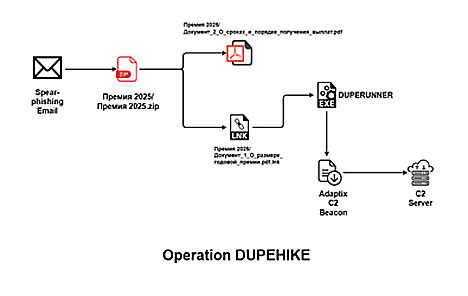
Как выяснилось, этот архив (по состоянию на 3 декабря уровень детектирования 31/64) содержит маскировочный PDF (Документ_2_О_сроках_и_порядке_получения_выплат.pdf), способный привлечь внимание HR и расчетного отдела корпоративной бухгалтерии, а также LNK, запускающий цепочку заражения.


Анализ показал, что атака осуществляется в три этапа. Вначале вредоносный LNK, используя в фоне PowerShell, загружает с внешнего сервера Windows-имплант (исследователи нарекли его DUPERUNNER) и сохраняет в папке временных файлов под именем s.exe.

Этот написанный на C++ многофункциональный зловред перечисляет запущенные процессы, пригодные для инъекции (explorer.exe, notepad.exe, msedge.exe), записывает шелл-код в целевой процесс и создает новый поток исполнения с адресом AdaptixC2 Beacon.

Этот маячок время от времени связывается в C2 (по дефолту Apache) через POST-запросы на порту 443, используя специфичные строки User-Agent. Конечная цель таких атак — кража системных данных и файлов из сетей российских организаций.

Командная инфраструктура UNG0902 размещена в сетях AS 48282 (VDSINA-AS) и AS 9123 (TIMEWEB-AS).

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru