


DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

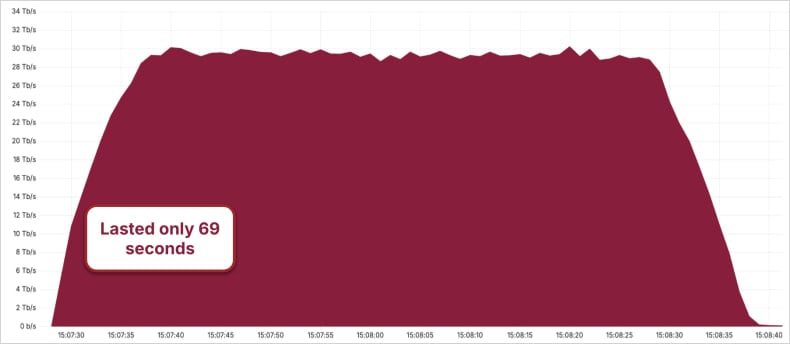
В мире DDoS-атак появился новый чемпион — и зовут его Aisuru. Этот ботнет за три месяца успел устроить более 1300 атак, причём одна из них побила прошлый рекорд, достигнув невероятной мощности в 29,7 Тбит/с. Настолько много «мусора» в Сети одновременно ещё никто не видел. Aisuru — это гигантский ботнет по подписке.

Он состоит из миллионов взломанных роутеров и IoT-устройств, подмятых либо через старые уязвимости, либо через традиционно «надёжные» пароли вроде admin/admin.

Cloudflare оценивает его масштаб в 1-4 миллиона заражённых устройств по всему миру. Самая мощная атака случилась в третьем квартале 2025 года.

Cloudflare её благополучно отбил — но отметили, что удар пришёлся с такой силой, что трафиком просто забивало инфраструктуру, причём иногда даже у тех провайдеров, которые вообще не были целью.


До этого Aisuru уже подозревали в атаках на 22,2 Тбит/с и на 15 Тбит/с — последнюю фиксировал Microsoft на Azure, причём трафик шёл с 500 тысяч IP-адресов.

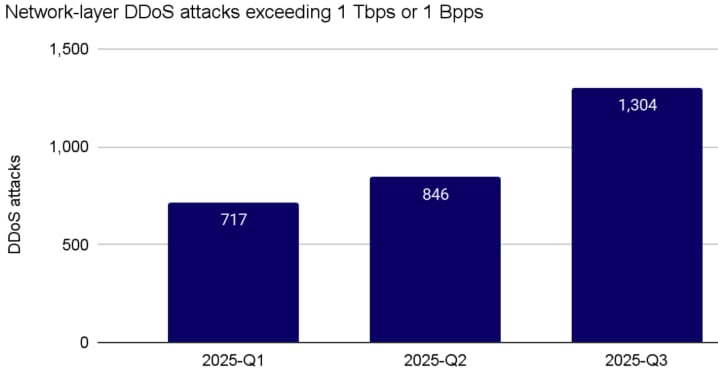
Cloudflare говорит, что с начала года компания нивелировала уже 2867 атак, почти половина из которых — гиперволюметрические, то есть превышающие 1 Тбит/с или 1 млрд пакетов в секунду. В третьем квартале таких было аж 1304.

В самой рекордной атаке злоумышленники использовали «ковровый» UDP — технику, когда мусорный трафик равномерно рассылается сразу по тысячам портов. В этот раз ботнет бил в среднем по 15 000 портам каждую секунду. Атака длилась всего 69 секунд, но этого хватило, чтобы войти в историю.

Второй крупный удар, зафиксированный Cloudflare, достиг 14,1 млрд пакетов в секунду. И это только один эпизод.

Ситуация усугубляется тем, что большинство атак заканчиваются менее чем за 10 минут — защитным службам просто не хватает времени среагировать. Но вот последствия — чистка инфраструктуры, восстановление сервисов и проверка данных — могут тянуться часами.

В третьем квартале Cloudflare отражал в среднем 3780 DDoS-атак каждый час. Основные источники — Индонезия, Таиланд, Бангладеш и Эквадор. А вот цели чаще всего находились в Китае, Турции, Германии, Бразилии и США.


2025 год ещё не закончился, но уже видно, что он стал одним из самых агрессивных в плане DDoS-активности.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru