


Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Кибергруппа Water Saci, атакующая пользователей WhatsApp Web (принадлежит Meta, признанной экстремистской и запрещённой в России) решила, что пора перейти от кустарных методов к серьёзным атакам. Исследователи заметили, что кампании резко усложнились: вместо старых PowerShell-скриптов злоумышленники используют уже Python-варианты — и, похоже, не без помощи ИИ.

Напомним, ранее Water Saci использовала банковский троян Maverick.

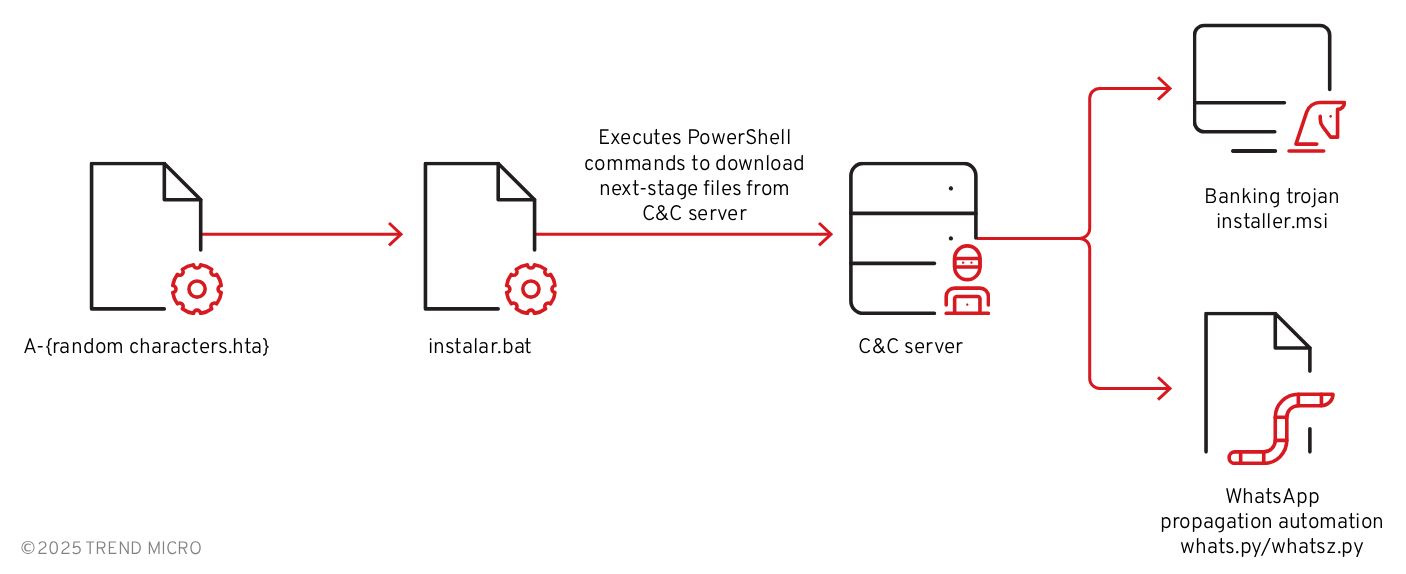
Комментарии в новом коде выглядят так, будто злоумышленники просто попросили нейросеть «переписать всё красиво и побыстрее». Атаки, по данным исследователей из Trend Micro, начинаются максимально буднично: пользователю в WhatsApp прилетает какой-нибудь HTA, ZIP или PDF.


На вид — ничего необычного, но стоит открыть HTA-файл, как разворачивается целая многоступенчатая схема заражения. Внутри спрятан Visual Basic, упакованный в несколько слоёв обфускации.

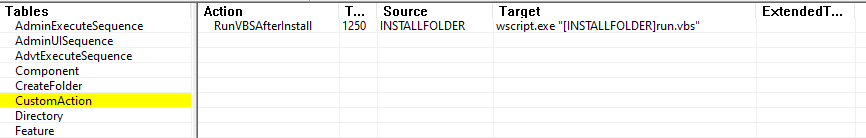
Когда разобрать его всё-таки удаётся, он начинает стучаться на командные серверы, подтягивает MSI-установщик и дополнительно подгружает инструменты автоматизации — всё для того, чтобы в итоге впустить банковский троян.

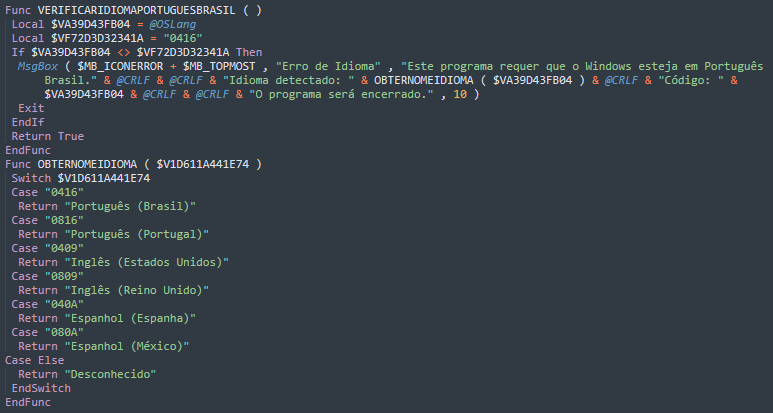
Но главное — не сам троян, а то, как он теперь распространяется. Именно здесь и заметно вмешательство искусственного интеллекта. Новый Python-скрипт ведёт себя как аккуратно переписанная версия старого PowerShell, только умнее, быстрее и куда гибче.


Он с ходу поддерживает Chrome, Edge и Firefox, использует объектную структуру, оставляет комментарии а-ля «версия оптимизирована, обработка ошибок улучшена» и вообще производит впечатление человека, который взял курс по «эффективной разработке на Python» за пять минут до атаки.

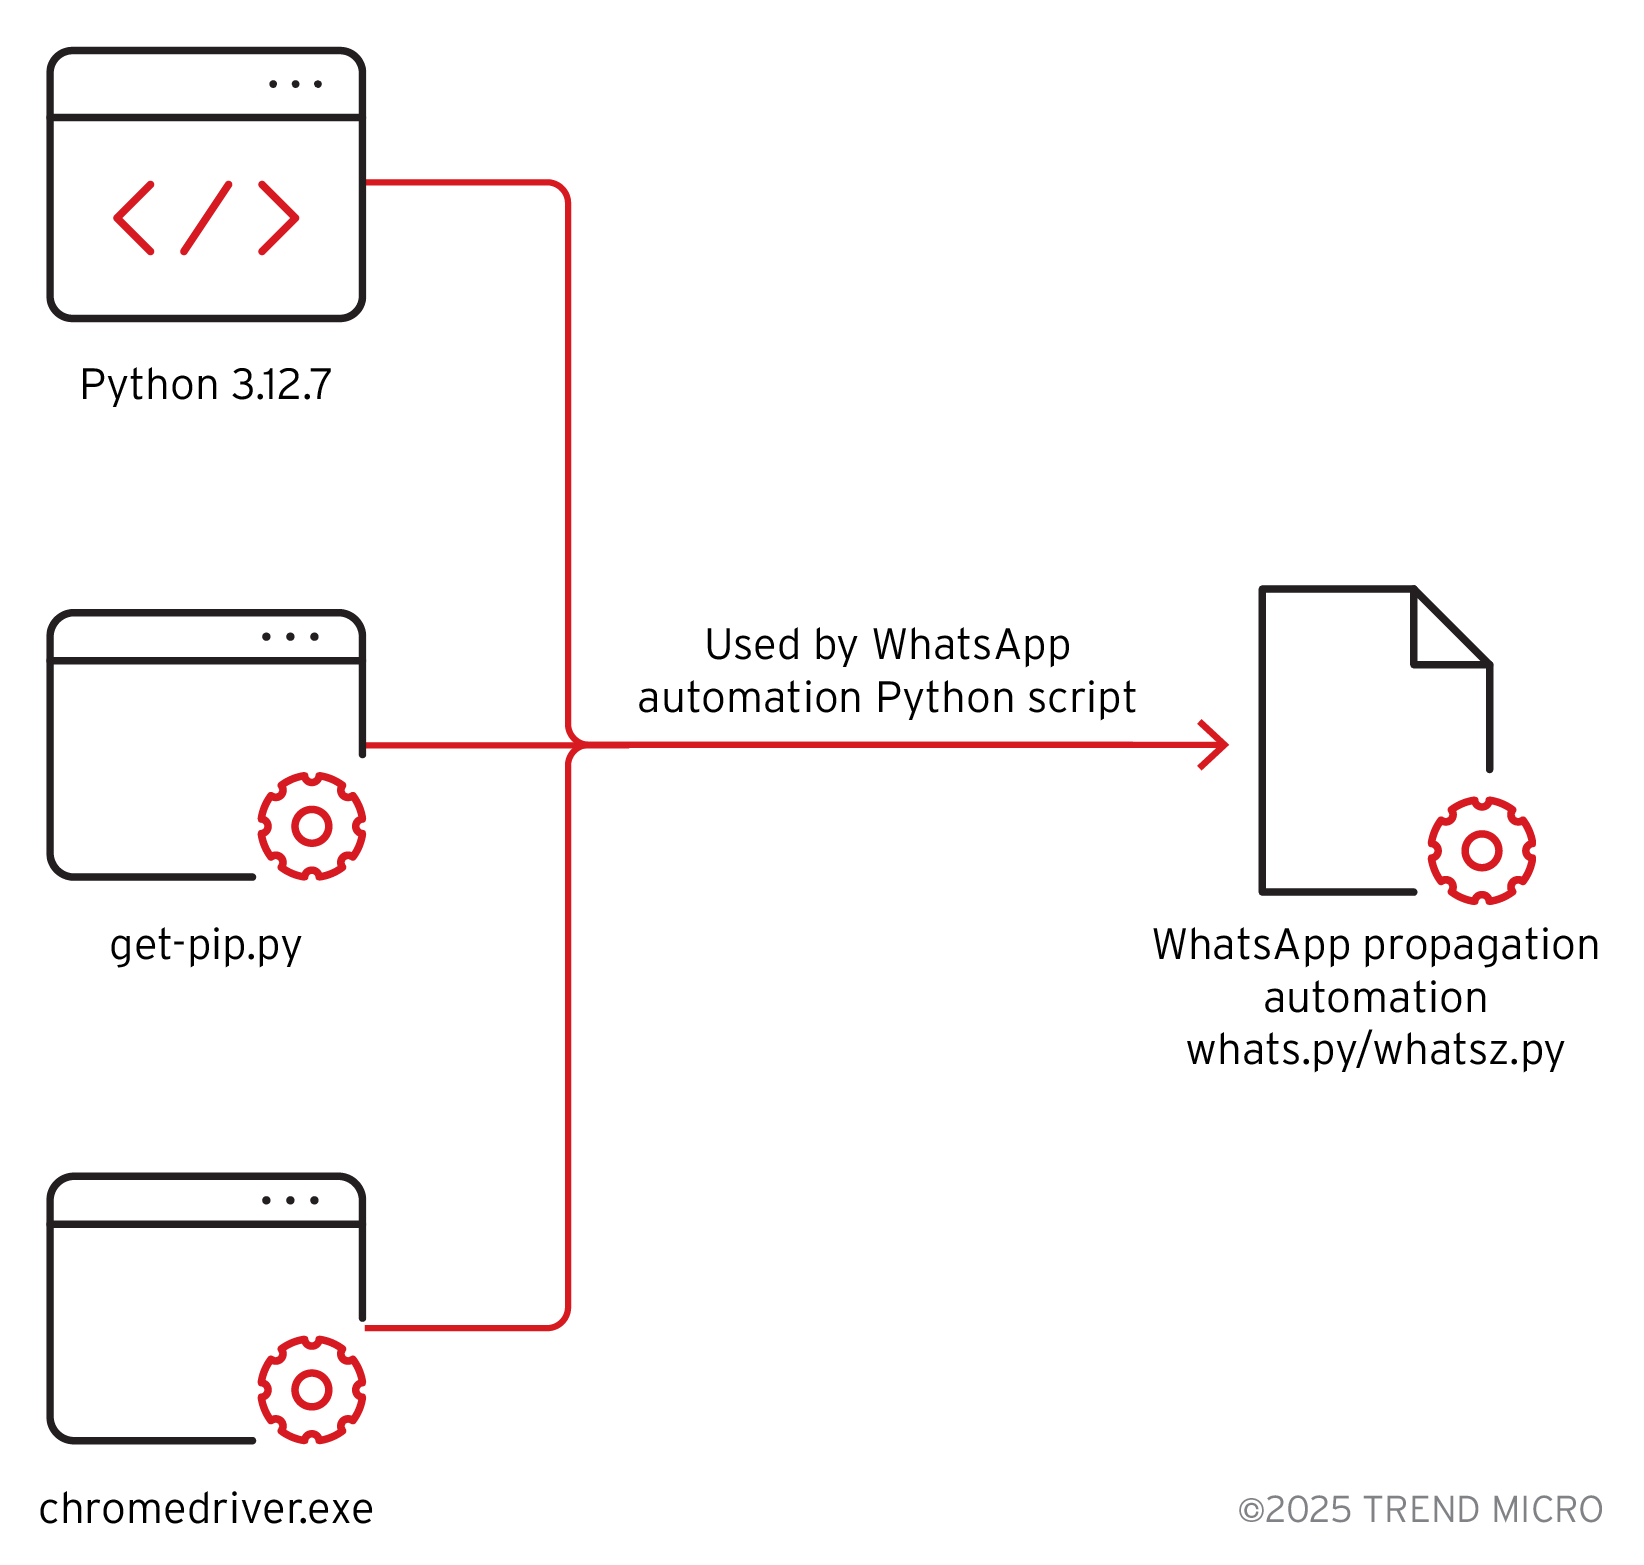
Работает эта конструкция через WhatsApp Web: Python-скрипт запускает Selenium и начинает автоматизировать интерфейс, объезжая все контакты, вытягивая списки, рассылая файлы и подмешивая нужный JavaScript. В какой-то момент это выглядит уже не как преступная операция, а как маркетинговая рассылка — только с очень плохими подарками.


Финальная цель остаётся традиционной: доступ к банковским операциям пользователей. Троян изучает браузерную историю, проверяет приложения, присматривается к антивирусам, следит за окнами и пытается подменять интерфейс, чтобы украсть учётные данные.

И это уже не тот наивный вредонос, который легко раскусить: здесь есть и устойчивость, и продуманность, и техники закрепления в системе, чтобы жертва долго не могла понять, что происходит.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru