


Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Кибергруппа Water Saci, атакующая пользователей WhatsApp Web (принадлежит Meta, признанной экстремистской и запрещённой в России) решила, что пора перейти от кустарных методов к серьёзным атакам. Исследователи заметили, что кампании резко усложнились: вместо старых PowerShell-скриптов злоумышленники используют уже Python-варианты — и, похоже, не без помощи ИИ.

Напомним, ранее Water Saci использовала банковский троян Maverick.

Комментарии в новом коде выглядят так, будто злоумышленники просто попросили нейросеть «переписать всё красиво и побыстрее». Атаки, по данным исследователей из Trend Micro, начинаются максимально буднично: пользователю в WhatsApp прилетает какой-нибудь HTA, ZIP или PDF.


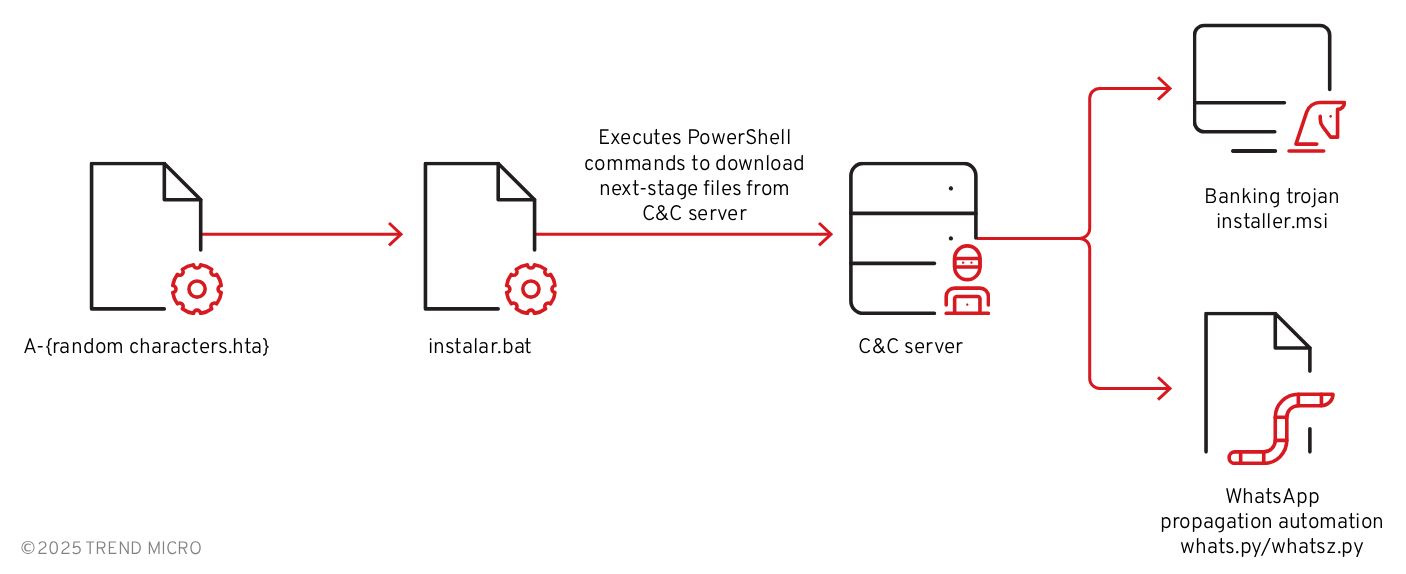
На вид — ничего необычного, но стоит открыть HTA-файл, как разворачивается целая многоступенчатая схема заражения. Внутри спрятан Visual Basic, упакованный в несколько слоёв обфускации.

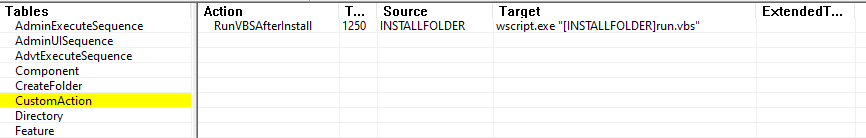
Когда разобрать его всё-таки удаётся, он начинает стучаться на командные серверы, подтягивает MSI-установщик и дополнительно подгружает инструменты автоматизации — всё для того, чтобы в итоге впустить банковский троян.

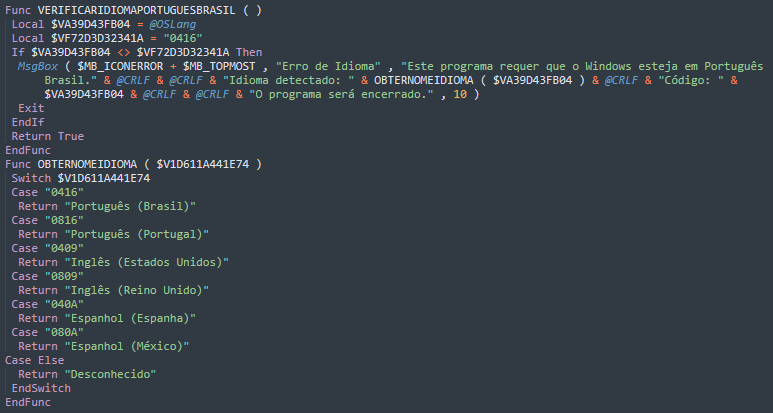
Но главное — не сам троян, а то, как он теперь распространяется. Именно здесь и заметно вмешательство искусственного интеллекта. Новый Python-скрипт ведёт себя как аккуратно переписанная версия старого PowerShell, только умнее, быстрее и куда гибче.


Он с ходу поддерживает Chrome, Edge и Firefox, использует объектную структуру, оставляет комментарии а-ля «версия оптимизирована, обработка ошибок улучшена» и вообще производит впечатление человека, который взял курс по «эффективной разработке на Python» за пять минут до атаки.

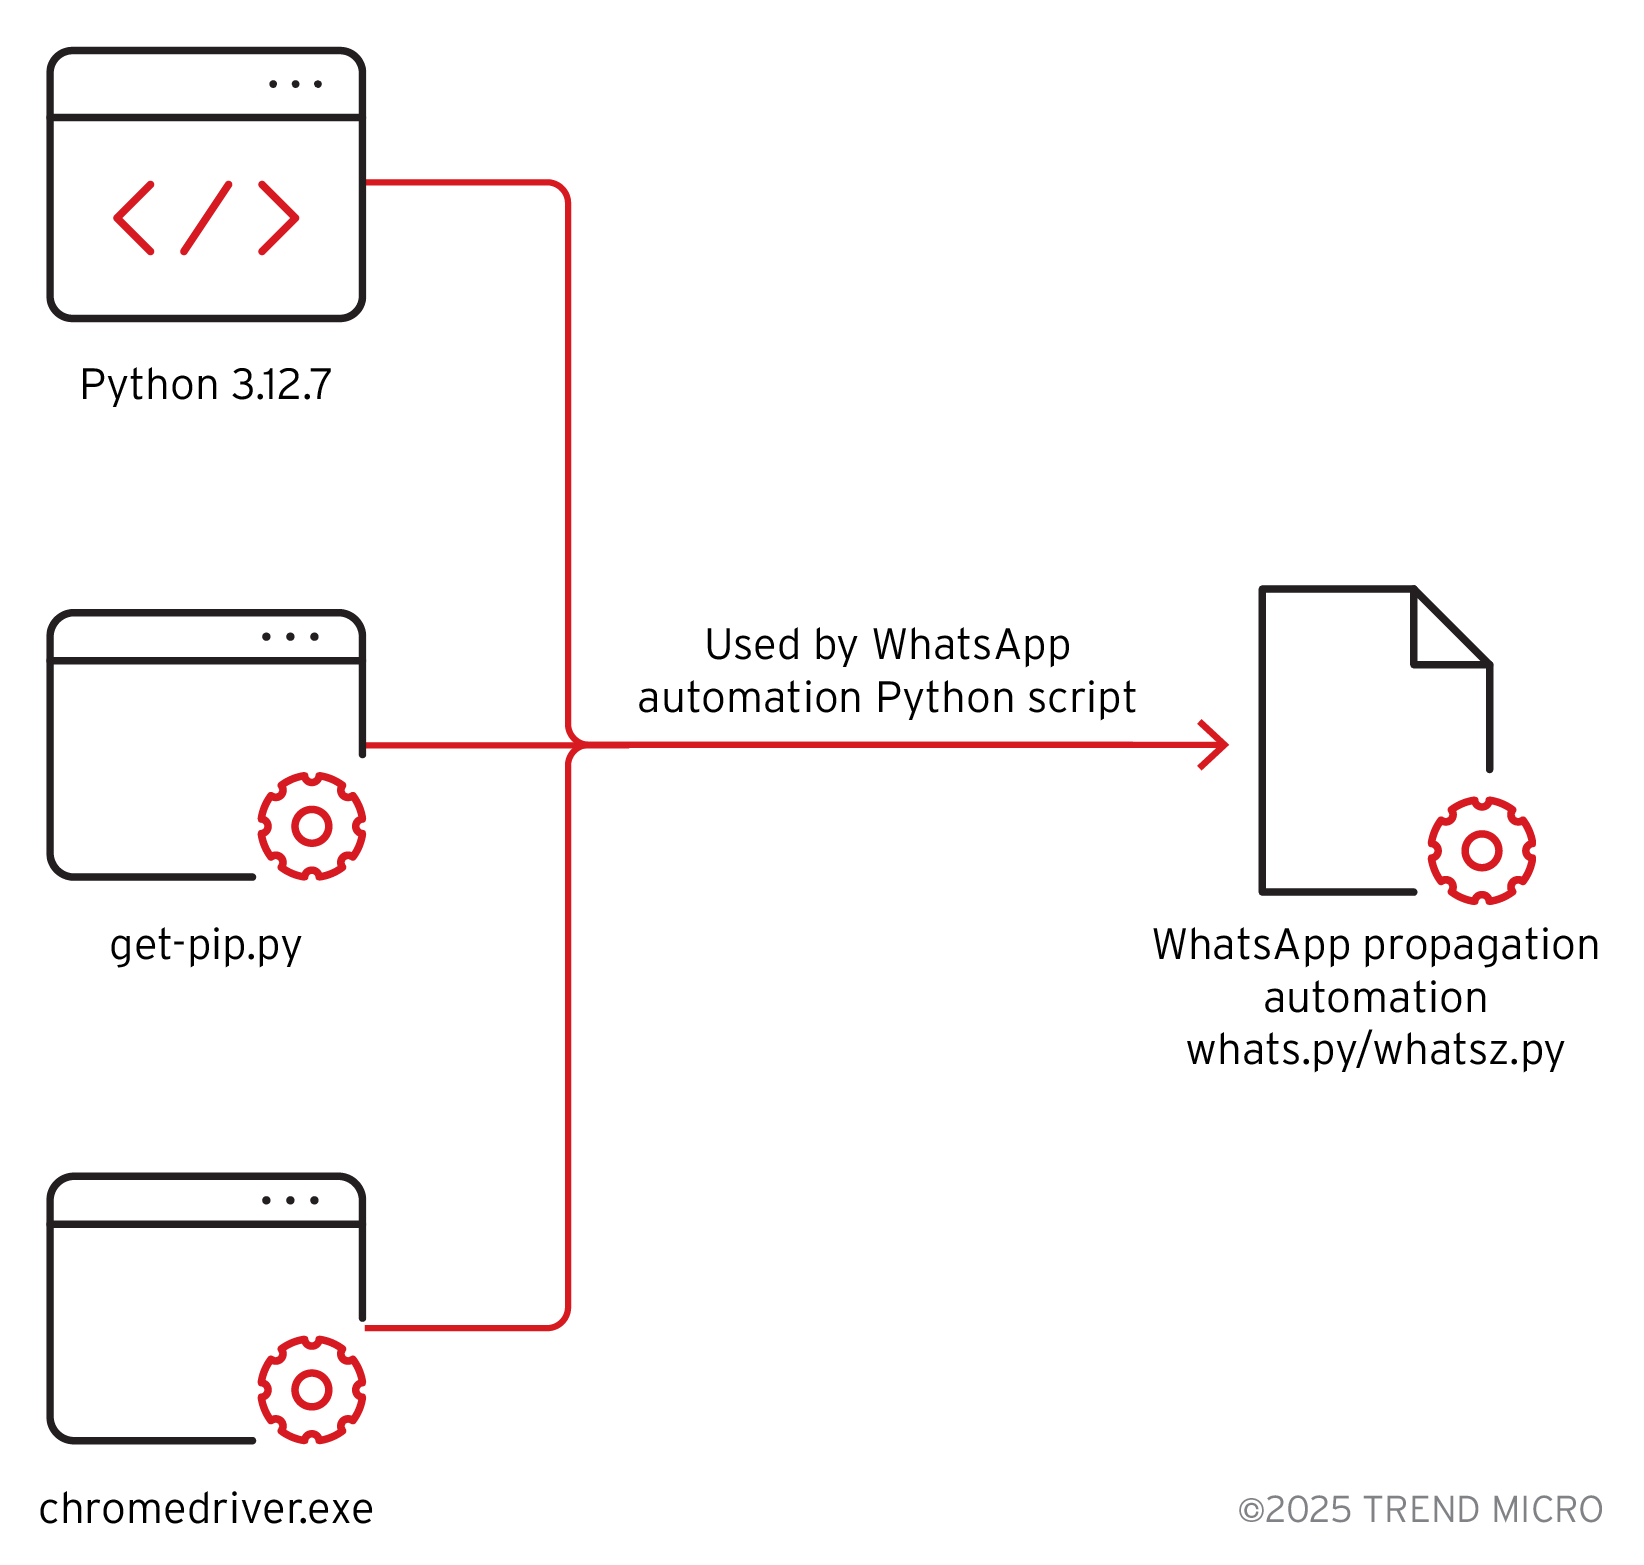
Работает эта конструкция через WhatsApp Web: Python-скрипт запускает Selenium и начинает автоматизировать интерфейс, объезжая все контакты, вытягивая списки, рассылая файлы и подмешивая нужный JavaScript. В какой-то момент это выглядит уже не как преступная операция, а как маркетинговая рассылка — только с очень плохими подарками.


Финальная цель остаётся традиционной: доступ к банковским операциям пользователей. Троян изучает браузерную историю, проверяет приложения, присматривается к антивирусам, следит за окнами и пытается подменять интерфейс, чтобы украсть учётные данные.

И это уже не тот наивный вредонос, который легко раскусить: здесь есть и устойчивость, и продуманность, и техники закрепления в системе, чтобы жертва долго не могла понять, что происходит.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru