


Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Незаметный бэкдор год сидел в сети подрядчика российской телеком-компании

Специалисты центра исследования киберугроз Solar 4RAYS (группа компаний «Солар») рассказали на SOC Forum 2025 о расследовании атаки на одну из телеком-компаний. В ходе инцидента они выявили новый бэкдор под названием IDFKA, который позволил злоумышленникам получить доступ к базе данных абонентов и до сих пор представляет угрозу для российских организаций.

В конце мая 2025 года Solar JSOC заметил запуск подозрительных команд в инфраструктуре оператора — от имени служебной учётной записи, которую администрировал ИТ-подрядчик.

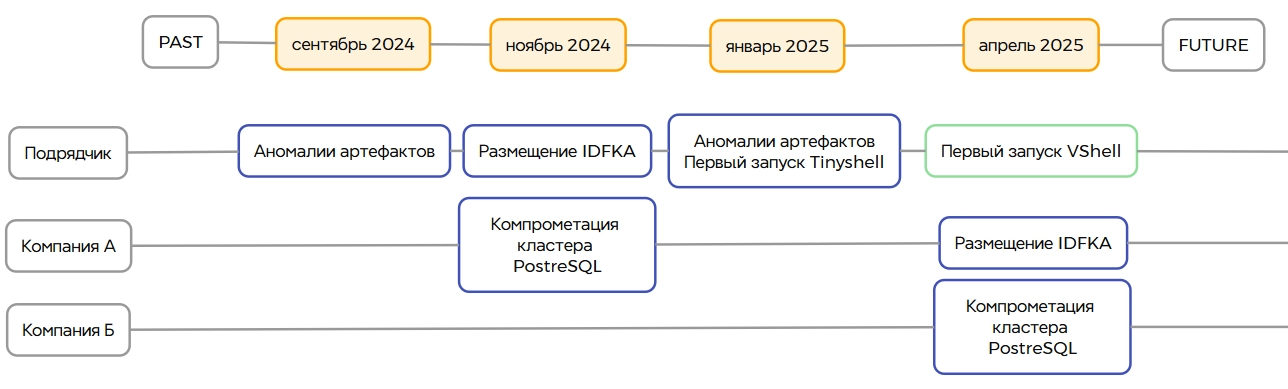
Когда специалисты подключились к расследованию, выяснилось, что в сеть подрядчика проникли сразу две группировки:

  • Snowy Mogwai — известная азиатская команда, занимающаяся кибершпионажем;
  • NGC5081 — менее изученная группа, действовавшая параллельно.

Обе группировки интересовала одна цель — данные телеком-компании.

NGC5081 использовала два инструмента удалённого управления: азиатский Tinyshell и ранее неизвестный IDFKA. Его обнаружили в ходе реагирования — файл маскировался под легитимный сервис. Название отсылает к чит-коду IDKFA из игры Doom, который выдавал игроку все оружие и ключи.


IDFKA разработан «с нуля», что говорит о высокой подготовке нападавших. Он написан на Rust, что усложняет анализ, и использует собственный L4-протокол поверх IP, позволяющий скрывать трафик от систем мониторинга. Инструмент умеет многое: от удалённого управления системами подрядчика до продвижения внутри сети и сканирования инфраструктуры.

По данным Solar 4RAYS, IDFKA помог злоумышленникам оставаться в инфраструктуре подрядчика не менее 10 месяцев. С его помощью они могли выгружать базы абонентов и информацию о звонках — вероятно, эти данные действительно оказались в руках атакующих, хотя прямых следов похищения эксперты не нашли.

При этом инфраструктура управления IDFKA всё ещё активна. Это означает, что инструмент может использоваться и в будущих атаках на другие компании.

Solar 4RAYS очистили инфраструктуру оператора от бэкдора, устранили последствия деятельности NGC5081 и опубликовали индикаторы компрометации и Yara-правило для его обнаружения.

Чтобы защититься от IDFKA, эксперты советуют:

  • контролировать обращения инфраструктуры к известным серверам управления NGC5081;
  • обращать внимание на подозрительные файлы, написанные на Rust;
  • применять комплексные средства киберзащиты;
  • регулярно проводить оценку компрометации собственной среды.

Случай показывает, что даже крупные подрядчики могут оставаться под контролем хакеров месяцами, если в инфраструктуре появляется скрытый инструмент вроде IDFKA.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru