


Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

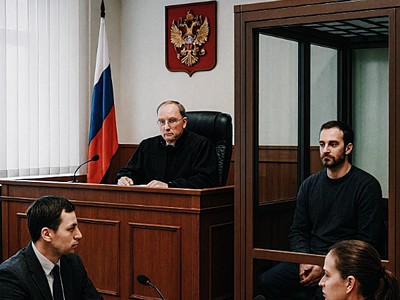
Московский гарнизонный суд приступил к рассмотрению уголовного дела в отношении бывшего руководителя департамента цифрового развития и защиты информации Росгвардии Михаила Варенцова и начальника Главного центра информационных технологий по инженерно-техническому обеспечению Николая Чепкасова.

Николай Чепкасов был задержан 20 марта, а Михаил Варенцов — более чем месяц спустя. Изначально им вменялось мошенничество в особо крупном размере, однако подробности тогда не раскрывались.

Как сообщает «Коммерсантъ», в ходе первого судебного заседания квалификация обвинения была изменена. Теперь Варенцову и Чепкасову инкриминируют пункты «в», «г», «е» ч. 3 ст. 286 УК РФ — превышение должностных полномочий, совершённое группой лиц, из корыстных побуждений и повлекшее тяжкие последствия.

Изменилась и мера пресечения. Первоначально оба фигуранта находились под стражей, однако позднее Варенцова перевели под запрет определённых действий в связи с необходимостью лечения, а Чепкасова — под домашний арест.

По версии следствия, обвиняемые подписали акты приёмки программного обеспечения, которое не соответствовало требованиям государственных контрактов. Речь идёт о нескольких соглашениях с НИИ «Восход» на создание систем для федеральной платформы контроля оборота оружия и управления охранными услугами (ФПКО СПО ГИС). Кроме того, в их компетенции находилось оснащение подразделений Росгвардии профильным оборудованием.

«Приёмка была произведена на основании формальной проверки в эмуляторе, не подтверждающей способность ФПКО реально функционировать в операционной среде заказчика», — приводит издание слова представителя обвинения.

Следующее заседание по делу назначено на 8 декабря.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru