


Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

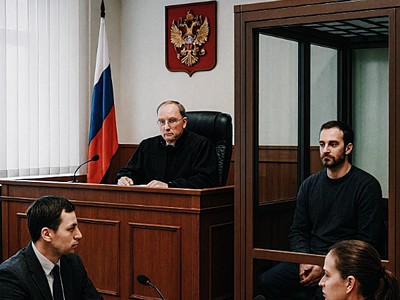
Московский гарнизонный суд приступил к рассмотрению уголовного дела в отношении бывшего руководителя департамента цифрового развития и защиты информации Росгвардии Михаила Варенцова и начальника Главного центра информационных технологий по инженерно-техническому обеспечению Николая Чепкасова.

Николай Чепкасов был задержан 20 марта, а Михаил Варенцов — более чем месяц спустя. Изначально им вменялось мошенничество в особо крупном размере, однако подробности тогда не раскрывались.

Как сообщает «Коммерсантъ», в ходе первого судебного заседания квалификация обвинения была изменена. Теперь Варенцову и Чепкасову инкриминируют пункты «в», «г», «е» ч. 3 ст. 286 УК РФ — превышение должностных полномочий, совершённое группой лиц, из корыстных побуждений и повлекшее тяжкие последствия.

Изменилась и мера пресечения. Первоначально оба фигуранта находились под стражей, однако позднее Варенцова перевели под запрет определённых действий в связи с необходимостью лечения, а Чепкасова — под домашний арест.

По версии следствия, обвиняемые подписали акты приёмки программного обеспечения, которое не соответствовало требованиям государственных контрактов. Речь идёт о нескольких соглашениях с НИИ «Восход» на создание систем для федеральной платформы контроля оборота оружия и управления охранными услугами (ФПКО СПО ГИС). Кроме того, в их компетенции находилось оснащение подразделений Росгвардии профильным оборудованием.

«Приёмка была произведена на основании формальной проверки в эмуляторе, не подтверждающей способность ФПКО реально функционировать в операционной среде заказчика», — приводит издание слова представителя обвинения.

Следующее заседание по делу назначено на 8 декабря.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru