


Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

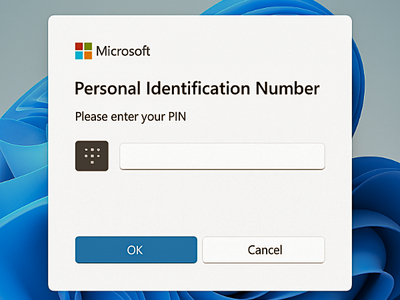
Microsoft предупредила пользователей, что после установки свежих обновлений Windows на устройствах может начать появляться запрос на ввод ПИН-кода при аутентификации с помощью ключей безопасности FIDO2. Это касается Windows 11 версий 24H2 и 25H2 и связано с изменениями, которые начали внедряться ещё с сентябрьского превью-обновления 2025 года.

Компания отмечает, что это поведение — не ошибка, а намеренное изменение, связанное с соблюдением требований стандарта WebAuthn.

Этот стандарт определяет, как должны работать методы проверки пользователя, включая ПИН-коды, биометрию и аппаратные ключи безопасности.

Согласно WebAuthn, параметр User Verification может иметь три состояния: discouraged, preferred или required. Если стоит значение preferred, платформа должна запросить создание ПИН-кода, устройство при этом должно уметь выполнять такую проверку. Именно это теперь и происходит в Windows 11.

Microsoft объяснила, что после установки обновлений KB5065789 (от 29 сентября 2025 года) или более новых пользователю может потребоваться создать ПИН для аутентификации с FIDO2-ключом, даже если раньше ПИН не использовался.

Такое требование появляется, если сервис или провайдер идентификации запрашивают режим User Verification = Preferred, а сам ключ ПИН ещё не содержит.

Развёртывание поддержки этой функции началось постепенно, а полностью завершилось с выходом ноябрьского обновления KB5068861.

Тем организациям, которые не хотят, чтобы пользователи создавали ПИН-коды для ключей безопасности, Microsoft напоминает: можно изменить настройки WebAuthn и выставить параметр User Verification в значение discouraged.

FIDO2-ключи продолжают набирать популярность как более безопасная альтернатива паролям — они защищают от фишинга, подбора паролей и кражи учётных данных, поскольку требуют физического устройства для входа.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru