


80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

Исследователи обнаружили крупную утечку данных, которые в течение нескольких лет находились в открытом доступе на двух популярных онлайн-платформах — JSONFormatter и CodeBeautify. Проблема затронула десятки тысяч пользователей и организаций, причём некоторые из них работают в критически важных секторах: госструктуры, финансы, телеком, кибербезопасность, здравоохранение, образование, страхование и другие.

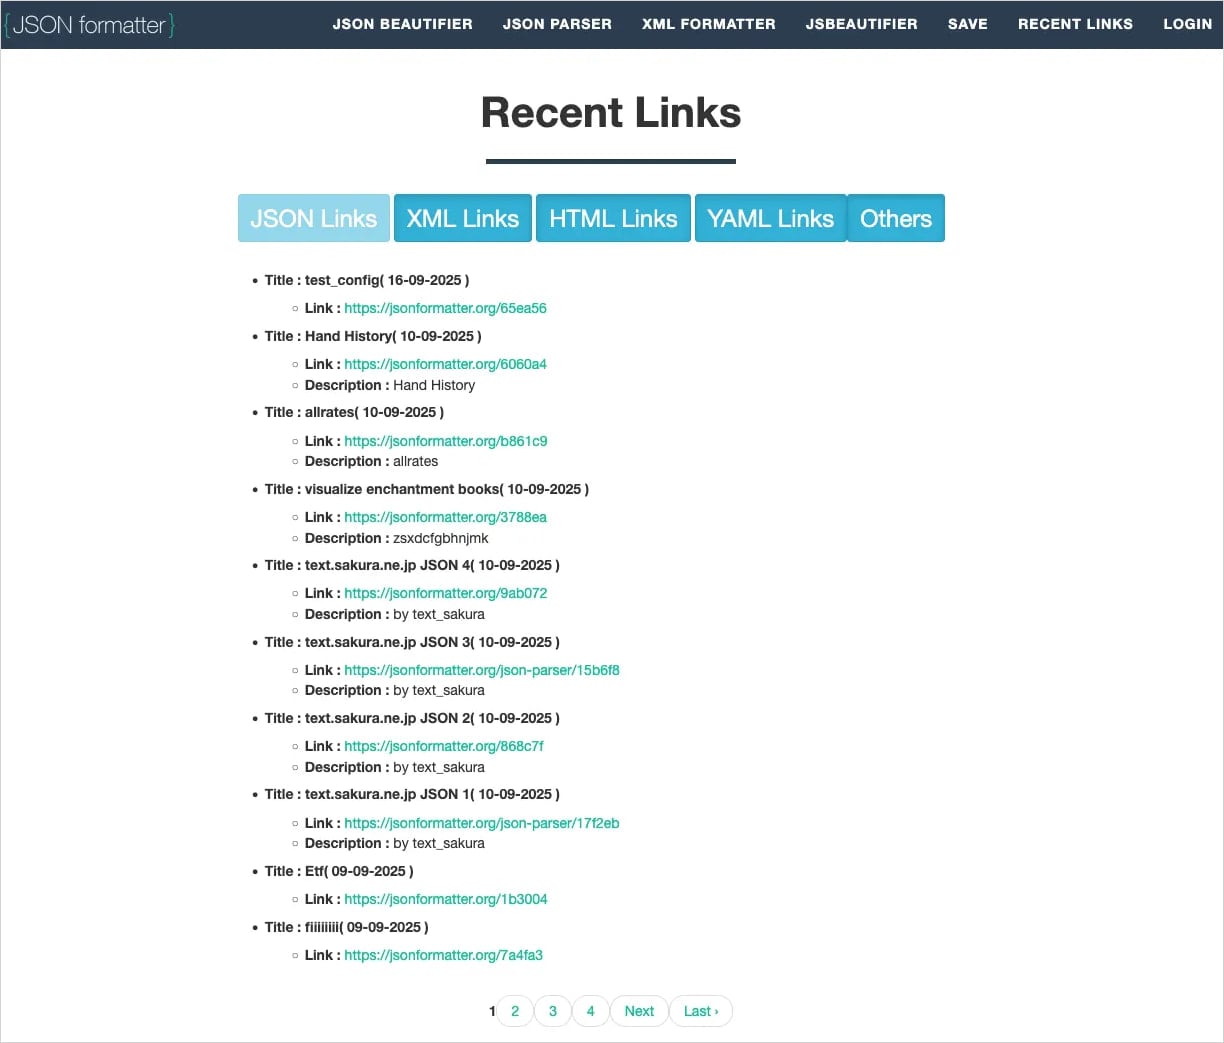
Команда WatchTowr, занимающаяся анализом поверхности атак, изучила работу этих сервисов и обнаружила, что функция Recent Links фактически превращала служебные JSON-файлы в общедоступные.

Когда пользователь нажимал кнопку «Сохранить», создавалась уникальная ссылка для временного доступа к файлу. Однако все такие ссылки автоматически попадали в раздел Recent Links — без какой-либо защиты. Адреса имели предсказуемую структуру, поэтому собрать их с помощью обычного краулера не составляло труда.


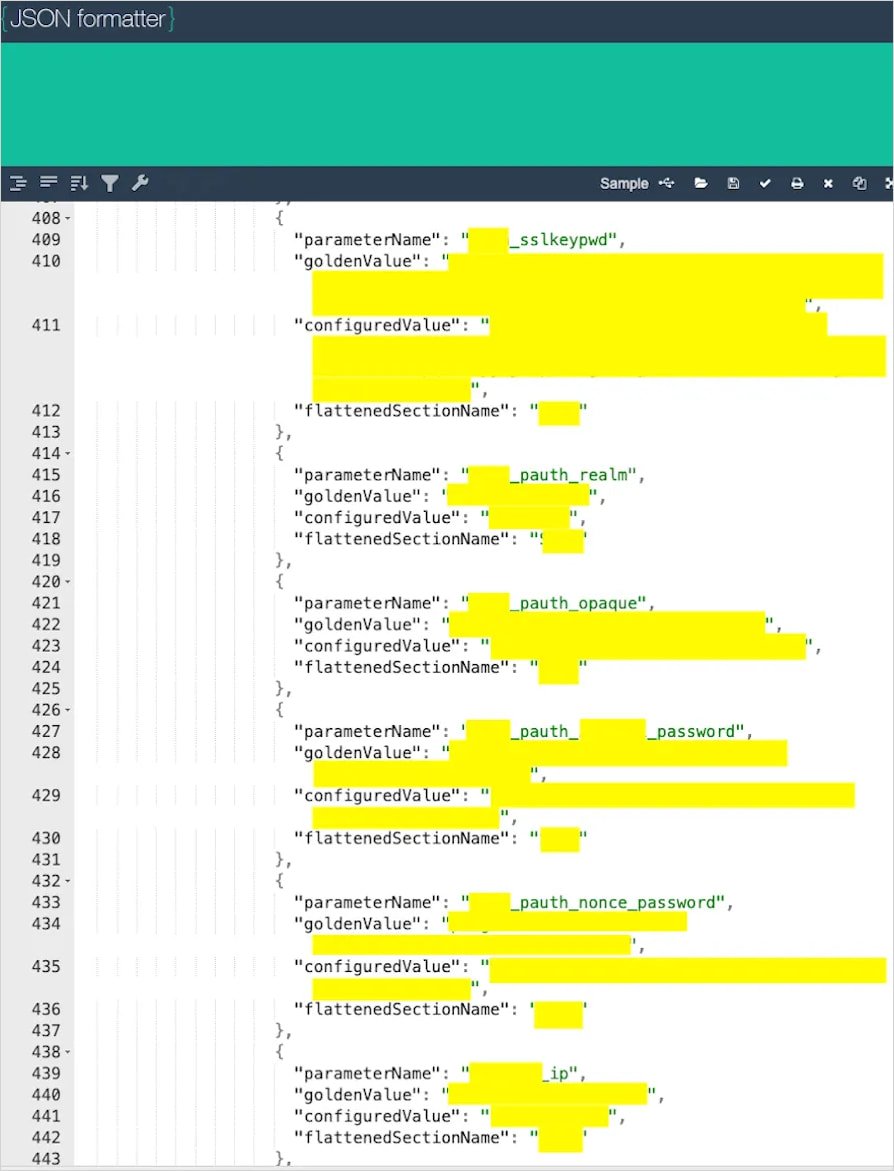
Собрав данные с публичных страниц Recent Links и через API, исследователи получили более 80 тысяч JSON-фрагментов — это более 5 ГБ информации, накопленных за пять лет работы JSONFormatter и за год CodeBeautify. Среди обнаруженного — всё, что только может заинтересовать злоумышленников:

  • учётные данные Active Directory;
  • ключи доступа к базам данных, облачным сервисам и платёжным системам;
  • закрытые ключи, токены репозиториев, CI/CD-секреты;
  • API-ключи и токены;
  • данные KYC и другие персональные сведения;
  • конфигурации производственных систем, включая имена хостов, IP-адреса, пути к конфигам;
  • действующие AWS-ключи, в том числе крупной международной биржи;
  • учётные данные банка, случайно опубликованные MSSP-партнёром.


В одном случае WatchTowr нашли конфигурации и зашифрованные учётные данные компании в сфере кибербезопасности — данные были настолько специфичными, что организацию можно было идентифицировать. В других — PowerShell-скрипты госучреждений с подробным описанием развертывания инфраструктуры; конфигурационные файлы провайдера Data Lake с логинами и доменными именами; действующие AWS-ключи Splunk SOAR для большого финансового рынка.

WatchTowr уведомила многие пострадавшие компании, но далеко не все отреагировали. Между тем разделы Recent Links всё ещё открыты на обоих сервисах, что позволяет и сейчас собирать конфиденциальные данные практически без усилий.

Подпишитесь на новости

С декабря за возврат билета на поезд будут брать до 10% стоимости

Купить билет на всякий случай, а потом сдать перед поездкой станет дороже. С 1 декабря 2026 года сбор за возврат билетов на поезда дальнего следования будут рассчитывать по прогрессивной шкале: чем ближе отправление, тем выше процент.

Об изменениях сообщила «Пассажирская компания Сахалин». Решение принято ФАС, максимальный сбор составит 10% стоимости билета.

Размер сбора будет зависеть от срока возврата:

  • за 45 суток и более до отправления — 1%;
  • за 30-44 суток — 3%;
  • за 10-29 суток — 5%;
  • за 9 суток и менее — 10%.

Например, для билета стоимостью 5000 рублей сбор составит от 50 до 500 рублей. Передумали в последнюю неделю — платите по верхней ставке.

В РЖД объясняют нововведение борьбой с бронированиями про запас: пассажиры занимают места, а затем возвращают билеты непосредственно перед отправлением. Новая шкала должна стимулировать определяться с планами заранее.

Важная деталь: правила распространятся только на билеты, купленные с 1 декабря 2026 года. Для приобретённых до 30 ноября включительно сохранят прежний порядок, даже если возвращать их придётся уже после вступления изменений в силу.

RSS: Новости на портале Anti-Malware.ru