


До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

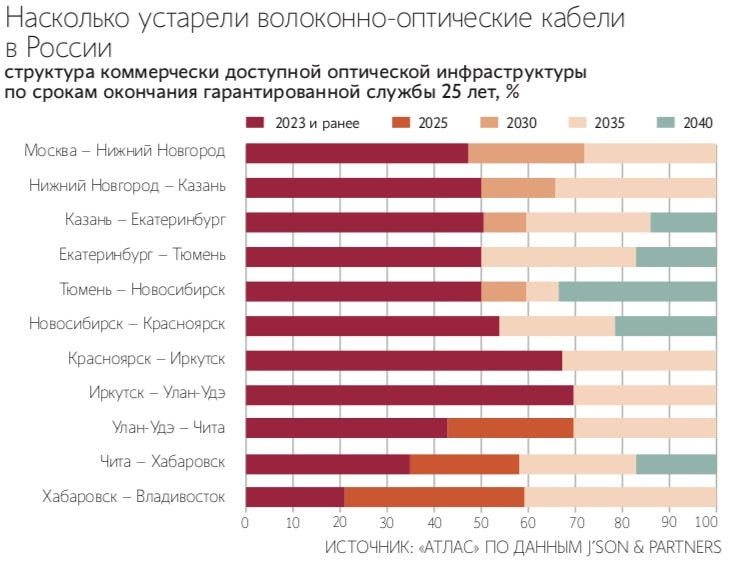
До 70% оптоволоконных кабелей на ключевом российском направлении запад – восток исчерпают свой ресурс уже в текущем году. При этом загрузка магистральной линии Москва – Улан-Удэ достигает 60–70%, что находится на грани комфортной эксплуатации волоконно-оптических линий связи (ВОЛС), поскольку часть пропускной способности должна оставаться в резерве.

«Ведомости» привели оценку, озвученную директором по продажам инфраструктурной телеком-компании «Атлас» Павлом Колочкиным на Пиринговом форуме. Он сослался на данные аналитиков J’son & Partners Consulting.

По подсчётам J’son & Partners Consulting, до 2030 года в России необходимо заменить более 400 тыс. км оптоволоконных кабелей, срок эксплуатации которых близок к предельному. Общая протяжённость ВОЛС крупных операторов оценивается в 700 тыс. км. Однако, как отметил исполнительный директор консалтинговой компании, модернизация затронет и ведомственные сети — их владельцами являются железнодорожные, нефтегазовые и энергетические компании.

Эксперты, опрошенные изданием, напомнили, что массовое строительство ВОЛС в России пришлось на 2000-е годы, когда федеральные операторы активно расширяли каналы связи из-за растущего спроса на широкополосный доступ в интернет.

Но по мере старения кабели начинают быстрее затухать, чаще повреждаться, что увеличивает расходы на обслуживание. Дополнительную сложность создаёт и то, что старые линии не поддерживают современные технологии, усугубляя проблему перегрузки каналов.

При этом замена кабеля — крайне дорогое мероприятие. По оценке генерального директора ComNews Леонида Коника, прокладка 1 км оптоволокна стоит около 1 млн рублей, а пересечение водных преград увеличивает стоимость многократно. В итоге обновление ВОЛС может обойтись операторам в сотни миллиардов рублей.

Тем временем, по словам генерального директора компании «Оптиковолоконные системы» Андрея Николаева, единственного производителя оптоволокна в России, внутреннее потребление оптоволокна снижается. В 2024 году оно упало на 20%, до 4,5 млн км. Загрузка отечественных кабельных заводов не превышает 40%.

Как отмечает директор по развитию и эксплуатации услуг связи «Телеком биржи» Анастасия Биджелова, одним из выходов может стать внедрение современных систем уплотнения сигнала DWDM. Такое оборудование позволяет существенно повысить пропускную способность сети без замены кабеля. Как уточнили в пресс-службе оператора, такой подход применяется, например, в МТС.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru