


Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

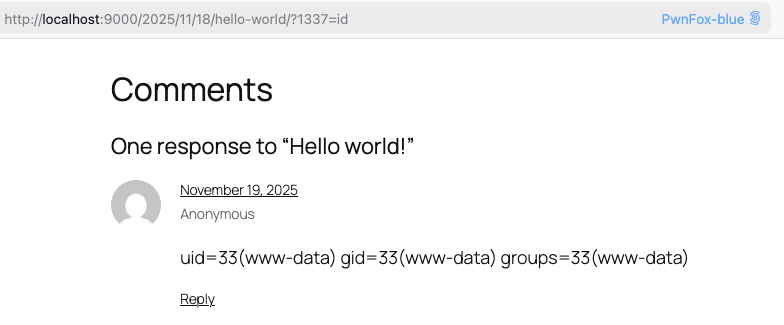
Специалисты по пентесту из германской компании RCE Security выложили в паблик PoC-эксплойт к недавно пропатченной критической уязвимости в W3 Total Cache. Администраторам сайтов рекомендуется как можно скорее обновить WordPress-плагин.

Проблема, зарегистрированная как CVE-2025-9501, позволяет без аутентификации выполнить вредоносный код в системе через инъекцию PHP-команд и перехватить контроль над сайтом. В настоящее время в интернете активны более 1 млн экземпляров W3 Total Cache.

Согласно бюллетеню WPScan, данная уязвимость возникла из-за некорректной реализации функции _parse_dynamic_mfunc, обеспечивающей выполнение кода, включенного в комментарии на кешированных страницах.

Эксплойт возможен лишь при определенных условиях. Тем не менее степень опасности уязвимости была оценена в 9 баллов по шкале CVSS — как критическая.

По словам авторов PoC-кода, для успешной атаки на целевом сайте должны отсутствовать ограничения на публикацию комментариев.


Авторам атаки также потребуется значение константы W3TC_DYNAMIC_SECURITY из файла wp-config.php. Дефолтное mycode или легко угадываемая комбинация значительно облегчат задачу злоумышленникам.

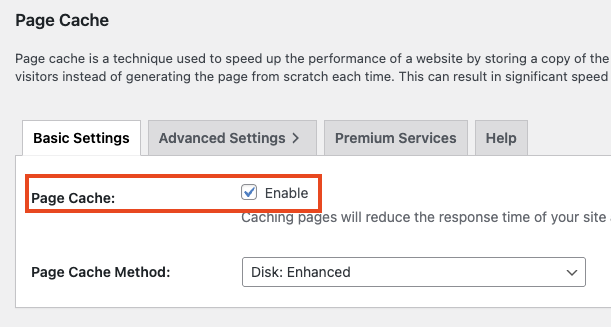
Наконец, в W3 Total Cache должно быть включено кеширование страниц, по умолчанию деактивированное.


Необходимые для эксплойта условия значительно сокращают вероятность атаки, однако в случае успеха злоумышленники смогут захватить контроль над сайтом и украсть конфиденциальные данные, установить бэкдор либо совершить иные вредоносные действия.

Спасительный патч был включен в состав сборки 2.8.13 (текущая версия плагина — 2.8.14). В качестве временной защиты эксперты советуют отключить кеширование страниц, ограничить возможность комментированная, оставив эту привилегию лишь авторизованным юзерам, а также удостовериться в надежности W3TC_DYNAMIC_SECURITY.

В уходящем году российские ИБ-эксперты зафиксировали рост числа атак на WordPress-сайты через подмену содержимого автоматически загружаемых плагинов (must-use). Подобный трюк позволяет злоумышленникам перенаправлять посетителей сайтов на другие ресурсы, устанавливать бэкдоры и внедрять вредоносный JavaScript-код, отрабатывающий в браузере.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru