


Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

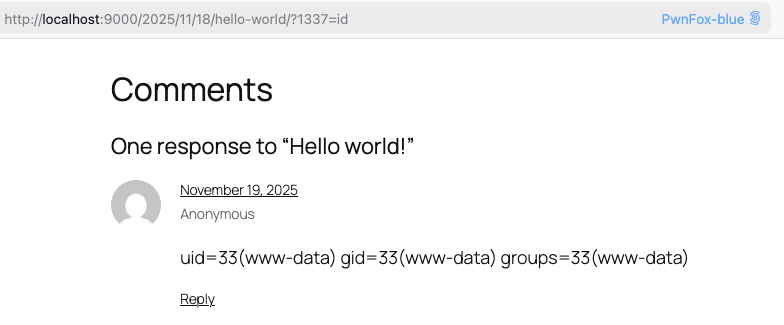
Специалисты по пентесту из германской компании RCE Security выложили в паблик PoC-эксплойт к недавно пропатченной критической уязвимости в W3 Total Cache. Администраторам сайтов рекомендуется как можно скорее обновить WordPress-плагин.

Проблема, зарегистрированная как CVE-2025-9501, позволяет без аутентификации выполнить вредоносный код в системе через инъекцию PHP-команд и перехватить контроль над сайтом. В настоящее время в интернете активны более 1 млн экземпляров W3 Total Cache.

Согласно бюллетеню WPScan, данная уязвимость возникла из-за некорректной реализации функции _parse_dynamic_mfunc, обеспечивающей выполнение кода, включенного в комментарии на кешированных страницах.

Эксплойт возможен лишь при определенных условиях. Тем не менее степень опасности уязвимости была оценена в 9 баллов по шкале CVSS — как критическая.

По словам авторов PoC-кода, для успешной атаки на целевом сайте должны отсутствовать ограничения на публикацию комментариев.


Авторам атаки также потребуется значение константы W3TC_DYNAMIC_SECURITY из файла wp-config.php. Дефолтное mycode или легко угадываемая комбинация значительно облегчат задачу злоумышленникам.

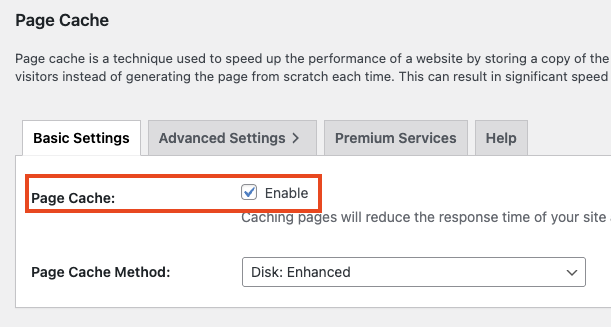
Наконец, в W3 Total Cache должно быть включено кеширование страниц, по умолчанию деактивированное.


Необходимые для эксплойта условия значительно сокращают вероятность атаки, однако в случае успеха злоумышленники смогут захватить контроль над сайтом и украсть конфиденциальные данные, установить бэкдор либо совершить иные вредоносные действия.

Спасительный патч был включен в состав сборки 2.8.13 (текущая версия плагина — 2.8.14). В качестве временной защиты эксперты советуют отключить кеширование страниц, ограничить возможность комментированная, оставив эту привилегию лишь авторизованным юзерам, а также удостовериться в надежности W3TC_DYNAMIC_SECURITY.

В уходящем году российские ИБ-эксперты зафиксировали рост числа атак на WordPress-сайты через подмену содержимого автоматически загружаемых плагинов (must-use). Подобный трюк позволяет злоумышленникам перенаправлять посетителей сайтов на другие ресурсы, устанавливать бэкдоры и внедрять вредоносный JavaScript-код, отрабатывающий в браузере.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru