


Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Специалисты по пентесту из германской компании RCE Security выложили в паблик PoC-эксплойт к недавно пропатченной критической уязвимости в W3 Total Cache. Администраторам сайтов рекомендуется как можно скорее обновить WordPress-плагин.

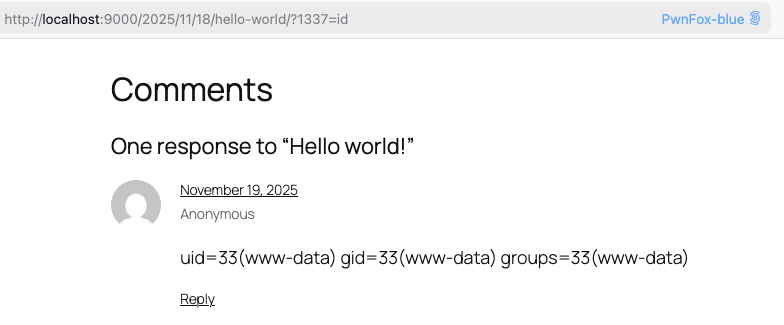
Проблема, зарегистрированная как CVE-2025-9501, позволяет без аутентификации выполнить вредоносный код в системе через инъекцию PHP-команд и перехватить контроль над сайтом. В настоящее время в интернете активны более 1 млн экземпляров W3 Total Cache.

Согласно бюллетеню WPScan, данная уязвимость возникла из-за некорректной реализации функции _parse_dynamic_mfunc, обеспечивающей выполнение кода, включенного в комментарии на кешированных страницах.

Эксплойт возможен лишь при определенных условиях. Тем не менее степень опасности уязвимости была оценена в 9 баллов по шкале CVSS — как критическая.

По словам авторов PoC-кода, для успешной атаки на целевом сайте должны отсутствовать ограничения на публикацию комментариев.


Авторам атаки также потребуется значение константы W3TC_DYNAMIC_SECURITY из файла wp-config.php. Дефолтное mycode или легко угадываемая комбинация значительно облегчат задачу злоумышленникам.

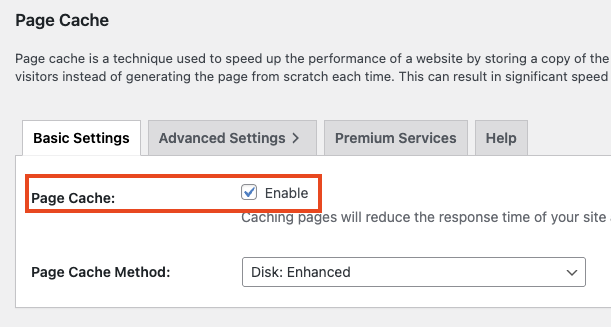
Наконец, в W3 Total Cache должно быть включено кеширование страниц, по умолчанию деактивированное.


Необходимые для эксплойта условия значительно сокращают вероятность атаки, однако в случае успеха злоумышленники смогут захватить контроль над сайтом и украсть конфиденциальные данные, установить бэкдор либо совершить иные вредоносные действия.

Спасительный патч был включен в состав сборки 2.8.13 (текущая версия плагина — 2.8.14). В качестве временной защиты эксперты советуют отключить кеширование страниц, ограничить возможность комментированная, оставив эту привилегию лишь авторизованным юзерам, а также удостовериться в надежности W3TC_DYNAMIC_SECURITY.

В уходящем году российские ИБ-эксперты зафиксировали рост числа атак на WordPress-сайты через подмену содержимого автоматически загружаемых плагинов (must-use). Подобный трюк позволяет злоумышленникам перенаправлять посетителей сайтов на другие ресурсы, устанавливать бэкдоры и внедрять вредоносный JavaScript-код, отрабатывающий в браузере.

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru