


Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Windows-бэкдор ShadowPad распространяется через уязвимость WSUS

Эксперты AhnLab сообщили о новой цепочке атак, в которой злоумышленники активно эксплуатируют недавно закрытую уязвимость в Windows Server Update Services (WSUS) — CVE-2025-59287. Через этот баг атакующие распространяют вредоносную программу ShadowPad, один из самых известных и продвинутых бэкдоров, связанный с китайскими госгруппами.

По данным AhnLab Security Intelligence Center, злоумышленники нацеливаются на серверы Windows, где включён WSUS. Получив доступ через уязвимость, они:

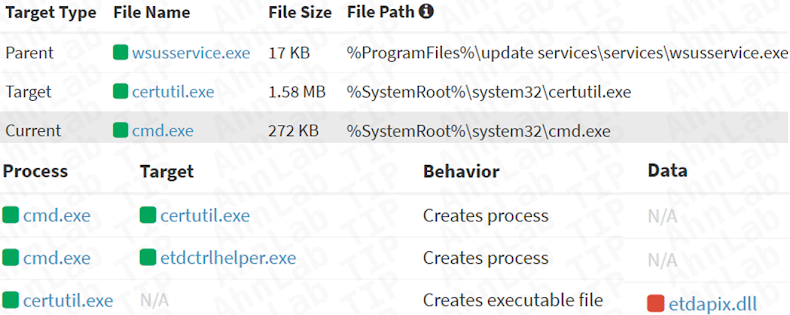
  1. Используют PowerCat — утилиту на базе PowerShell — для получения системного доступа (CMD).
  2. С помощью стандартных системных программ вроде certutil и curl скачивают и устанавливают ShadowPad.

То есть никаких «экзотических» инструментов: атака полностью строится на штатных возможностях Windows.

ShadowPad — наследник PlugX — впервые появился в 2015 году и активно используется киберпреступными группами, связанными с Китаем. SentinelOne ещё в 2021 году называла его «шедевром шпионского софта».

Это модульный бэкдор: после установки он загружает основной модуль, а затем подгружает дополнительные плагины прямо в память, не оставляя следов на диске.

Атакующие применяют технику сторонней загрузки DLL (side-loadin):

  • запускают легитимный файл ETDCtrlHelper.exe,
  • подсовывают ему поддельную DLL ETDApix.dll,
  • DLL работает как загрузчик и разворачивает ShadowPad в памяти.


Microsoft закрыла эту дыру в прошлом месяце. Это критическая ошибка десериализации, которую можно использовать для удалённого выполнения кода от имени SYSTEM. После публикации PoC-эксплойта преступники быстро адаптировали его под распространение ShadowPad.

AhnLab отмечает, что через эту уязвимость атакующие не только ставят бэкдор, но и проводят разведку, а в ряде случаев загружают легитимные инструменты администрирования — например, Velociraptor — чтобы замаскировать свою активность.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru