


Сервисы Яндекса дали сбой: недоступны ресурсы в Yandex Cloud

Сервисы Яндекса дали сбой: недоступны ресурсы в Yandex Cloud

Сервисы Яндекса дали сбой: недоступны ресурсы в Yandex Cloud

Сервисы Яндекса утром начали работать с перебоями. Судя по сообщениям, проблемы затронули сразу несколько направлений: часть сайтов и сервисов, размещённых в Yandex Cloud, оказались недоступны, а у некоторых пользователей не проходит оплата в «Яндекс Такси». Нас в Anti-Malware.ru это тоже не обошло стороной.

Ситуация плачевна не во всех регионах. Где-то сервисы работают штатно, в других — наблюдаются серьёзные задержки или полная недоступность отдельных ресурсов.

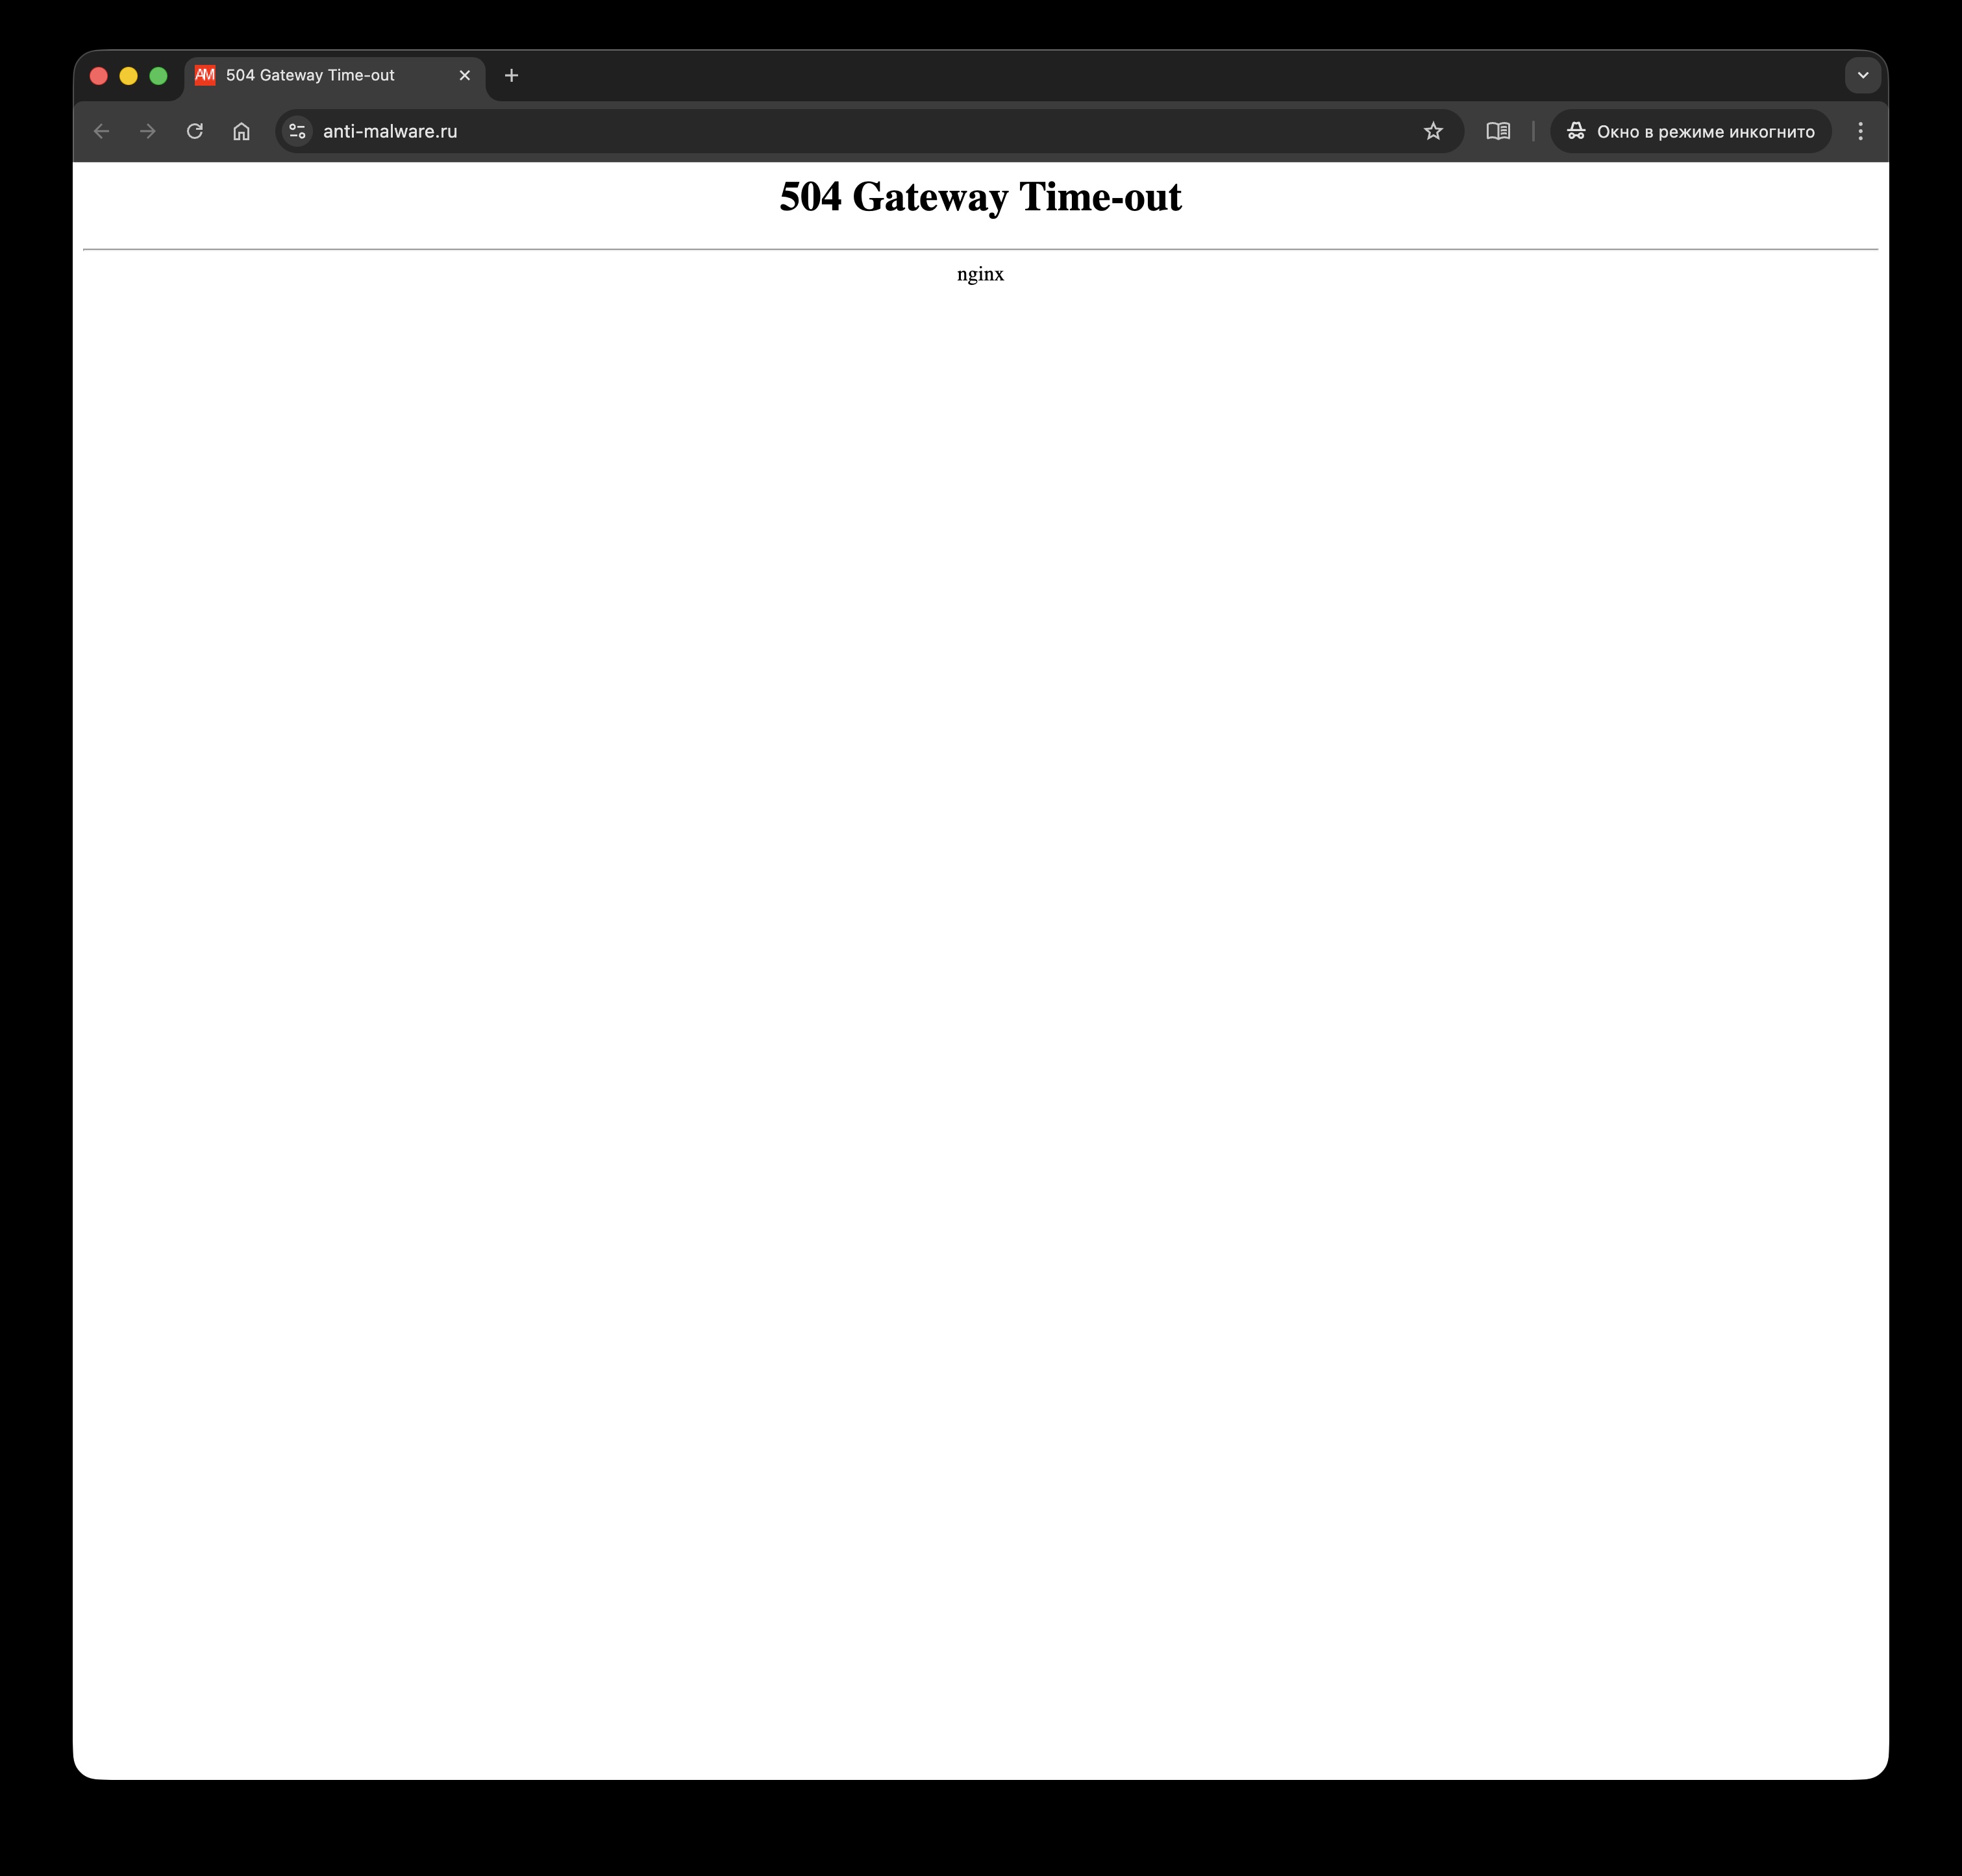
Мы, например, долгое время наблюдали ошибку 504 на своих сайтах anti-malware.ru и amlive.ru.


Наши администраторы пытались решить проблему, однако сервисы Яндекса также были недоступны.


Клиенты, использующие Yandex Cloud напрямую, получили уведомление от компании о том, что в зоне ru-central-1b возник инцидент с недоступностью части сетевых дисков.

В самом Яндексе подтверждают наличие трудностей и заявляют, что работа по восстановлению сервисов уже ведётся.

Мы получили комментарий пресс-службы Yandex Cloud, приводим его ниже:

«Наблюдалась частичная недоступность сервисов в зоне ru-central1-b. Это был локальный сбой некоторых сервисов, остальные зоны работали без перебоев. На данный момент работа сервисов восстановлена».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru