


Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Специалисты компании F6 выявили новую схему мошенничества, в которой злоумышленники маскируют вредоносное Android-приложение под бренд известного сервиса знакомств. Жертвам предлагают установить программу и «оформить подписку за 1 рубль», вводя данные банковской карты. После этого мошенники получают доступ к счёту.

За первый месяц такой схемы пострадали более 120 человек, общий ущерб превысил 1,1 млн рублей.

Исследователи уточняют, что настоящий сервис знакомств, именем которого прикрываются мошенники, не имеет собственного приложения и работает через телеграм-бота и социальные сети. Этим злоумышленники и пользуются, создавая поддельное Android-приложение, способное перехватывать входящие СМС.

Поиск жертв идёт двумя путями:

  • через того самого телеграм-бота, чьё имя используют мошенники;
  • через сторонние сайты, чаты знакомств и похожие боты.

На первом этапе злоумышленник общается с жертвой от лица «привлекательной девушки». В какой-то момент он «невзначай» упоминает приложение: якобы через Telegram неудобно общаться или в приложении проще найти собеседника. После этого жертве присылают ссылку на загрузку.

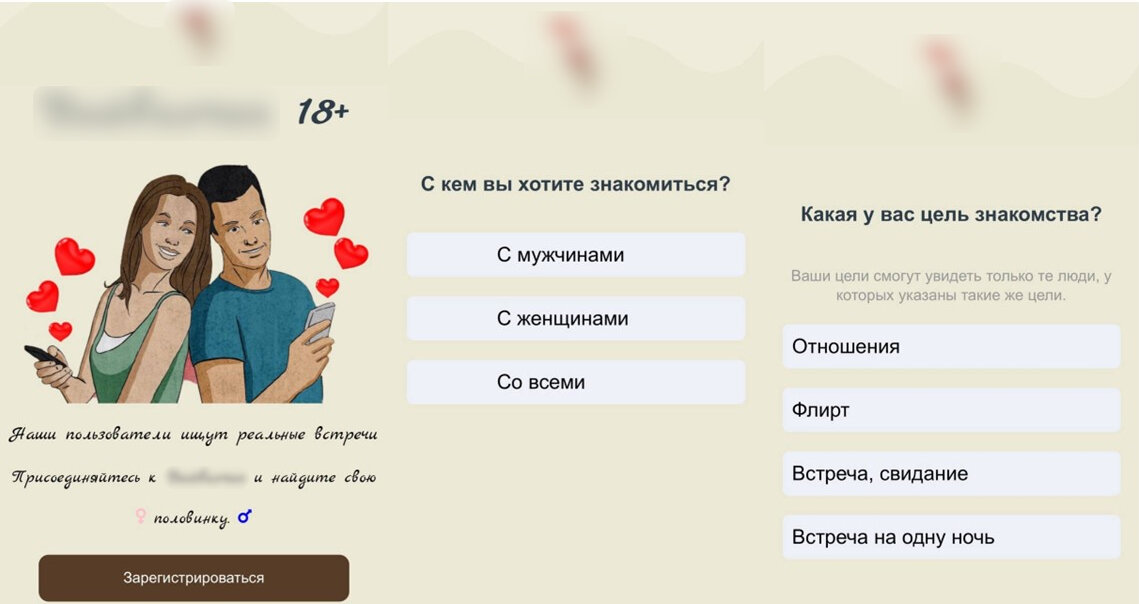
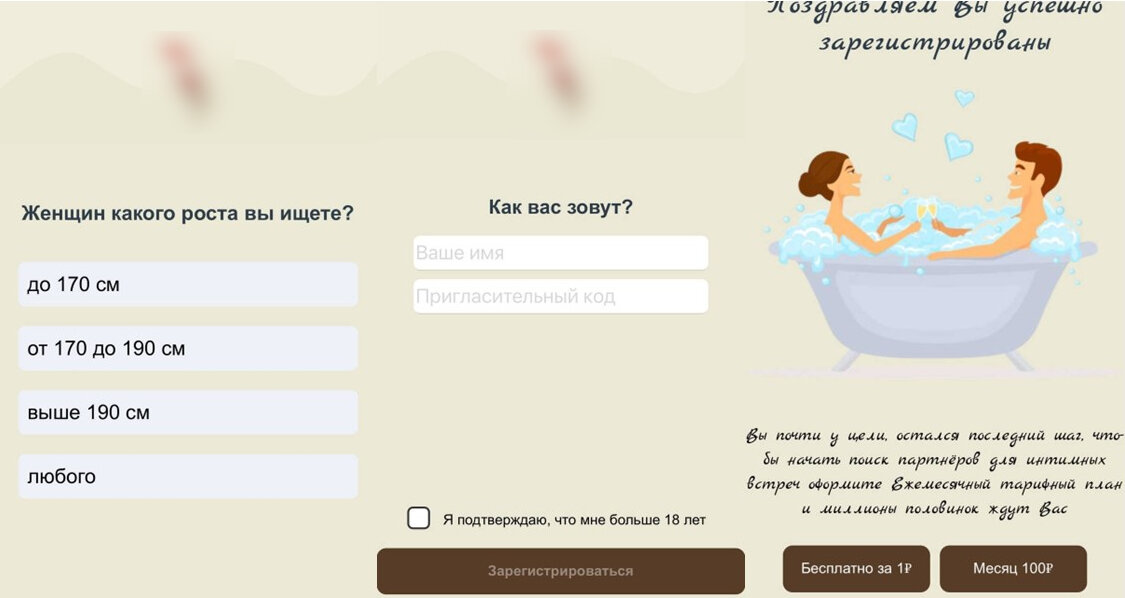
Приложение имитирует создание анкеты: спрашивает пол, цель знакомств, предпочтения. Затем просит ввести имя и «пригласительный код». Последний нужен не жертве, а мошеннику — чтобы пометить конкретного пользователя и получить свою долю, если операция окажется успешной.


Финальный шаг — оформление «подписки». Приложение показывает два варианта:

  • «бесплатный» доступ за 1 рубль;
  • «премиум» за 100 рублей.

В обоих случаях необходимо ввести данные банковской карты. После ввода информация уходит мошенникам, которые пытаются списать деньги со счёта.


Пользователи Android особенно уязвимы: вредонос способен перехватывать входящие СМС, поэтому человек может не заметить коды подтверждения при списаниях.

Для владельцев iPhone мошенники используют отдельный фейковый сайт с предложением «подписки за 1 рубль». Но там подтверждение операций всё равно требует ввода кода, поэтому обман сложнее скрыть.

Кибергруппа работает только по пользователям из России. С 10 октября от её действий пострадали более 120 человек, средний ущерб составил около 8,6 тыс. рублей.

По словам аналитиков, мошенники копируют бренды сервисов знакомств — особенно тех, у кого нет мобильного приложения. Это позволяет выдавать подделку за «официальный продукт» и снижает подозрения у пользователей.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru