


Кампания HackOnChat массово похищает WhatsApp-аккаунты по всему миру

Кампания HackOnChat массово похищает WhatsApp-аккаунты по всему миру

Кампания HackOnChat массово похищает WhatsApp-аккаунты по всему миру

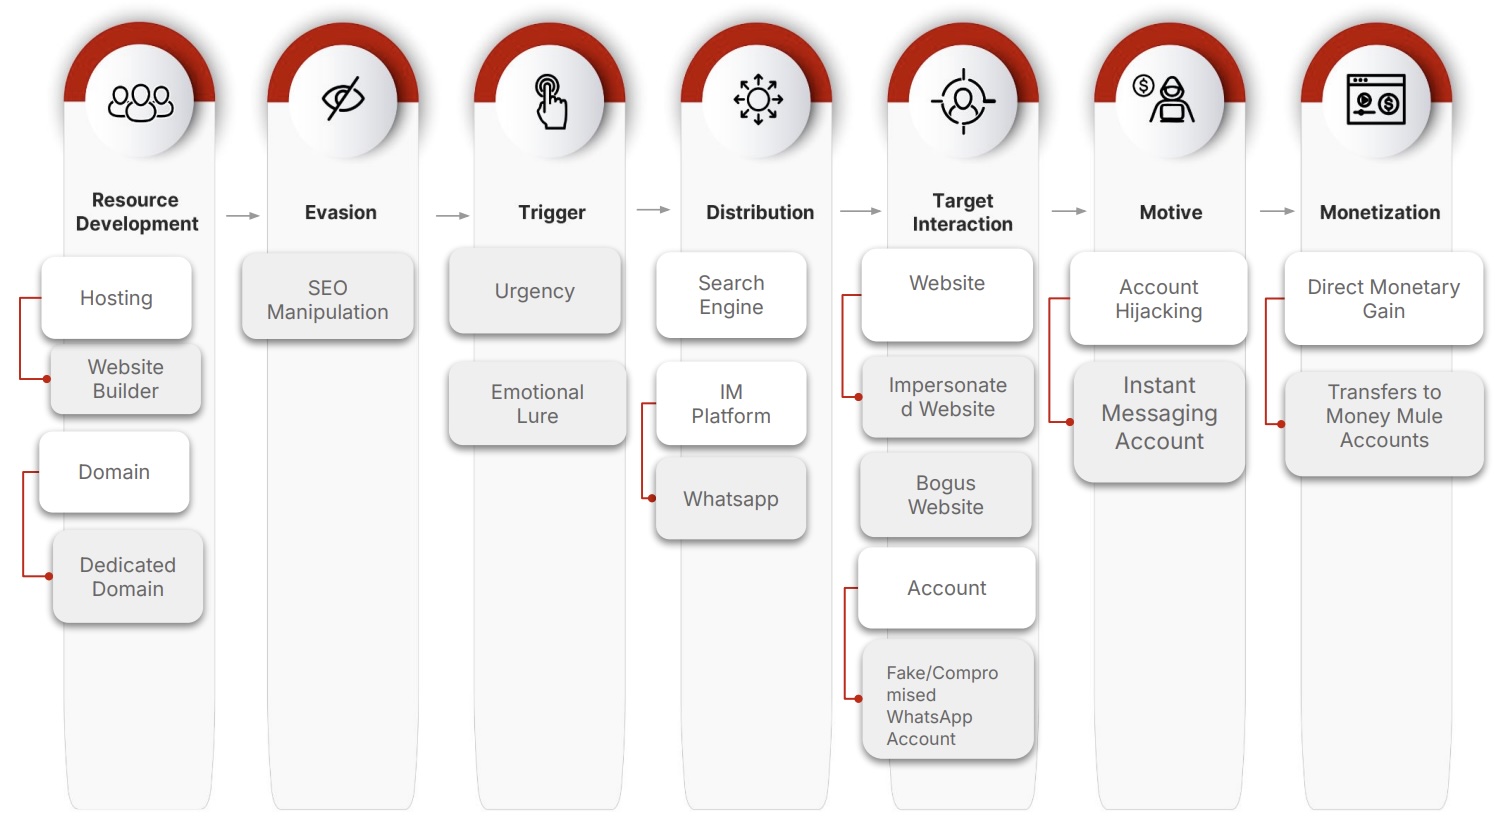
Специалисты CTM360 выявили быстро растущую кампанию по угону аккаунтов в WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России), которая охватывает пользователей по всему миру. Исследователи назвали её HackOnChat.

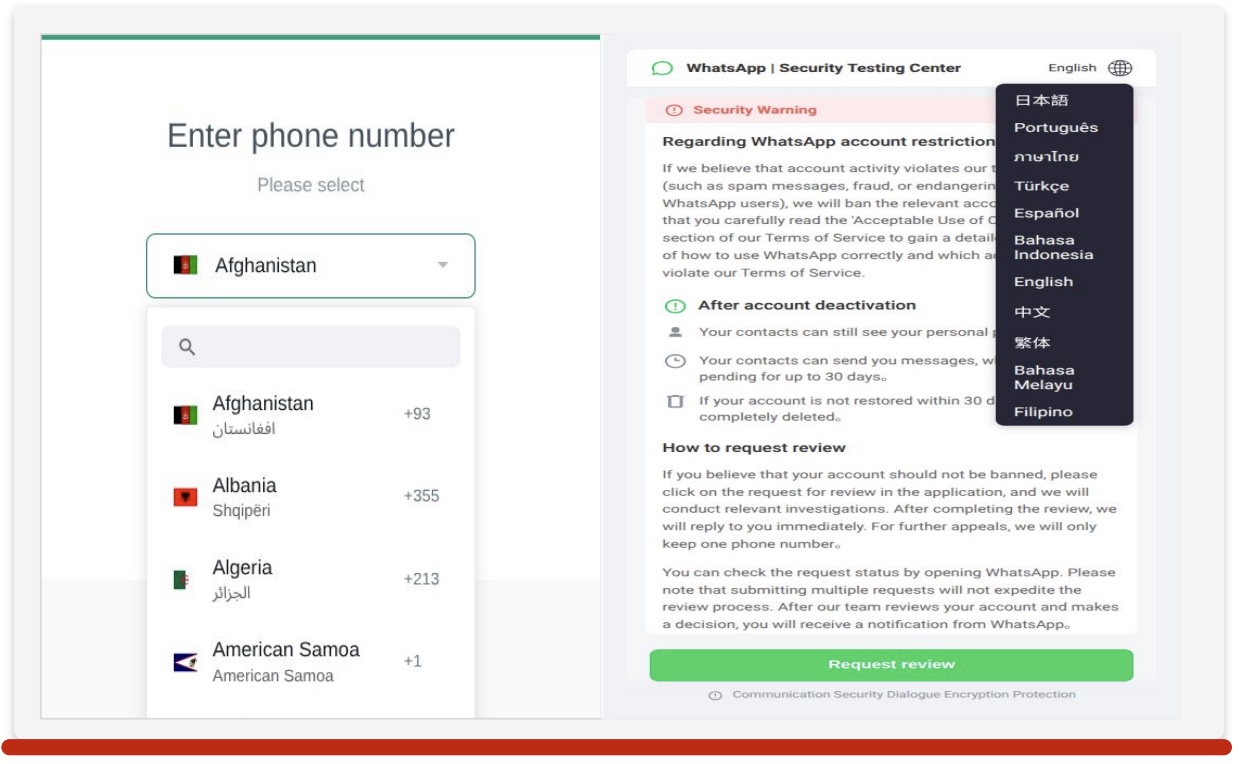
Злоумышленники создают сотни поддельных страниц аутентификации и фишинговых ресурсов, визуально копирующих интерфейс WhatsApp Web, и вынуждают жертв довериться им с помощью социальной инженерии.

По данным CTM360, злоумышленники используют дешёвые доменные зоны и современные конструкторы сайтов, что позволяет им массово генерировать новые страницы. Аналитики обнаружили тысячи вредоносных URL и зафиксировали сотни инцидентов за последние недели — особенно много в странах Ближнего Востока и Азии.

Злоумышленники применяют две основные техники:

1. Перехват сессии (Session Hijacking).
Преступники злоупотребляют функцией привязки устройств в WhatsApp Web и подключаются к активной сессии пользователя без его ведома.

2. Полный угон аккаунта (Account Takeover).
Жертву убеждают передать ключи аутентификации — например, через фейковые уведомления безопасности, поддельные порталы WhatsApp или поддельные приглашения в группы.


Подделки сделаны весьма профессионально: поддерживают несколько языков, подбирают код страны и адаптируют интерфейс под регион пользователя.


Получив доступ, злоумышленники:

  • пишут от имени жертвы её контактам, обычно с просьбами о деньгах или конфиденциальной информации;
  • просматривают переписку, документы и медиа, чтобы украсть личные или финансовые данные;
  • используют аккаунт для рассылки новых фишинговых ссылок.

Так формируется цепочка атаки, в которой каждая новая жертва становится инструментом для следующей.

В CTM360 подчёркивают: HackOnChat — наглядный пример того, как социальная инженерия остаётся одним из самых масштабируемых инструментов киберпреступников. Когда злоумышленники подделывают знакомые интерфейсы и опираются на доверие между пользователями, вероятность ошибки со стороны жертвы резко возрастает.

Напомним, буквально сегодня мы писали про WhatsApp-червя, который помогает злоумышленникам доставлять банковский троян.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru