

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

...
Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Исследователи ThreatFabric предупредили о появлении нового банковского Android-трояна под названием Sturnus. Несмотря на то что вредонос ещё находится в разработке, он уже полностью работоспособен и представляет собой заметно более продвинутую угрозу, чем большинство современных Android-троянов.

Главная опасность Sturnus в том, что он умеет перехватывать сообщения из Signal, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и Telegram — причём уже после расшифровки.

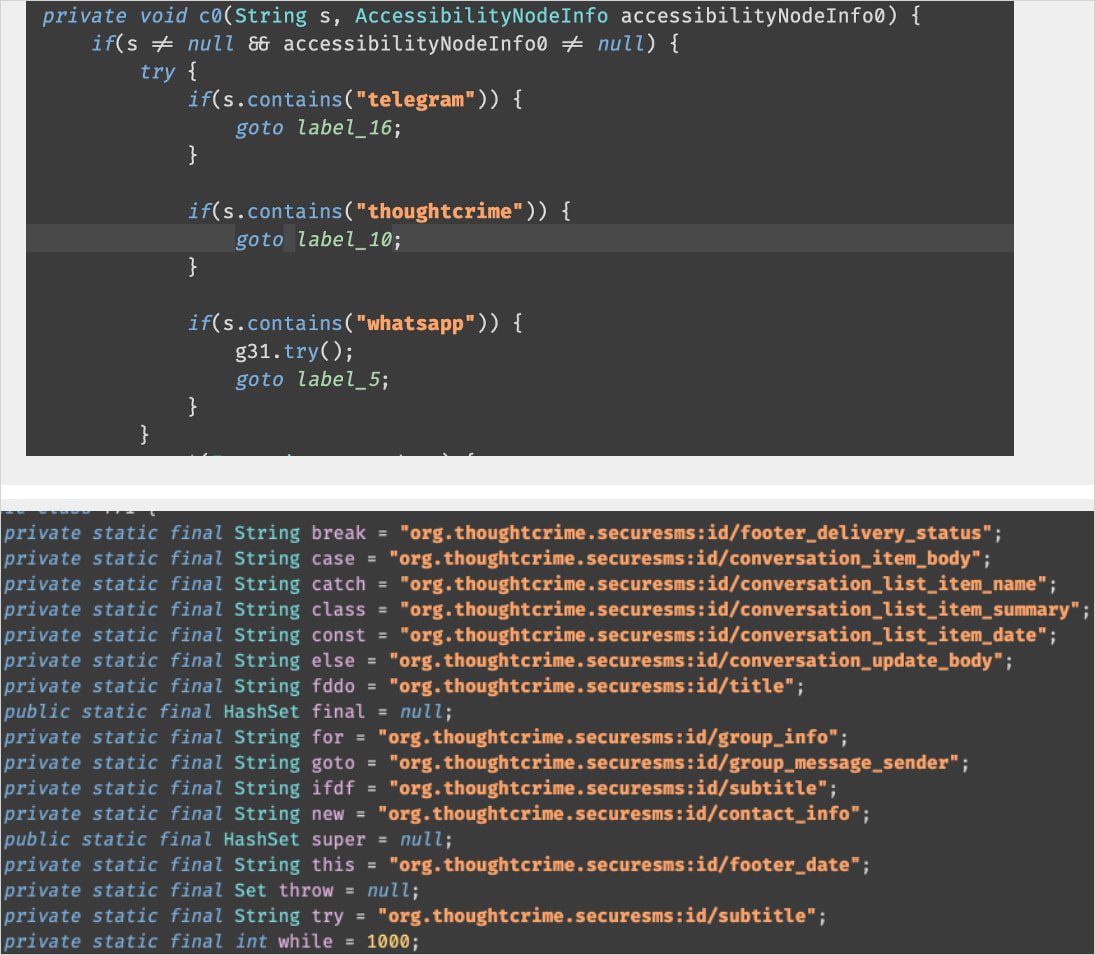
Троян просто считывает всё, что появляется на экране, используя специальные системные возможности (Accessibility). Таким образом он обходит сквозное шифрование и получает прямой доступ к перепискам.

Помимо шпионажа за мессенджерами, Sturnus использует HTML-оверлеи (наложенные окна) для кражи банковских данных и поддерживает полноценный удалённый контроль устройства через VNC-сессию.

По данным ThreatFabric, троян маскируется под приложения Google Chrome или Preemix Box. Способ распространения пока неизвестен.

После установки Sturnus связывается с командным сервером, проходит криптографическую регистрацию и создаёт два защищённых канала:

  • HTTPS — для передачи команд и украденных данных;
  • AES-защищённый WebSocket — для VNC, живого мониторинга и управления.

Получив права Device Administrator, троян может отслеживать изменения пароля, блокировать устройство и мешать пользователю удалить себя. Без ручного отзыва этих прав удалить Sturnus практически невозможно — даже через ADB.

Когда пользователь открывает WhatsApp, Telegram или Signal, Sturnus получает доступ к:

  • содержимому сообщений;
  • набираемому тексту;
  • именам контактов;
  • всей переписке в реальном времени.


Фактически это даёт злоумышленникам доступ к конфиденциальным чатам, даже если они защищены сквозным шифрованием.

VNC-режим позволяет злоумышленнику нажимать кнопки, вводить текст, прокручивать экран и перемещаться по интерфейсу телефона. При необходимости включается чёрная «маска», чтобы пользователь ничего не видел.

Под её прикрытием могут выполняться:

  • денежные переводы в банковских приложениях;
  • подтверждение МФА;
  • изменение настроек;
  • установка дополнительного софта;
  • любые другие действия от лица пользователя.

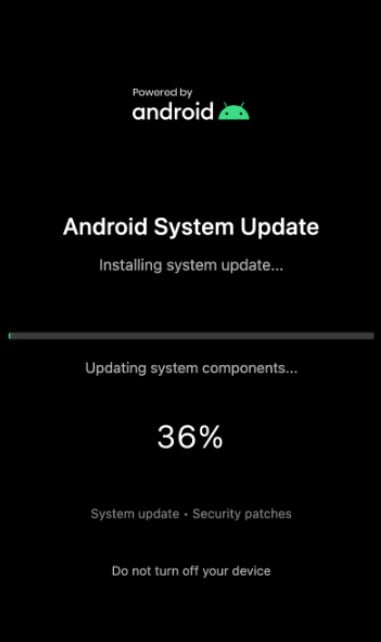
Исследователи также показали пример поддельного окна «обновления системы Android», которое Sturnus выводит, чтобы скрыть вредоносную активность.


ThreatFabric отмечает, что Sturnus пока используется ограниченно, вероятно, в тестовых кампаниях. Но его архитектура рассчитана на масштабирование, а набор функций соответствует «топовым» Android-троянам.

Подпишитесь на новости

В сеть слили 25 минут геймплея GTA 6

Rockstar снова не дали спокойно готовиться к релизу GTA 6. Cyberleek, который несколько недель не публиковал новых утечек, вернулся с 25-минутным роликом. Это самая длинная запись игрового процесса, опубликованная под этим именем.

Как пишет Game Rant, в видео показан Джейсон, который вместе с Люсией посещает Thrillbilly Mud Club и участвует в гонках по грязи.

Прогулкой дело не ограничивается: затем герой отправляется на задание с приятелем, уже без своей напарницы. В записи есть новые сюжетные сцены, любителям проходить игры без спойлеров лучше поберечь любопытство.

Отдельное внимание привлёк внешний вид Джейсона. На нём заметны многочисленные татуировки, а позже он появляется с другой причёской. Издание рассматривает это как намёк на возможности кастомизации. В какой-то момент персонаж вообще остаётся без одежды.

Cyberleek замолчал после официального показа GTA 6 на Netflix. На фоне попыток Take-Two и Rockstar установить источник утечек возникли предположения, что автора уже нашли. Но новый ролик явно портит эту красивую версию событий.

Кто скрывается за псевдонимом — один человек или группа — по-прежнему неизвестно. Пользователям также стоит остерегаться фейковых релизов GTA 6: например, мы писали, что одна такая фальшивка весом 113 ГБ оказалась упаковкой для зловреда.

RSS: Новости на портале Anti-Malware.ru