


Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Новый Android-троян Sturnus перехватывает сообщения в WhatsApp, Telegram

Исследователи ThreatFabric предупредили о появлении нового банковского Android-трояна под названием Sturnus. Несмотря на то что вредонос ещё находится в разработке, он уже полностью работоспособен и представляет собой заметно более продвинутую угрозу, чем большинство современных Android-троянов.

Главная опасность Sturnus в том, что он умеет перехватывать сообщения из Signal, WhatsApp (принадлежит Meta, признанной экстремистской и запрещённой в России) и Telegram — причём уже после расшифровки.

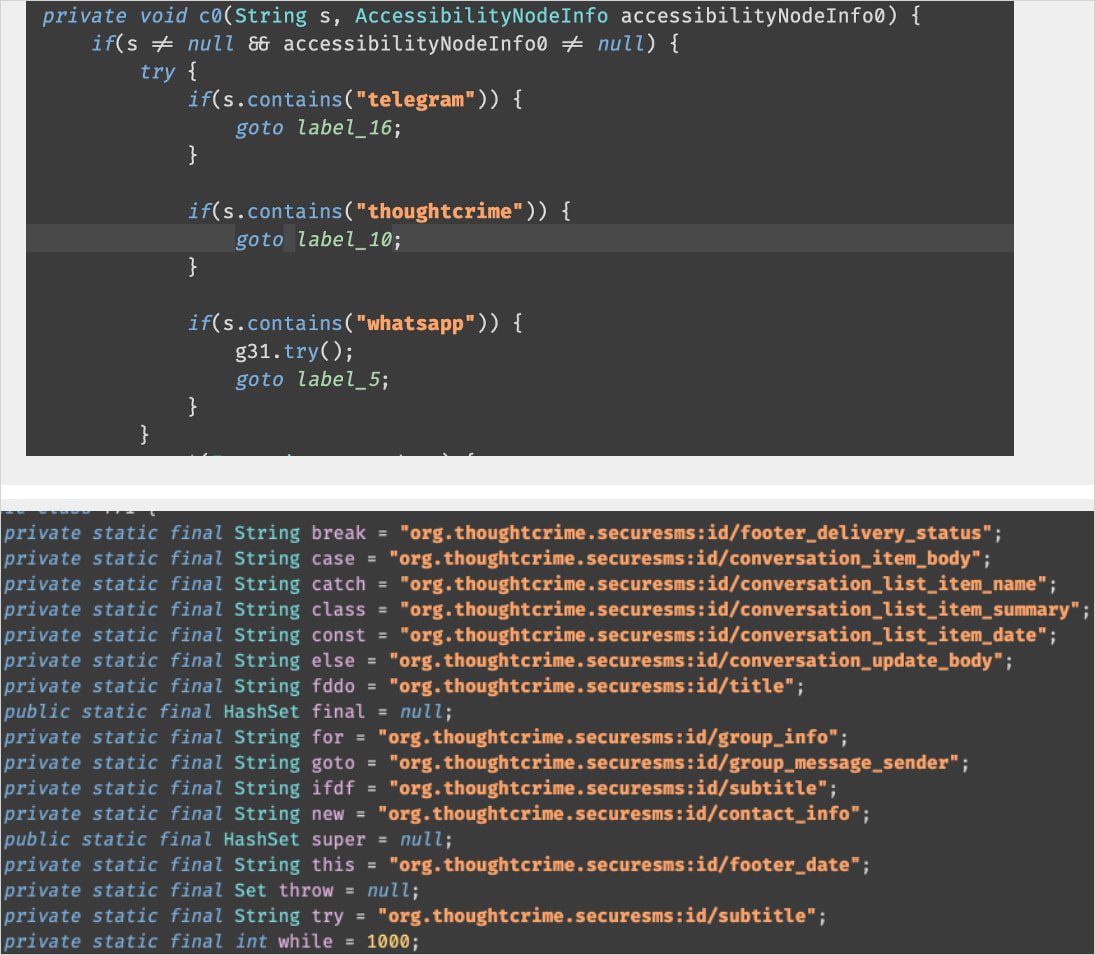
Троян просто считывает всё, что появляется на экране, используя специальные системные возможности (Accessibility). Таким образом он обходит сквозное шифрование и получает прямой доступ к перепискам.

Помимо шпионажа за мессенджерами, Sturnus использует HTML-оверлеи (наложенные окна) для кражи банковских данных и поддерживает полноценный удалённый контроль устройства через VNC-сессию.

По данным ThreatFabric, троян маскируется под приложения Google Chrome или Preemix Box. Способ распространения пока неизвестен.

После установки Sturnus связывается с командным сервером, проходит криптографическую регистрацию и создаёт два защищённых канала:

  • HTTPS — для передачи команд и украденных данных;
  • AES-защищённый WebSocket — для VNC, живого мониторинга и управления.

Получив права Device Administrator, троян может отслеживать изменения пароля, блокировать устройство и мешать пользователю удалить себя. Без ручного отзыва этих прав удалить Sturnus практически невозможно — даже через ADB.

Когда пользователь открывает WhatsApp, Telegram или Signal, Sturnus получает доступ к:

  • содержимому сообщений;
  • набираемому тексту;
  • именам контактов;
  • всей переписке в реальном времени.


Фактически это даёт злоумышленникам доступ к конфиденциальным чатам, даже если они защищены сквозным шифрованием.

VNC-режим позволяет злоумышленнику нажимать кнопки, вводить текст, прокручивать экран и перемещаться по интерфейсу телефона. При необходимости включается чёрная «маска», чтобы пользователь ничего не видел.

Под её прикрытием могут выполняться:

  • денежные переводы в банковских приложениях;
  • подтверждение МФА;
  • изменение настроек;
  • установка дополнительного софта;
  • любые другие действия от лица пользователя.

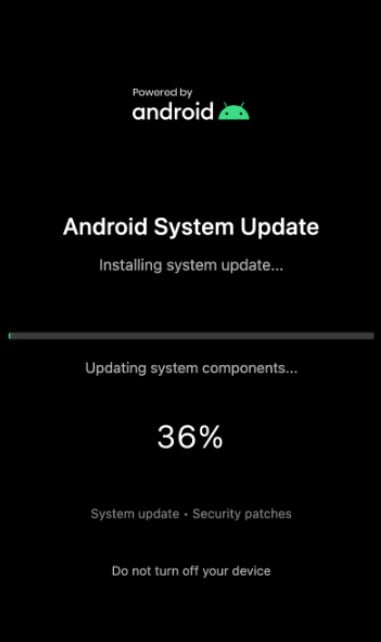
Исследователи также показали пример поддельного окна «обновления системы Android», которое Sturnus выводит, чтобы скрыть вредоносную активность.


ThreatFabric отмечает, что Sturnus пока используется ограниченно, вероятно, в тестовых кампаниях. Но его архитектура рассчитана на масштабирование, а набор функций соответствует «топовым» Android-троянам.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru