


Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Массовый сбой в Cloudflare положил X, Spotify, Zoom и ChatGPT

Крупные интернет-ресурсы сегодня перестали нормально работать из-за масштабного сбоя в Cloudflare. Проблемы затронули сразу множество популярных сервисов: пользователи жаловались на недоступность X (бывший Twitter), Spotify, Zoom, ChatGPT, Letterboxd и ряда других крупных платформ.

При попытке зайти на сайты появлялись сообщения о том, что Cloudflare не может отдать страницу из-за внутренней ошибки.

Cloudflare — один из ключевых поставщиков услуг CDN. Компания обеспечивает защиту от кибератак, распределение нагрузки, ускорение загрузки контента и стабильность работы миллионов сайтов.

Поэтому любой серьёзный сбой быстро отражается на огромном количестве онлайн-сервисов по всему миру.

В компании подтвердили, что специалисты разбираются с инцидентом.

«Cloudflare знает о проблеме и расследует киберинцидент, затрагивающий многих клиентов. Дополнительная информация будет предоставлена по мере появления новых данных», — говорится в официальном уведомлении.

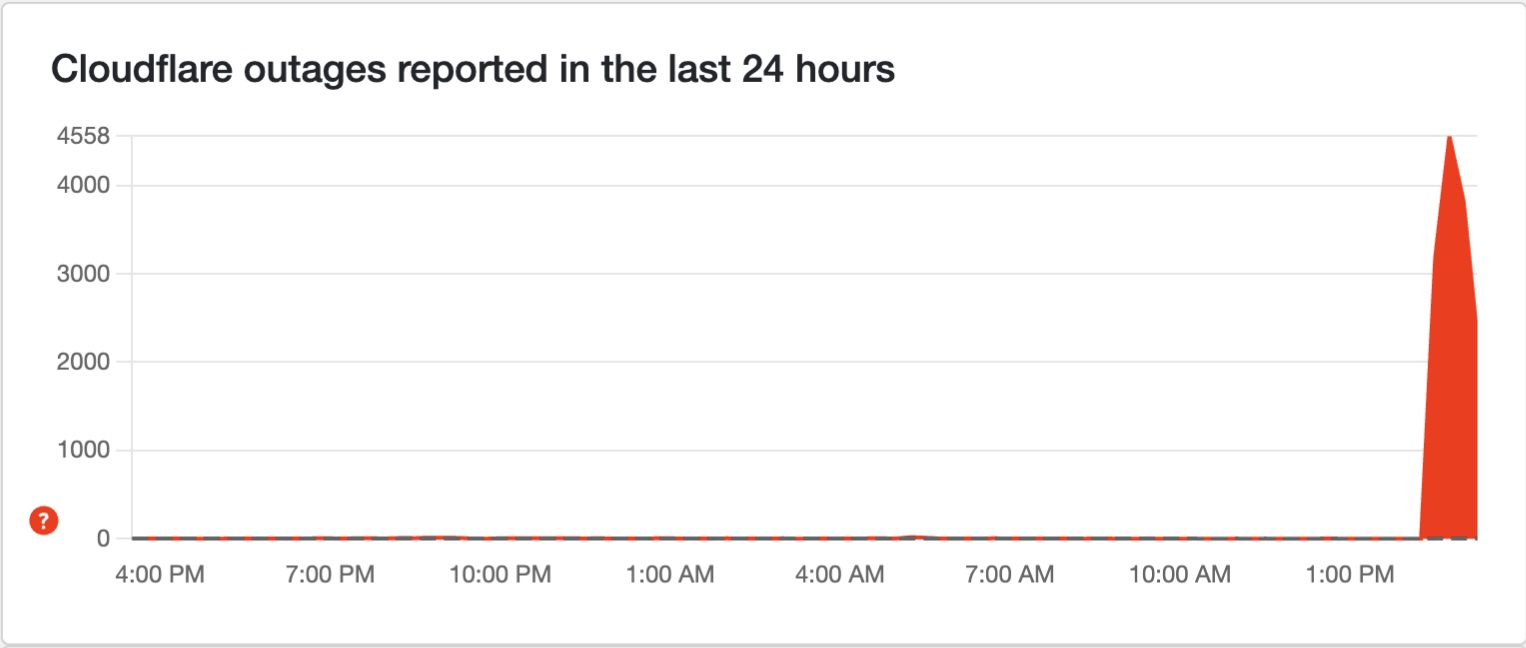
Даже сайт DownDetector, который фиксирует массовые сбои, частично завис и работал нестабильно. Когда он загружался, графики демонстрировали резкий и одновременный рост жалоб на множество крупных сервисов.


Пользователи видели сообщение о «внутренней ошибке сервера в сети Cloudflare» и совет обновить страницу позже. Причины сбоя пока не раскрываются, сроки полного восстановления работы сервисов также неизвестны.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru