


25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

25% компаний уже столкнулись с атаками на ИИ: выводы с Swordfish PRO

Про искусственный интеллект сегодня не говорит только ленивый. Но стоит начать обсуждать безопасность — и тут же начинается путаница: какие атаки действительно грозят ML-моделям, как на них реагировать и что вообще такое MLCops? Мы съездили на Swordfish PRO DevSecOps Conf и узнали главное.

Собрали самые популярные стереотипы о применении ИИ в разработке — и попросили экспертов разнести их в пух и прах. Сперва — гостей конференции, потом — тех, кто уже работает с ИИ-секьюрити по полной.

«Атаки реальны — и происходят прямо сейчас»

Генеральный директор Swordfish Security Александр Пинаев сразу расставил точки над «i»:

«Эти атаки абсолютно реальны. Системы с большими языковыми моделями, выставленные в публичный доступ, уже сегодня атакуются самыми разными способами».

Управляющий партнёр ГК Swordfish Security Юрий Сергеев привёл свежую статистику:

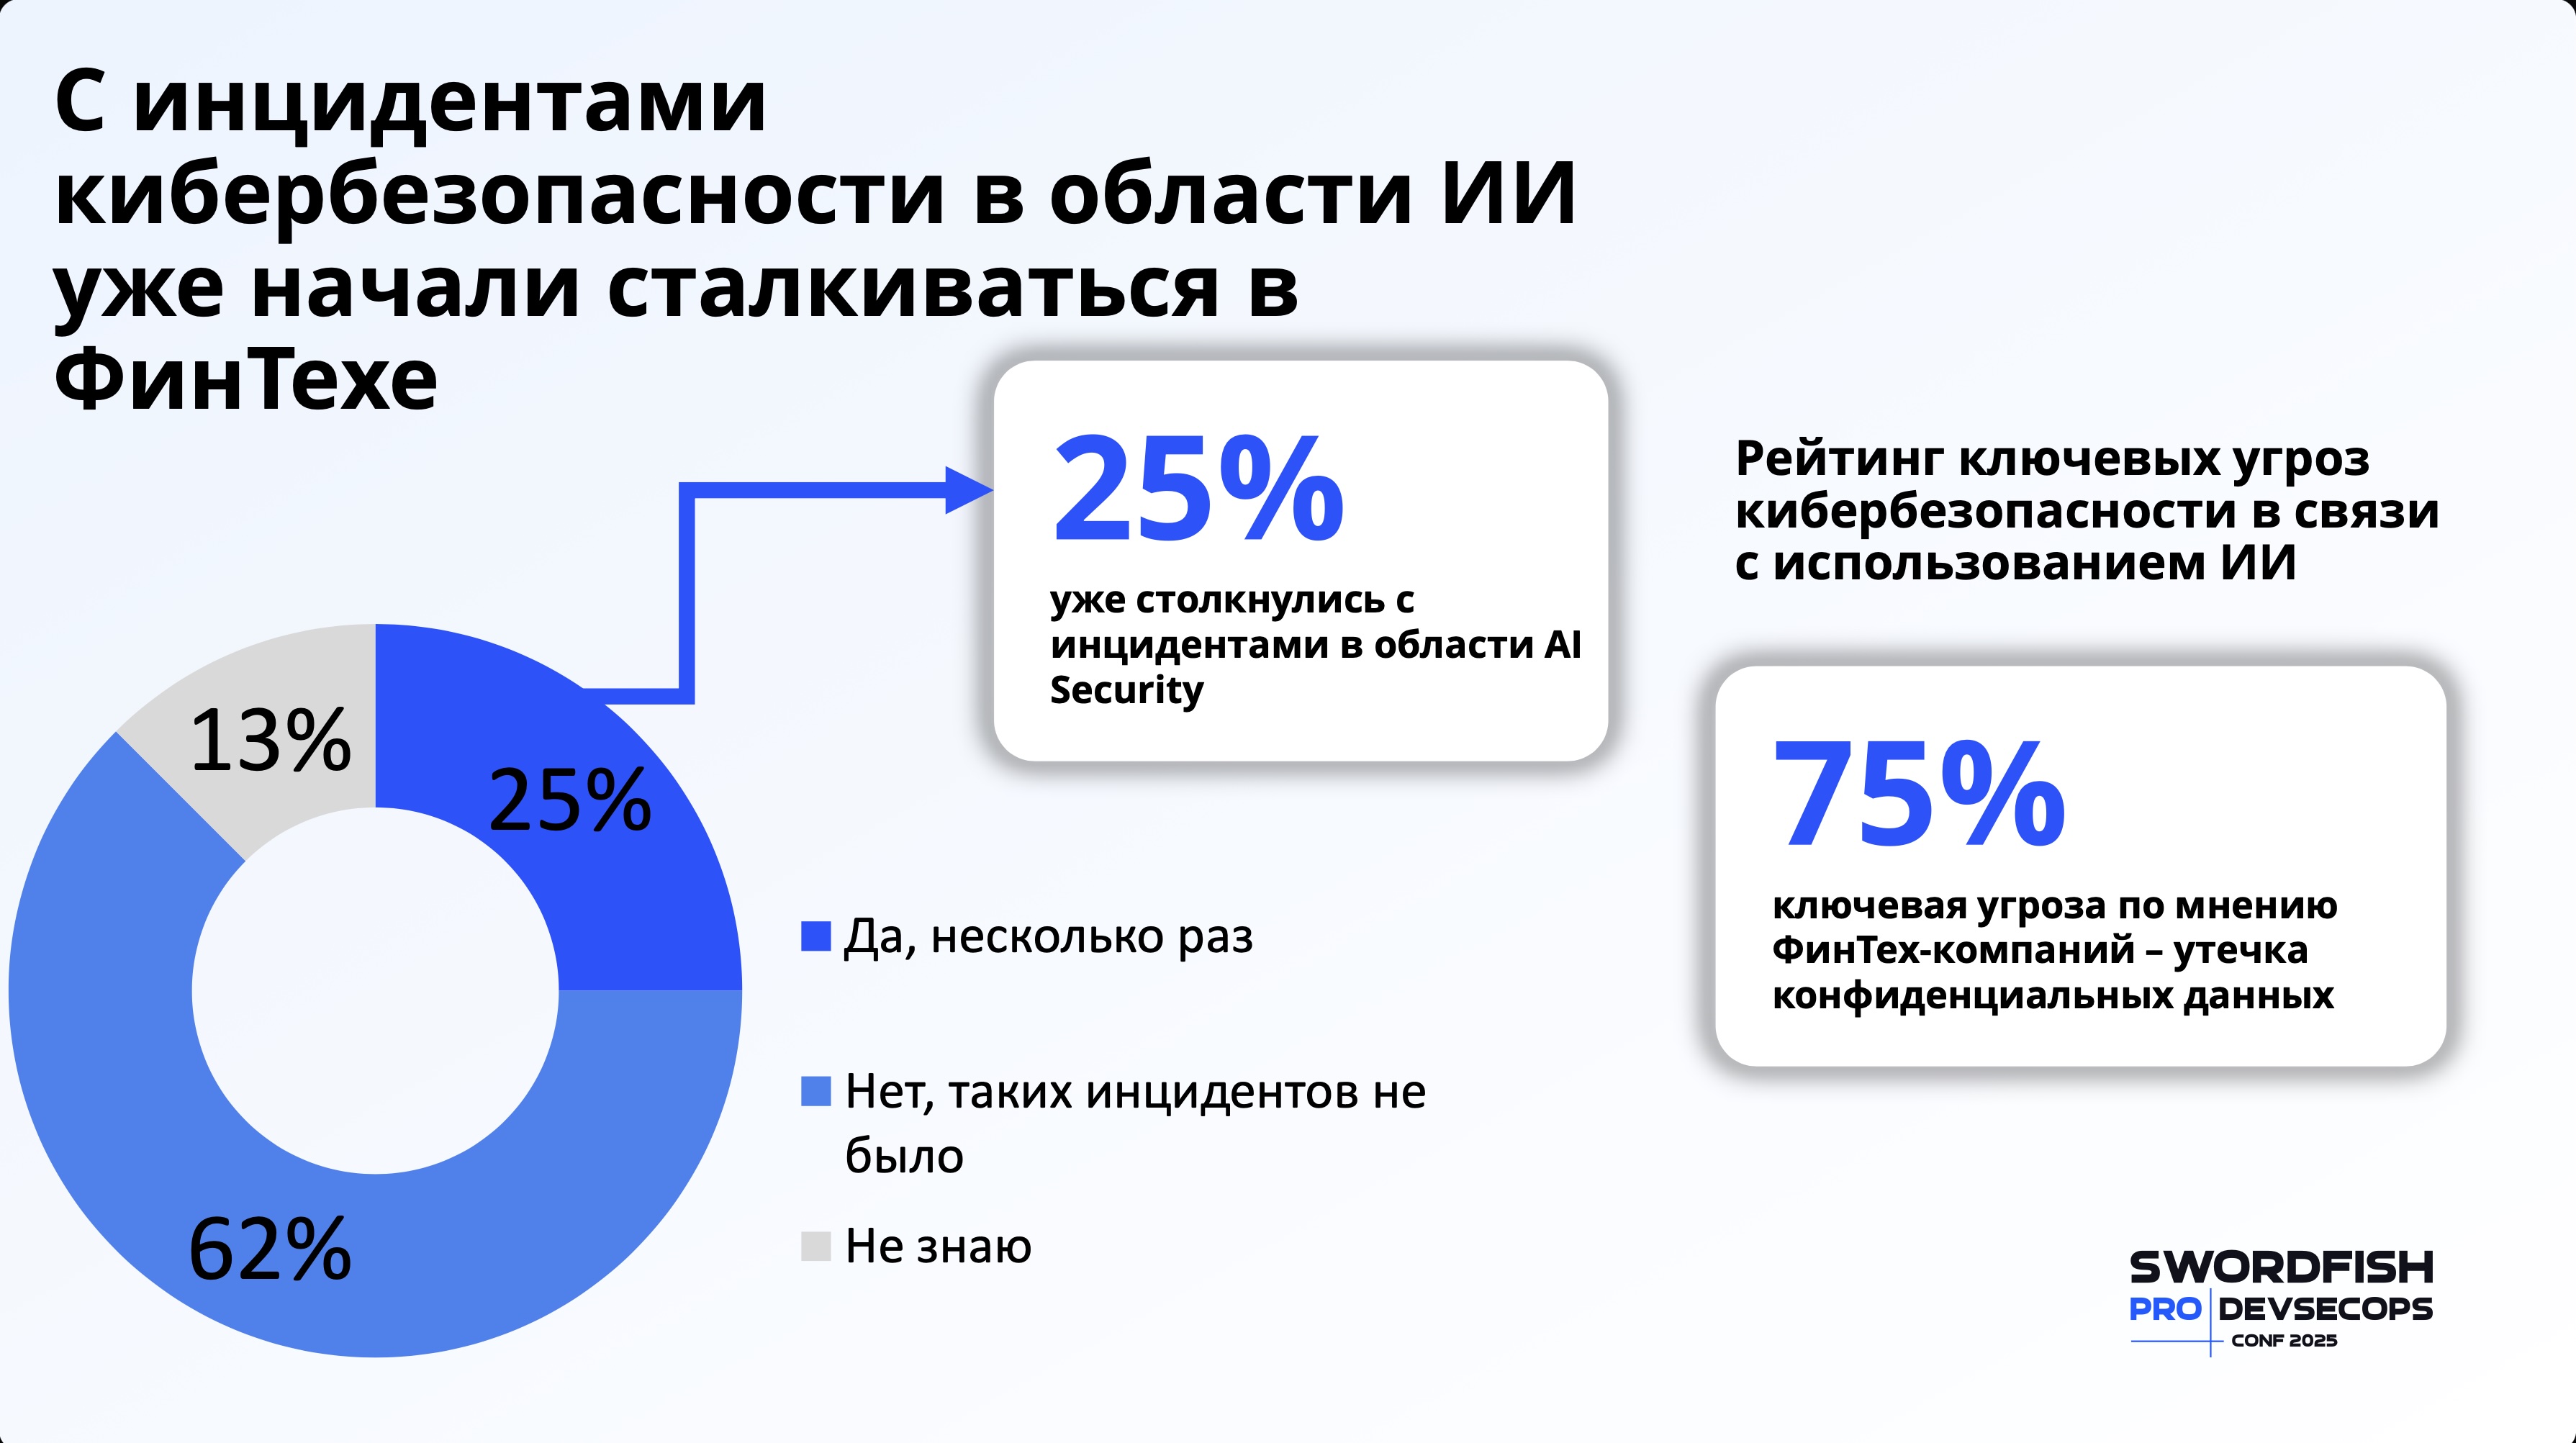
«По нашему исследованию с Ассоциацией Финтех, четверть компаний в финсекторе уже столкнулась с атаками на ИИ-системы. Тренд лавинообразный — и это только начало».


Директор по развитию технологий ИИ в ГК Swordfish Security Юрий Шабалин добавил важную деталь: многие атаки остаются незамеченными.

«25% — это только те, кто понял, что их атаковали. На деле объектом атаки становится практически любая большая модель. Потому что инструмент взлома здесь — язык. Перефразируешь запрос чуть иначе — и модель выдаст то, что раньше “не могла”».


Когда атакует сам контент

Антон Башарин, управляющий директор AppSec Solutions, рассказал, как в компании обучали сканер OPSEC GENI:

«Мы тренировали его на доступных больших генеративных моделях. Отравление данных, подмена, дрифт — все эти атаки работают. ML-модели тоже подвержены эффекту “окна Овертона”: шаг за шагом нормализуешь отклонение — и поведение меняется».

Так что же делать бизнесу?

Мы задали экспертам один и тот же вопрос: какой главный совет они бы дали компаниям, которые уже сейчас хотят защититься в новой ИИ-реальности?

Вот что прозвучало:

Юрий Шабалин:

«Подходите к ИИ-нововведениям осознанно. Это не только возможности, но и риски».

Александр Пинаев:

«Начните с фреймворков. Наш, OWASP — любой. Посмотрите на классификацию угроз, на реальные примеры атак. Первый шаг — признать, что проблема существует. А дальше — просто разобраться, как именно вас могут атаковать».

Смотрите полный репортаж на любой удобной вам площадке: YouTube, VK, RuTube.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru