


В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

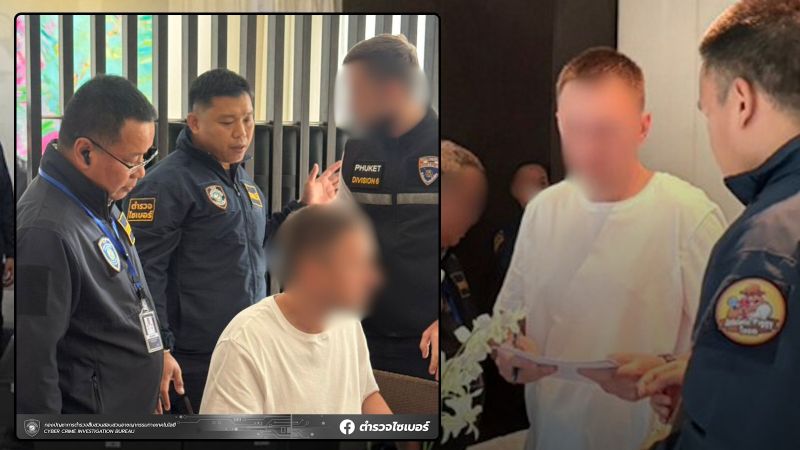
Бюро расследования киберпреступлений (БРК) Таиланда задержало 35-летнего россиянина на Пхукете. В ведомстве его назвали «хакером мирового уровня», причастным к атакам на государственные учреждения Европы и США. Арест был произведён по запросу американских властей, сообщил глава БРК Сурапон Прембут.

По его словам, в ближайшее время будет запущена процедура экстрадиции.

Подозреваемый, чьё имя не раскрывается, прибыл в Таиланд 30 октября. О задержании стало известно 12 ноября, хотя, по данным англоязычного издания Khaosod English, его арестовали примерно на неделю раньше.

Как пишет русскоязычная газета «Новости Пхукета» со ссылкой на материалы следствия, ордер на арест был выдан прокуратурой королевства по запросу ФБР. Сотрудники ФБР лично наблюдали за действиями тайских киберполицейских.

«Тайская киберполиция указала, что агенты ФБР следили за ходом дела, а сама операция направлена на укрепление сотрудничества между Таиландом и США в борьбе с преступностью. Формальная процедура экстрадиции неназванного гражданина России в США должна быть начата в ближайшее время», — отмечает издание.

Согласно информации Khaosod English, анализ изъятых у задержанного устройств показал его причастность к кражам криптовалюты на сумму около 100 тыс. USDT (432 тыс. долларов США), включая средства граждан Таиланда.

Других подробностей, включая имя подозреваемого, власти Таиланда пока не раскрывают.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru