


В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

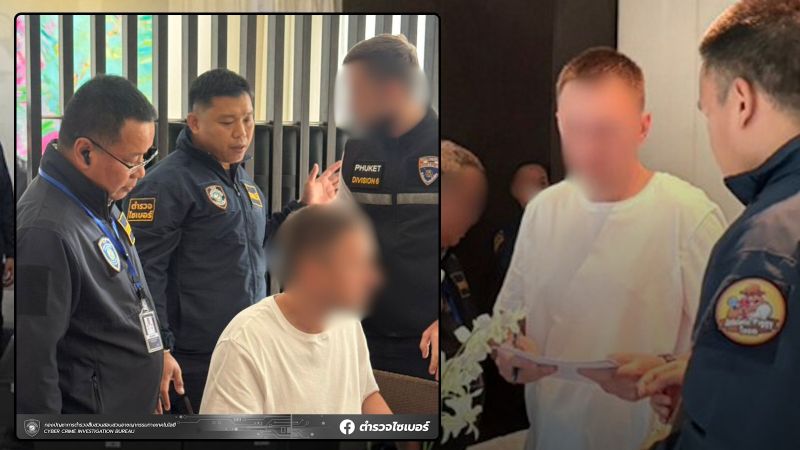
Бюро расследования киберпреступлений (БРК) Таиланда задержало 35-летнего россиянина на Пхукете. В ведомстве его назвали «хакером мирового уровня», причастным к атакам на государственные учреждения Европы и США. Арест был произведён по запросу американских властей, сообщил глава БРК Сурапон Прембут.

По его словам, в ближайшее время будет запущена процедура экстрадиции.

Подозреваемый, чьё имя не раскрывается, прибыл в Таиланд 30 октября. О задержании стало известно 12 ноября, хотя, по данным англоязычного издания Khaosod English, его арестовали примерно на неделю раньше.

Как пишет русскоязычная газета «Новости Пхукета» со ссылкой на материалы следствия, ордер на арест был выдан прокуратурой королевства по запросу ФБР. Сотрудники ФБР лично наблюдали за действиями тайских киберполицейских.

«Тайская киберполиция указала, что агенты ФБР следили за ходом дела, а сама операция направлена на укрепление сотрудничества между Таиландом и США в борьбе с преступностью. Формальная процедура экстрадиции неназванного гражданина России в США должна быть начата в ближайшее время», — отмечает издание.

Согласно информации Khaosod English, анализ изъятых у задержанного устройств показал его причастность к кражам криптовалюты на сумму около 100 тыс. USDT (432 тыс. долларов США), включая средства граждан Таиланда.

Других подробностей, включая имя подозреваемого, власти Таиланда пока не раскрывают.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru