


В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

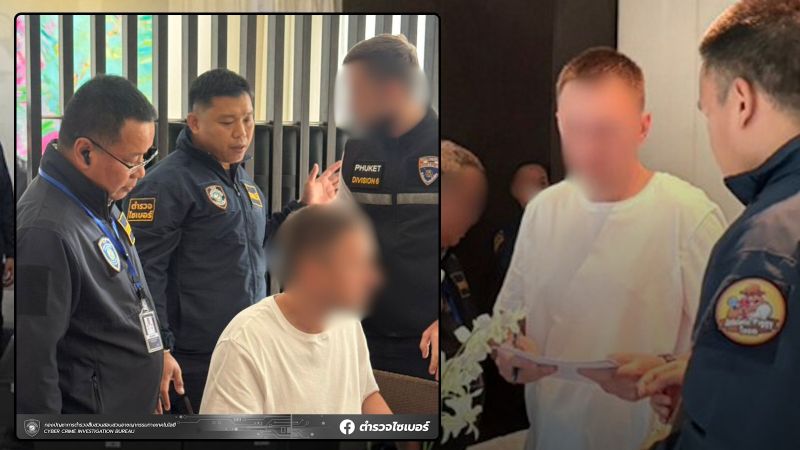
Бюро расследования киберпреступлений (БРК) Таиланда задержало 35-летнего россиянина на Пхукете. В ведомстве его назвали «хакером мирового уровня», причастным к атакам на государственные учреждения Европы и США. Арест был произведён по запросу американских властей, сообщил глава БРК Сурапон Прембут.

По его словам, в ближайшее время будет запущена процедура экстрадиции.

Подозреваемый, чьё имя не раскрывается, прибыл в Таиланд 30 октября. О задержании стало известно 12 ноября, хотя, по данным англоязычного издания Khaosod English, его арестовали примерно на неделю раньше.

Как пишет русскоязычная газета «Новости Пхукета» со ссылкой на материалы следствия, ордер на арест был выдан прокуратурой королевства по запросу ФБР. Сотрудники ФБР лично наблюдали за действиями тайских киберполицейских.

«Тайская киберполиция указала, что агенты ФБР следили за ходом дела, а сама операция направлена на укрепление сотрудничества между Таиландом и США в борьбе с преступностью. Формальная процедура экстрадиции неназванного гражданина России в США должна быть начата в ближайшее время», — отмечает издание.

Согласно информации Khaosod English, анализ изъятых у задержанного устройств показал его причастность к кражам криптовалюты на сумму около 100 тыс. USDT (432 тыс. долларов США), включая средства граждан Таиланда.

Других подробностей, включая имя подозреваемого, власти Таиланда пока не раскрывают.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru