


В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

В Таиланде задержан россиянин, которого назвали хакером мирового уровня

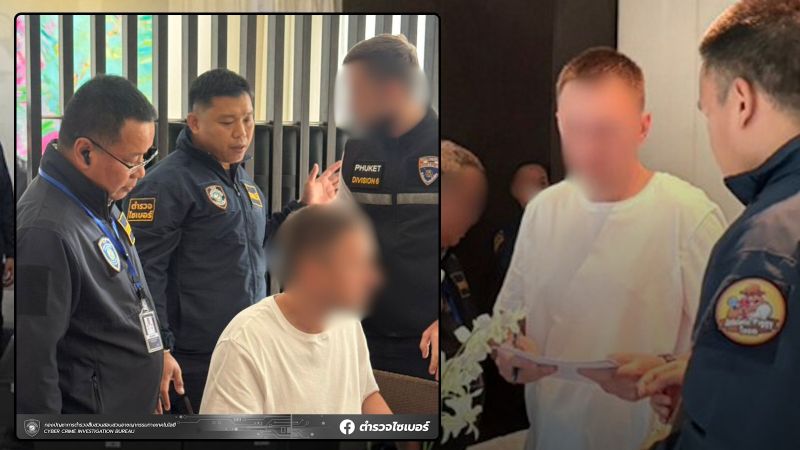
Бюро расследования киберпреступлений (БРК) Таиланда задержало 35-летнего россиянина на Пхукете. В ведомстве его назвали «хакером мирового уровня», причастным к атакам на государственные учреждения Европы и США. Арест был произведён по запросу американских властей, сообщил глава БРК Сурапон Прембут.

По его словам, в ближайшее время будет запущена процедура экстрадиции.

Подозреваемый, чьё имя не раскрывается, прибыл в Таиланд 30 октября. О задержании стало известно 12 ноября, хотя, по данным англоязычного издания Khaosod English, его арестовали примерно на неделю раньше.

Как пишет русскоязычная газета «Новости Пхукета» со ссылкой на материалы следствия, ордер на арест был выдан прокуратурой королевства по запросу ФБР. Сотрудники ФБР лично наблюдали за действиями тайских киберполицейских.

«Тайская киберполиция указала, что агенты ФБР следили за ходом дела, а сама операция направлена на укрепление сотрудничества между Таиландом и США в борьбе с преступностью. Формальная процедура экстрадиции неназванного гражданина России в США должна быть начата в ближайшее время», — отмечает издание.

Согласно информации Khaosod English, анализ изъятых у задержанного устройств показал его причастность к кражам криптовалюты на сумму около 100 тыс. USDT (432 тыс. долларов США), включая средства граждан Таиланда.

Других подробностей, включая имя подозреваемого, власти Таиланда пока не раскрывают.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru