


Российские ученые предложили новую архитектуру памяти для ИИ

Российские ученые предложили новую архитектуру памяти для ИИ

Российские ученые предложили новую архитектуру памяти для ИИ

Российские учёные из МФТИ решили проблему, с которой сталкиваются современные нейросети: они склонны «забывать» ранее полученные данные в процессе обучения. Эта особенность долгое время мешала развитию автономного транспорта, робототехники и дронов. В МФТИ разработали новую модель памяти для искусственного интеллекта, способную устранить этот эффект.

Новая архитектура основана на тех же принципах, по которым работает человеческий мозг.

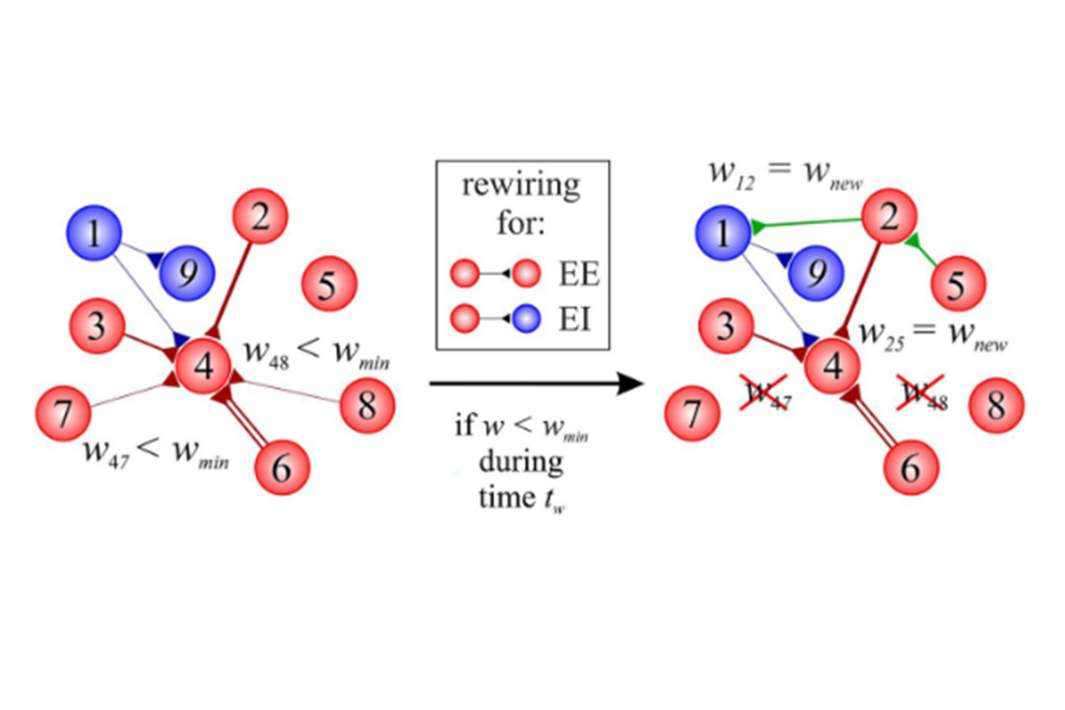
Ключевая идея — механизм перестройки нейронных связей, или ревайринг. Он работает совместно с обычными процессами обучения, помогая системе сохранять ранее усвоенную информацию и одновременно запоминать новую. Это достигается за счёт постепенного превращения кратковременной памяти в долговременную.

В результате, если традиционная нейросеть «забывает» данные уже после тысячи циклов активности, то новая архитектура выдерживает более 170 миллионов. Пока разработка существует в виде компьютерной модели, однако уже ведутся работы по созданию её физического аналога.

«Возможно, мы нашли ответ на одну из главных загадок мозга: как он умудряется учиться новому, не стирая при этом старые «файлы». Всё дело в постоянной перестройке нейронных связей — ревайринге. Именно он превращает хрупкую кратковременную память в прочные долговременные воспоминания», — рассказал «Известиям» ведущий научный сотрудник лаборатории нейробиоморфных технологий МФТИ Сергей Лобов.

Как отметил ведущий эксперт в области ИИ «Университета 2035» Ярослав Селиверстов, преимущества новой архитектуры памяти особенно важны для автономных систем — роботов и беспилотного транспорта. По его словам, именно склонность нейросетей к «забыванию» ранее накопленных данных является главным барьером для их дальнейшего развития.

«В промышленной робототехнике такие системы позволят создавать универсальных роботов-манипуляторов, которые смогут осваивать новые операции с деталями, не забывая предыдущие навыки сборки. Для беспилотных автомобилей и дронов это означает возможность непрерывно адаптироваться к уникальным дорожным условиям и ландшафтам, накапливая собственный опыт без вмешательства инженеров. Перспективно также их применение в персонализированных медицинских диагностических системах, способных эволюционировать вместе с историей болезни пациента, и в умных домах, подстраивающихся под привычки жильцов», — отметил Ярослав Селиверстов.

Руководитель программ развития МГУ им. М.В. Ломоносова Ольга Валаева добавила, что технология может найти применение и в медицинских устройствах — прежде всего в нейроимплантах, компенсирующих влияние дегенеративных процессов в головном мозге, например при болезни Паркинсона.

Эксперт рынка TechNet НТИ, генеральный директор группы компаний ST IT Антон Аверьянов уточнил, что пока полученные результаты нельзя напрямую применить к самым сложным моделям, обрабатывающим сотни миллиардов или триллионы параметров. Однако, по его мнению, эта задача будет решена в обозримом будущем.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru