


Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потерять iPhone — и без того неприятно, но теперь к стрессу добавилась новая угроза. Злоумышленники начали рассылать фишинговые сообщения, притворяясь сотрудниками Apple и утверждая, что якобы нашли потерянный смартфон. Цель проста — выманить Apple ID и отключить Activation Lock, чтобы разблокировать устройство и продать его.

Как рассказывает Национальный центр кибербезопасности Великобритании (NCSC), владельцы iPhone получают СМС или сообщение в iMessage, в котором утверждается, что их телефон обнаружен за границей.

Сообщение выглядит убедительно: мошенники указывают точную модель, цвет и объём памяти устройства — данные, которые можно извлечь напрямую с украденного или найденного телефона.

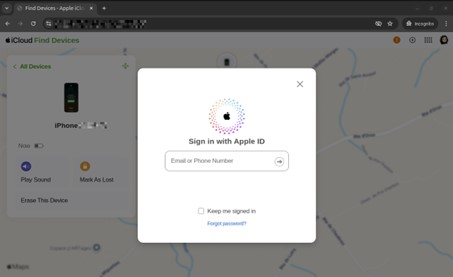
Далее идёт ссылка якобы на карту с «текущим местоположением» устройства. На деле она ведёт на поддельный сайт, полностью копирующий официальный интерфейс входа в Apple ID. Как только пользователь вводит свои данные, злоумышленники получают полный доступ к его учётной записи.


Главная цель — снять Activation Lock. Это встроенная защита, которая связывает iPhone с Apple ID владельца и делает украденное устройство бесполезным. Обойти её технически невозможно, поэтому преступники полагаются на социальную инженерию.

Как именно они получают номера владельцев, пока не ясно. Есть две версии:

  • номер могли взять с сим-карты, если её не успели заблокировать;
  • либо из сообщения, которое пользователь сам оставляет на экране заблокированного устройства через «Локатор», указывая свой контакт для нашедших.

Именно эту информацию мошенники и используют для атаки.

Apple никогда не рассылает СМС или письма о найденных устройствах. Если вы получили подобное сообщение — просто игнорируйте его и не переходите по ссылкам.

Если вы потеряли iPhone, включите режим пропажи (Lost Mode) через приложение «Локатор» или сайт iCloud.com/find — так устройство заблокируется и данные останутся в безопасности.

Также стоит:

  • не указывать в сообщении на экране потерянного устройства основной номер или почту — лучше создать отдельный адрес для таких случаев;
  • не удалять устройство из учётной записи Apple, иначе Activation Lock отключится;
  • защитить сим-карту ПИН-кодом, чтобы злоумышленники не могли получить ваш номер.
Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru