



Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

Android-троян KomeX обещает 60 fps стрим экрана и обход защиты смартфона

На подпольных киберпреступных форумах появился новый Android-троян под названием KomeX RAT. Его автор, известный под псевдонимом Gendirector, активно продвигает вредонос на теневых площадках, предлагая его по подписке с разными тарифами.

По данным исследователей, KomeX RAT основан на коде ранее известного трояна BTMOB и отличается широкими возможностями для слежки и удалённого управления устройством.

Модель распространения напоминает коммерческие SaaS-продукты:

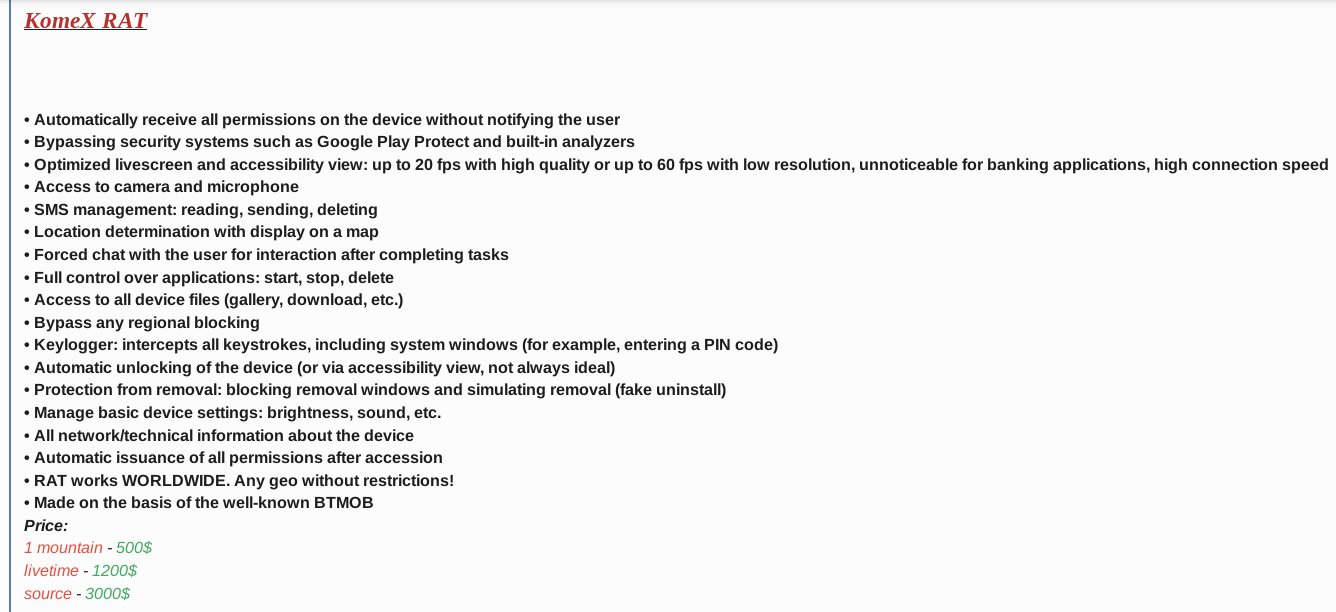
  • ежемесячная подписка — $500,
  • пожизненная лицензия — $1200,
  • полный исходный код — $3000.

Такая схема, по мнению экспертов, делает профессиональные инструменты взлома доступными даже для мелких группировок с ограниченным бюджетом.

Что умеет KomeX RAT

Разработчик обещает впечатляющий набор функций. Троян может автоматически получать все разрешения Android, не уведомляя пользователя, а также обходить защиту Google Play Protect, что значительно повышает риск заражения.

Особенно опасны функции онлайн-трансляции экрана до 60 кадров в секунду, записи звука и видео с камеры и микрофона — фактически речь идёт о полном контроле над устройством и шпионских возможностях уровня госпрограмм.

Кроме того, вредонос способен:

  • читать, отправлять и удалять СМС-сообщения (в том числе для обхода двухфакторной аутентификации);
  • определять геолокацию устройства и отображать её на карте;
  • вести переписку с жертвой напрямую для обмана или вымогательства;
  • управлять установленными приложениями, включая их запуск, остановку и удаление;
  • получать полный доступ к файловой системе и фиксировать нажатия клавиш;
  • защищаться от удаления, показывая поддельное окно «деинсталляции».

Появление KomeX RAT показывает, как быстро развивается рынок вредоносов по подписке. Используя готовую платформу и коммерческие подходы, такие авторы превращают распространение зловредов в прибыльный бизнес.

Эксперты предупреждают, что доступность подобных инструментов может привести к росту числа атак на пользователей Android. Пока заявленные возможности трояна не подтверждены независимыми исследователями, но специалисты советуют быть особенно осторожными при установке приложений и использовать актуальные средства защиты.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru