


Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Fantasy Hub: в Telegram продают Android-троян по подписке для россиян

Исследователи из Zimperium zLabs сообщили о появлении нового продвинутого Android-трояна Fantasy Hub, который активно распространяется через каналы в Telegram по схеме Malware-as-a-Service — «вредонос по подписке». Этот инструмент открывает злоумышленникам доступ к смартфонам обычных пользователей и сотрудников банков.

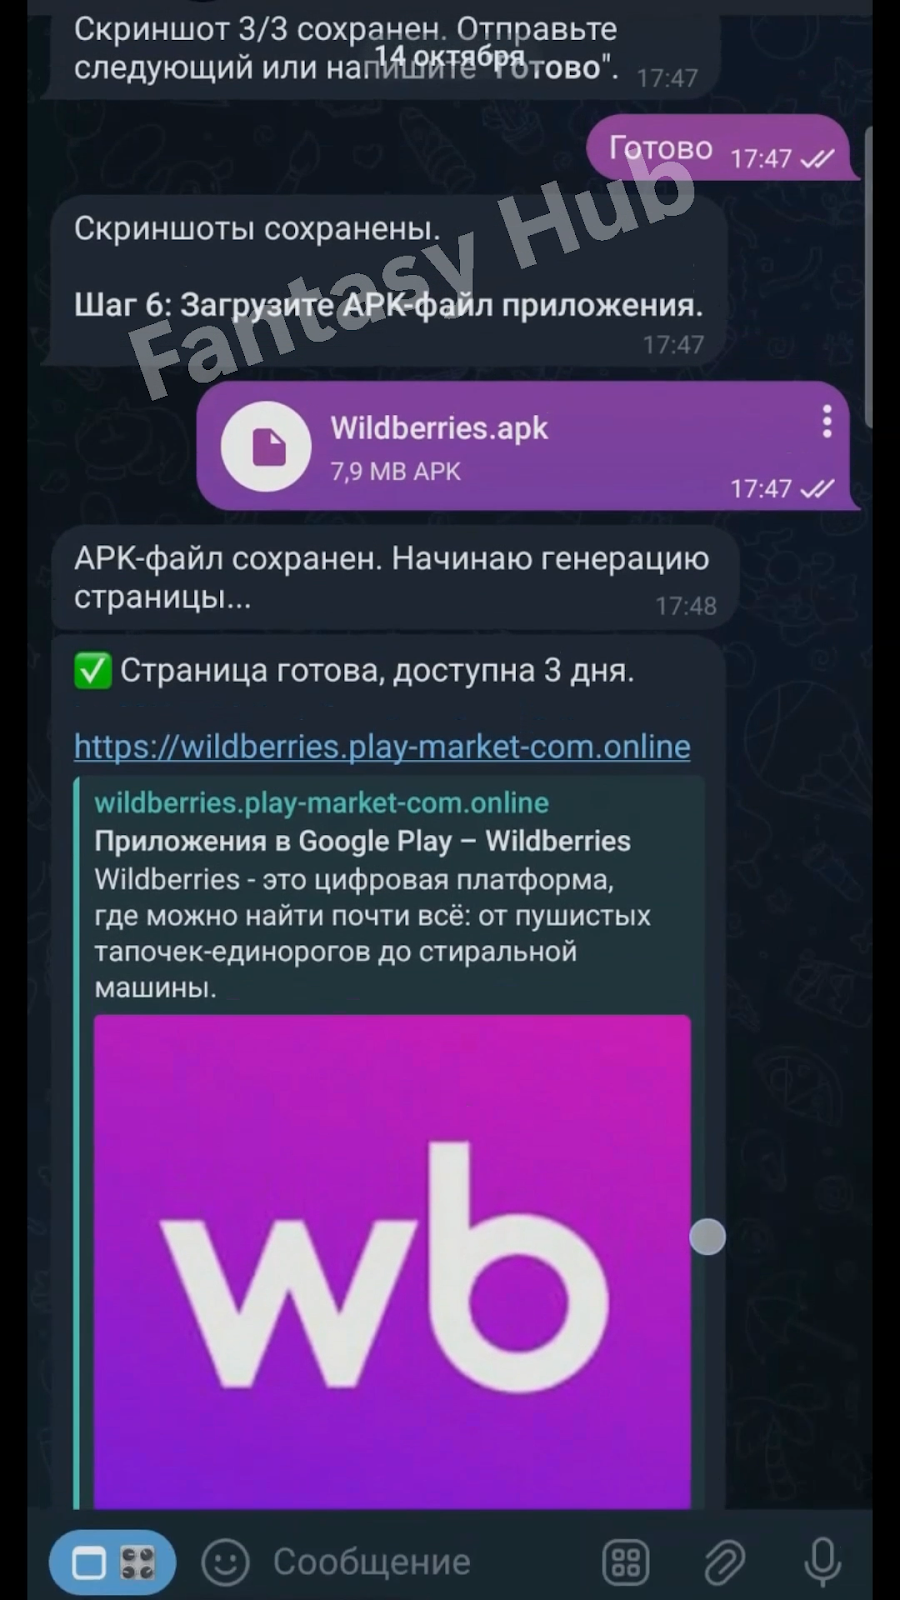
Fantasy Hub — не просто очередной троян, а целая платформа. Разработчики предлагают покупателям выбрать иконку, название и интерфейс поддельного приложения, а телеграм-бот автоматически собирает APK с уже встроенным вредоносом.

Подписчики могут оплачивать разные тарифы: чем выше уровень — тем больше функций, включая доступ к панели управления, сбор данных и дистанционное управление устройствами.


Сервис снабжён документацией, видеоинструкциями и даже «службой поддержки». Вдобавок злоумышленникам объясняют, как подделывать страницы Google Play, обходить защиту Android и публиковать фальшивые отзывы, чтобы придать приложению видимость легальности.

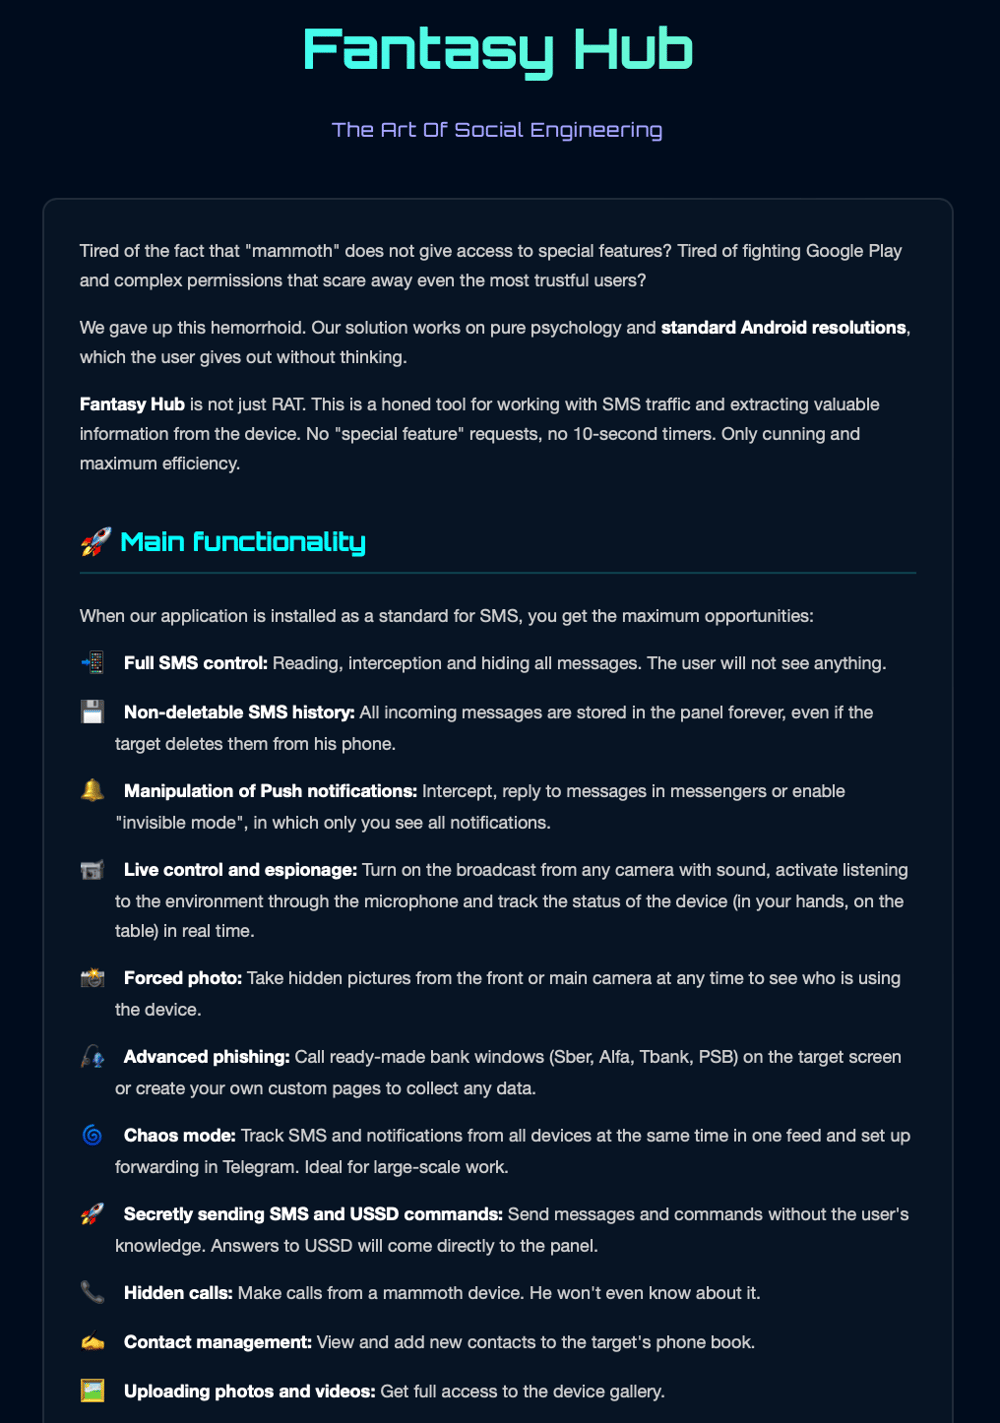
Этот троян способен:

  • красть СМС, контакты, фотографии, видео и журналы звонков;
  • перехватывать и подменять уведомления;
  • получать полный контроль над устройством через роль СМС-обработчика (даёт доступ к камере, файлам и контактам без дополнительных разрешений);
  • вести аудио- и видеострим в реальном времени с заражённого телефона через WebRTC.


Fantasy Hub маскируется под системное обновление Google Play, включает проверку на root и песочницу, чтобы не попасть в руки аналитиков. При запуске троян показывает краткое сообщение «Live stream active», чтобы устройство не перешло в спящий режим, а затем тихо отключает микрофон и камеру.

Исследователи отмечают, что киберпреступники, использующие Fantasy Hub, прицельно атакуют финансовые организации — среди целей названы Альфа-Банк, ПСБ, Т-Банк и Сбер.

Для каждой жертвы создаются фишинговые окна, копирующие интерфейсы мобильных банков. Пользователь вводит логин, ПИН-код или данные карты — и вся информация тут же уходит на сервер злоумышленников.

Fantasy Hub показывает, насколько далеко зашла коммерциализация киберпреступности:

«Теперь запустить масштабную атаку на Android можно буквально в пару кликов — достаточно купить подписку в Telegram», — отмечают эксперты Zimperium.

Эта тенденция особенно тревожна для компаний, где сотрудники используют личные смартфоны для работы. Эксперты призывают бизнес активнее внедрять решения класса Mobile Threat Defense и ограничивать доступ корпоративных данных с незащищённых устройств.

Подпишитесь на новости

Атаковать ИИ и заглянуть под капот SOC: что покажут на PSD 2026

Positive Technologies проведет Positive Security Day 2026 в Москве 15-16 октября. В программе общеают новые продукты, движение к автономному SOC и практические проверки ИИ-технологий. Участникам предложат не только послушать инженеров, но и самим попробовать технологии в деле.

Как следует из анонса конференции, главная тема — изменение кибербезопасности под влиянием ИИ.

Атакующие автоматизируют отдельные этапы операций, а компании передают нейросетям рабочие задачи. Вместе с удобством в корпоративный контур приезжают новые риски, их и собираются разбирать.

В технологической программе заявлены изменения в MaxPatrol O2 и движение к автономному SOC, а также Security Lakehouse — подход к работе с большими объемами данных ИБ и их подготовке для обучения моделей.

Компания также представит новый подход к защите устройств в MaxPatrol Endpoint Security и развитие PT X — модели комплексной защиты с ответственностью за результат. Какие именно возможности появятся в продуктах, в анонсе подробно не раскрывается.

Практическая часть включает hands-on-зоны и соревнования. Участники смогут атаковать ИИ-технологии, расследовать инциденты, тестировать продукты и разбирать их устройство вместе с инженерами. Отдельное пространство отведут ML- и ИИ-разработкам: от внедренных решений до экспериментов, которые еще проходят проверку.

В деловой программе заказчики, партнеры и руководство Positive Technologies обсудят влияние ИИ на бизнес-риски и экономику защиты. Вопрос вполне приземленный: как автоматизировать безопасность, чтобы потом не пришлось автоматизировать объяснения после инцидента.

PSD 2026 пройдет 15 и 16 октября с 10:00 в комплексе «Мечта» в Парке Горького. Участвовать можно очно или онлайн. Программа и регистрация доступны на сайте конференции.

RSS: Новости на портале Anti-Malware.ru