

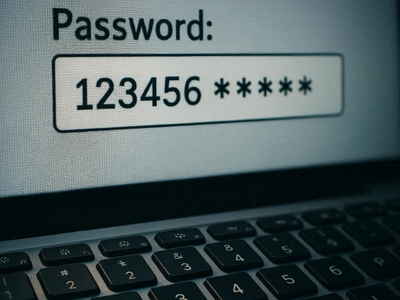

Самые популярные пароли 2025 года — всё те же «123456» и «password»

Самые популярные пароли 2025 года — всё те же «123456» и «password»

Самые популярные пароли 2025 года — всё те же «123456» и «password»

Каждый год ИТ-эксперты повторяют одно и то же: не используйте простые пароли вроде «123456» или «admin». И каждый год пользователи будто делают вид, что не слышат. Comparitech снова напомнила об этом, опубликовав свежий список 100 самых распространённых паролей, найденных в более чем двух миллиардах утечек 2025 года.

И угадайте, кто снова в топе? Правильно — старые добрые «123456», «password» и «admin».

Почти четверть всех паролей — это просто цифры. У 38% внутри есть последовательность 123, а у ещё 2% — обратная 321. В списке полно вариаций вроде «Aa123456» или «Aa@123456» — чуть усложнённых версий того же самого. Любители клавиатуры тоже отметились: qwerty, 1q2w3e4r, и всё в этом духе.

А вот неожиданное попадание — пароль «gin» (да, просто «джин») занял 29-е место. А «India@123» оказался на 53-й строчке. Даже поклонники Minecraft не остались в стороне — пароль minecraft (с маленькой буквы) замкнул топ-100.

Как пояснили в Comparitech, всё это — наглядная демонстрация человеческой лени. Современные программы для подбора паролей справляются с такими «секретами» за секунды. Короткие и предсказуемые комбинации — лёгкая добыча.

Эксперты советуют перейти на биометрию и ключи доступа (passkey) — они вообще исключают использование пароля. Если такой возможности нет, спасут длинные и осмысленные фразы.

«Длина важнее сложности и случайности», — напоминает специалист по конфиденциальности Comparitech Пол Бишофф.

Например, вместо «icantbelievewerestilltellingyouthis» можно написать «icantbelivewerestilltellingy0uthis» — простая замена одной буквы уже сильно усложняет жизнь злоумышленникам.

Если вы до сих пор где-то используете что-то вроде qwerty123, самое время это исправить. И уж тем более — не позволяйте своим пользователям в корпоративной сети творить то же самое. Ведь, как справедливо заметил Бишофф:

«Самые надёжные пароли — у тех, кто живёт по самым строгим правилам».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru